edusrc的审核感觉也是比较快的(现在的速度基本上是一天一审)
资产收集
大部分情况挖洞都是在屏幕前点来点去
过程也是相当的枯燥
出货的时刻总是占一小部分
一天没找到或者是没通过都是正常的
所以找对一个好的资产收集方式可以大大的节约我们的时间
以下讲的都是个人觉得比较高效的
一些比较复杂的就不做推荐了
从域名下手
因为挖的是edu的
所以基本上所有学校都在范围之内
每个学校基本都有一个主域名
如果想一天就猛猛干一个大学的话
可以试试在小蓝本或者爱企查上面先搜集一手学校信息
然后使用一些域名爆破的工具
subfinder one for all等
或者可以使用一些被动搜集域名的工具
fofa hunter 360等网络空间资产引擎
从fofa的title下手
说实话从域名下手的话还是太大众化了(如果就想挖证书大学的话还是要先仔细搜集一下绝大部分域名的)
而且大部分都被搞过了
除非有一些新上线的资产可以细细挖掘一手
如果从域名下手的话确实资产无一例外都是学校的
除非是新资产 不然大概率已经被干过了
本人也是比较懒的那种所以就喜欢用fofa之类
本人自认为从fofa或者hunter这类的网络空间资产引擎上面通过title去搜索大学资产是比较快捷的且高效的
就拿fofa举例
title=”xx大学”
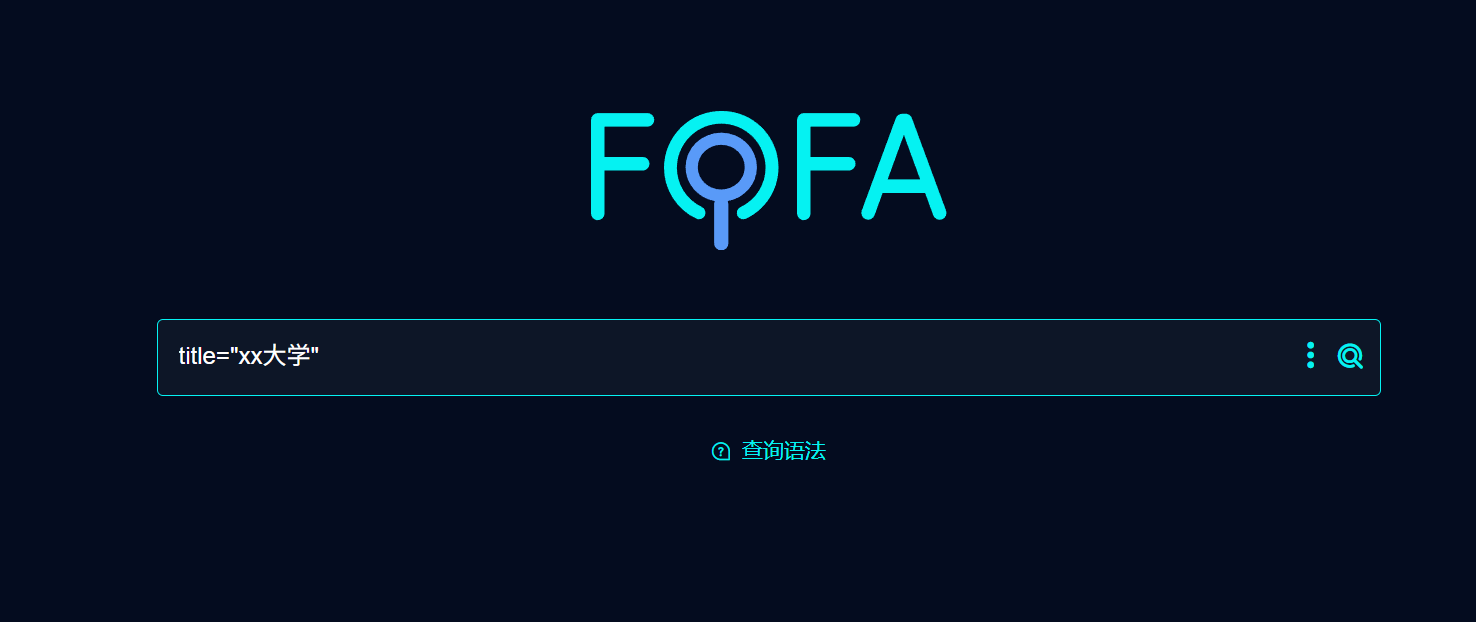
fofa这些都是通过爬虫去爬取网站信息
每天通过fofa搜集到的信息都不同
有一定概率就找到了以往都没被人找到过的资产或者就是学校的新资产
这样搜集的话有部分的网站可能就不是学校资产的
有些是一眼就可以出来的
有些的话是存疑就可以去试试看
现在本人挖到的证书都是直接通过title=”xx大学”的方式找到的
从教育网段下手
大部分资产其实就没发直接通过域名去搜集
一些就是内部人员用的就不会去绑一个域名
所以这个时候通过网段就是比较好的方法
fofa的话就直接先随便搜一个学校然后点一下组织那里就可以了
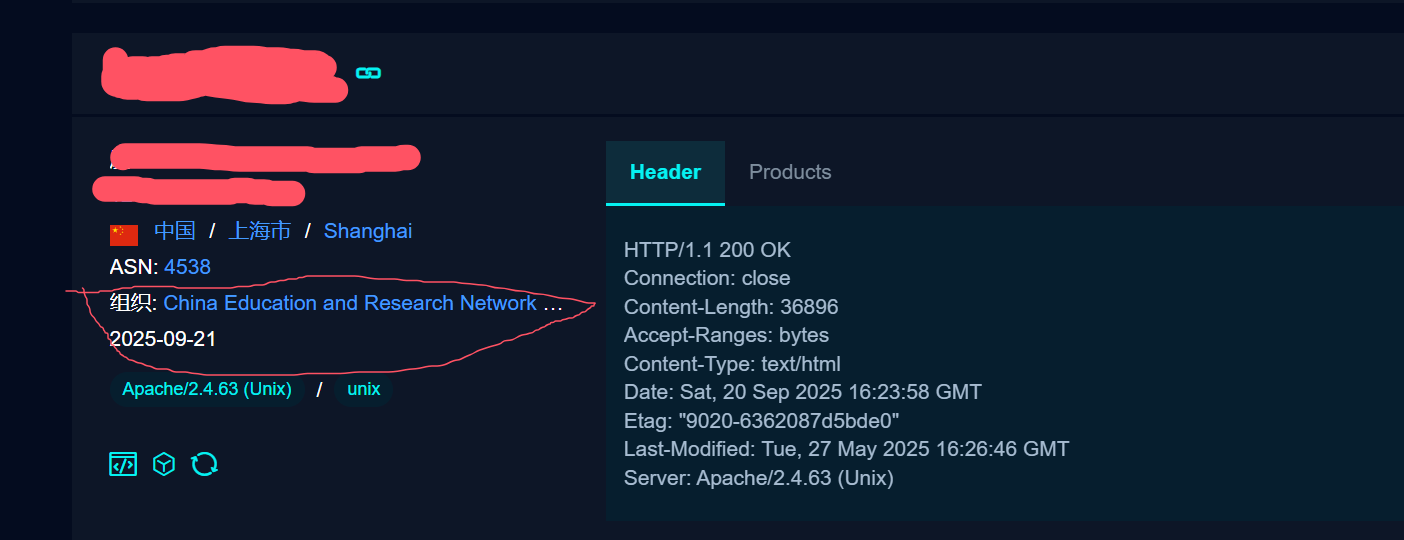
教育网段配上title就可以开始一天的挖洞之旅了(笑)
从icon下手
被用烂的框架都有一个固定的favicon
我们可以把favicon下下来然后放到这个网站上
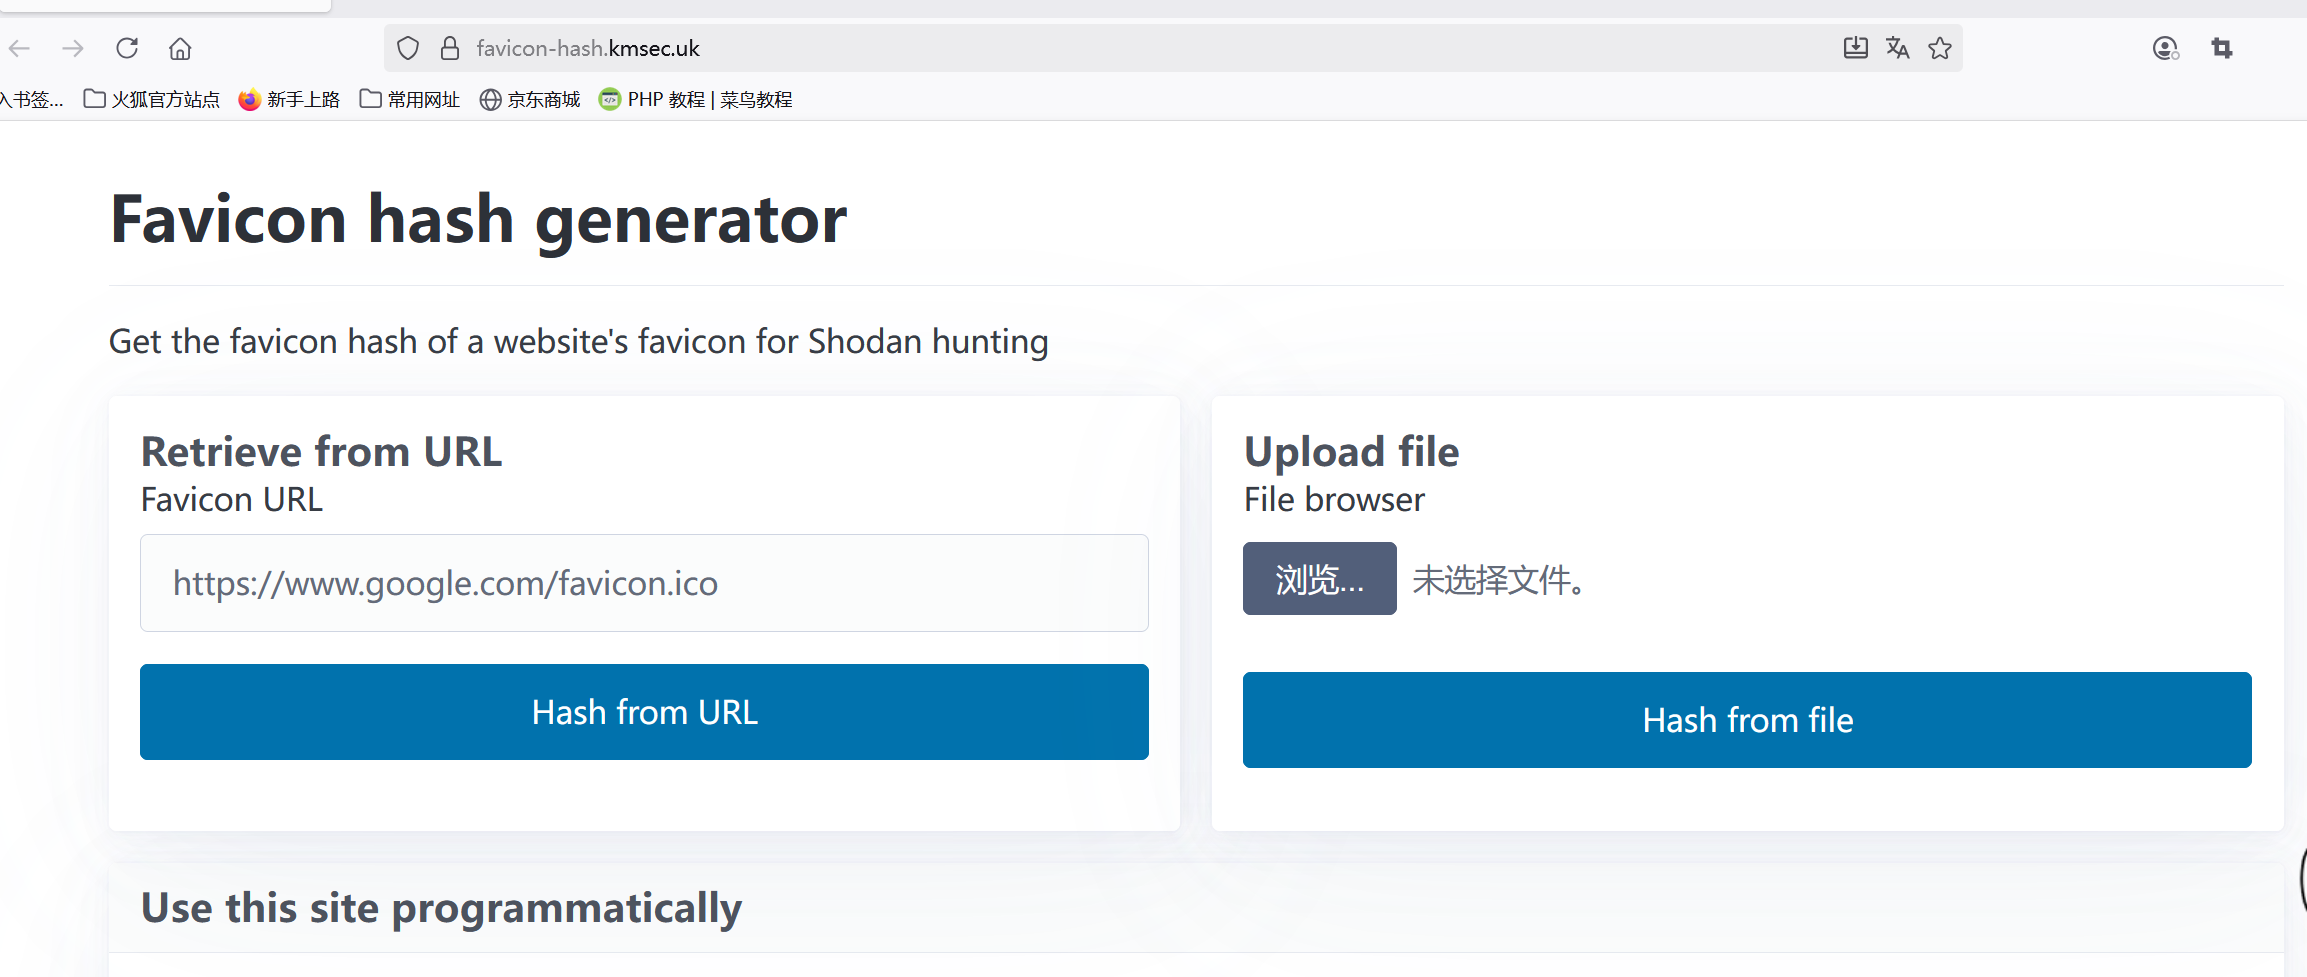
就可以得到favicon的MD5或者是hash
然后通过icon_hash=””的语法去搜集使用这个框架的网站
一些常用的框架都有一些弱密码
要是闲着没事干又不想认真挖 就可以直接找个框架的favicon然后开启一天的挖洞之旅了(笑)
叠甲环节
文章来自作者日常积累,未经许可严禁转载,转载需联系本人。文中内容仅限学习交流,严禁用于商业及非法用途,涉及网络安全相关未经授权不得测试,违规使用后果自负,与作者及本文无关 。(都别乱搞哈)

说些什么吧!